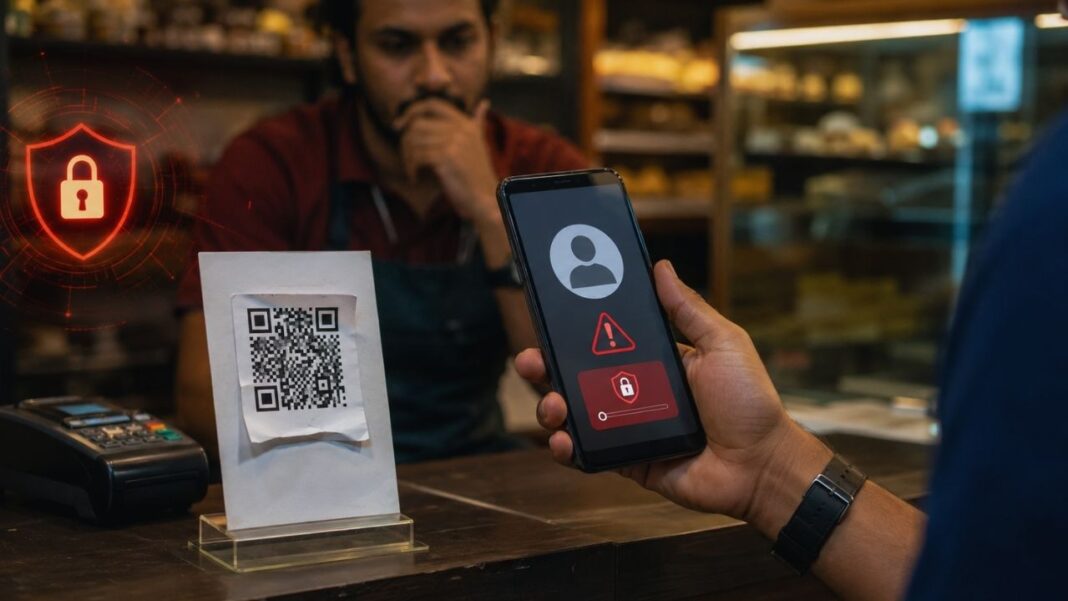

দোকানের কাউন্টারে QR কোড ঝোলানো আছে। স্ক্যান করলেন, নাম এল, টাকা দিলেন—ব্যাপারটা এতটাই অভ্যাসের হয়ে গেছে যে মাঝের ধাপগুলো নিয়ে অনেকেই আর ভাবেন না। প্রতারকের সুবিধাটাও সেখানেই।
QR কোড দেখে বোঝার উপায় নেই, সেটির ভেতরে কোন লিংক বা পেমেন্ট তথ্য রাখা আছে। একটি আসল দোকানের কোড আর প্রতারকের বানানো কোড দেখতে প্রায় একই রকম হতে পারে। পার্থক্য ধরা পড়ে স্ক্যান করার পরে।
তাই QR Code Scam এড়াতে কোডটি দেখতে কেমন, সেটার চেয়ে তিনটি জিনিস বেশি গুরুত্বপূর্ণ: কোথায় নিয়ে যাচ্ছে, টাকা কার কাছে যাচ্ছে এবং ফোনে ঠিক কী অনুমতি চাওয়া হচ্ছে।
দোকানের QR হলেও একবার নামটা দেখে নিন
অনলাইনে কেউ QR পাঠালে সন্দেহ হয়। দোকানে টাঙানো QR দেখে সেই সন্দেহটা সাধারণত থাকে না।
কিন্তু ছাপানো QR-ও বদলে দেওয়া যায়। আসল কোডের ওপর অন্য একটি স্টিকার লাগিয়ে দিলেই পেমেন্ট অন্য অ্যাকাউন্টে চলে যেতে পারে। পার্কিং মিটারসহ পাবলিক জায়গায় এমন কৌশল নিয়ে আন্তর্জাতিক ভোক্তা ও সাইবার নিরাপত্তা সংস্থাগুলো সতর্ক করেছে।
এই ধরনের প্রতারণা ঠেকাতে খুব জটিল কিছু করতে হয় না। স্ক্যান করার পর যে নামটি দেখাচ্ছে, সেটি একবার পড়ুন। ধরা যাক, আপনি একটি রেস্তোরাঁয় বিল দিচ্ছেন। কিন্তু পেমেন্ট অ্যাপে এমন একটি ব্যক্তির নাম এল, যার সঙ্গে রেস্তোরাঁর সম্পর্ক বোঝা যাচ্ছে না। “মালিকের ব্যক্তিগত নম্বর হবে” ভেবে টাকা পাঠিয়ে দেওয়ার বদলে কাউন্টারে জিজ্ঞেস করাই ভালো।
কোডের ওপর আরেকটি স্টিকার, অস্বাভাবিকভাবে নতুন কাগজ বা আগে থাকা ছাপার ওপর কিছু লাগানো হয়েছে—এগুলোও চোখে পড়লে একটু থামুন।
আরও পড়ুন: Phishing Message চেনার ১২টি লক্ষণ: SMS, Email ও Messenger-এর উদাহরণ
QR স্ক্যান করলেই ফোন হ্যাক হয় না
এই জায়গায় অযথা ভয়ও আছে। কোনো সন্দেহজনক QR ক্যামেরায় ধরলেন এবং ফোন একটি URL দেখাল—এই ঘটনাটুকু মানেই অ্যাকাউন্ট চলে গেছে, এমন নয়। ঝুঁকি বাড়ে এরপর আপনি কী করছেন তার ওপর।
ভুয়া সাইট খুলে password দিলেন, OTP বা PIN লিখলেন, payment approve করলেন, কোনো app নামালেন কিংবা নতুন device বা session-এ access দিলেন—তখন পরিস্থিতি আলাদা।
এ কারণেই “QR স্ক্যান করেছি, এখন কী করব?” প্রশ্নের একটাই উত্তর নেই। শুধু preview দেখেছেন? নাকি তথ্য দিয়েছেন? এই পার্থক্যটাই আগে বুঝতে হবে।
টাকা পাওয়ার নামে PIN চাইলে সন্দেহ করুন
ভারতে UPI ব্যবহারকারীদের জন্য একটি নিয়ম খুব কাজে দেয়: টাকা Receive করার জন্য UPI PIN লাগে না। এই কৌশলটি scammer-রা বেশ ব্যবহার করে। তারা বলতে পারে refund পাঠাবে, পুরোনো পাওনা মেটাবে বা কোনো পুরস্কারের টাকা দেবে। এরপর QR পাঠিয়ে বলা হয়, “Scan করুন, PIN দিলেই টাকা ঢুকবে।”
সেখানে আর এগোনোর দরকার নেই।
তবে UPI-র আরেকটি দিক আছে, যেটা না জানলে বিভ্রান্তি হতে পারে। কেউ যদি Collect Request পাঠায় এবং আপনি সেটি approve করেন, তখন PIN লাগতে পারে। কারণ সেই মুহূর্তে আপনি টাকা নিচ্ছেন না; নিজের account থেকে টাকা দেওয়ার অনুমতি দিচ্ছেন।
কাজেই ফোনে PIN-এর ঘর দেখলেই শুধু ভয় পাওয়ার দরকার নেই। তার আগে screen-এ দেখুন টাকা কোন দিকে যাচ্ছে। Receiver কে? Amount কত? App কি Pay বা Send করতে বলছে? Request-টা আপনি শুরু করেছিলেন?
এই চারটি প্রশ্নের উত্তর অনেক scam সেখানেই ধরে ফেলে। আর কেউ যদি ফোনে থেকে বারবার বলে, “দ্রুত করুন”, “সময় শেষ হয়ে যাবে”, “refund cancel হয়ে যাবে”—তাহলে আরও সতর্ক হন। প্রতারক যত বেশি তাড়া দেয়, screen পড়ার সময় তত কমে যায়।
বাংলাদেশে bKash বা bank app ব্যবহার করলে
UPI-র নিয়ম বাংলাদেশের payment service-এ হুবহু বসানো ঠিক হবে না। bKash, Nagad, bank app—সবগুলোর flow এক নয়। তবে PIN, OTP বা verification code কাউকে না দেওয়ার নিয়ম এখানে খুবই গুরুত্বপূর্ণ।
bKash-এর নিরাপত্তা নির্দেশনায় PIN ও verification code গোপন রাখতে বলা হয়েছে। ফোনে কথা বলতে বলতেই কেউ যদি নির্দিষ্ট জায়গায় PIN বা code টাইপ করাতে চায়, সেটাও সন্দেহের কারণ।
বাংলাদেশে QR payment করার সময় সবচেয়ে বাস্তবসম্মত অভ্যাস হলো app-এর ভেতরের receiver details দেখা। নাম, নম্বর বা merchant information প্রত্যাশিত তথ্যের সঙ্গে না মিললে payment আটকে দিন। এখানে UPI-এর নিয়ম মুখস্থ করার চেয়ে নিজের ব্যবহৃত app কী দেখাচ্ছে, সেটা পড়া বেশি কাজে দেয়।
Login-এর QR নিয়ে ঝুঁকিটা অন্য জায়গায়
QR দিয়ে Login করা এখন অস্বাভাবিক নয়। অনেক service নতুন device-এ Login বা account verification-এর জন্য QR ব্যবহার করে।
তাই Login page-এ QR দেখলেই সেটিকে scam বলা যাবে না।
বরং প্রশ্ন করুন: এই Login আমি নিজে শুরু করেছি কি না।
আপনি laptop-এ কোনো service খুলেছেন, screen-এ QR এসেছে, নিজের phone দিয়ে scan করছেন—এটা স্বাভাবিক হতে পারে। কিন্তু আপনি কিছুই করেননি, হঠাৎ WhatsApp বা email-এ QR এল, সঙ্গে লেখা “Account verify করুন” বা “Security issue ঠিক করুন”—সেখানে সতর্ক হওয়া দরকার।
QR ব্যবহার করে device-code phishing-এর এমন ঘটনাও নথিভুক্ত হয়েছে, যেখানে victim আসল service-এর Login page-এ পৌঁছায়। বাইরে থেকে সবকিছু স্বাভাবিক মনে হলেও শেষ পর্যন্ত সে attacker-এর শুরু করা session approve করে ফেলে।
CERT-In এই ধরনের attack নিয়ে সতর্ক করেছে।
এ কারণেই শুধু domain আসল কি না দেখলেই কাজ শেষ নয়। আপনি কোন Login, device বা session approve করছেন, সেটাও বুঝতে হবে। বিশেষ করে নিজের অজান্তে নতুন device link করার prompt এলে, বা অন্য কারও computer screen-এর QR নিজের authenticated app দিয়ে scan করতে বলা হলে থামুন।
URL দেখার অভ্যাসটা খুব কাজে দেয়
QR scan করার পর আধুনিক ফোনগুলো সাধারণত link বা preview দেখায়। ওই কয়েক সেকেন্ডই গুরুত্বপূর্ণ। URL-এ পরিচিত brand-এর নাম থাকলেই সেটি official website নয়।
একটি scam site-এর ঠিকানায় brand name থাকতে পারে, সঙ্গে বাড়তি letter, number বা hyphen। প্রথম দেখায় চোখ এড়িয়ে যায়। Short URL হলে সমস্যা আরও বেশি। Destination কোথায়, সেটা link দেখে বোঝা যায় না।
Banking, payment বা social account-এর ক্ষেত্রে সন্দেহ হলে QR থেকে আর সামনে না গিয়ে app নিজে খুলুন। Website দরকার হলে নিজের জানা address ব্যবহার করুন। আর browser-এ lock icon দেখলে সেটিকে “site verified” ধরে নেবেন না। HTTPS connection encrypt করে; website-এর মালিক সত্যিই আপনার bank কি না, সেটা বলে না।
আলাদা QR scanner app নামানোর দরকার আছে?
বেশির ভাগ মানুষের জন্য নেই। iPhone-এর Camera QR পড়তে পারে। অনেক Android phone-এও Camera বা built-in scanner আছে। তবে Android-এ phone model ও manufacturer অনুযায়ী option-এর জায়গা বদলাতে পারে।
Payment করার সময় bank বা payment service-এর নিজস্ব app ব্যবহার করলে সুবিধা আছে, কারণ receiver এবং transaction details একই screen-এ দেখা যায়।
কিন্তু official app ব্যবহার করলেই QR নিরাপদ হয়ে যায়—এই ধারণাটাও ঠিক নয়। Scammer-এর QR আপনার আসল payment app-এই খুলতে পারে। সুতরাং “কোন scanner?” প্রশ্নের চেয়ে “scan করার পর কী দেখাচ্ছে?” প্রশ্নটা বেশি দরকারি।
ভুল করে সন্দেহজনক QR খুলে ফেলেছেন?
প্রথমে কী করেছেন, সেটা মনে করুন।
শুধু QR scan করেছেন এবং preview দেখেছেন?
Website খুলেছেন?
Password বা OTP দিয়েছেন?
Payment approve করেছেন?
কোনো app install করেছেন?
নতুন device বা session যুক্ত হয়েছে?
Password দিলে official app বা নিজের জানা website থেকে password বদলান। একই password অন্য account-এ ব্যবহার করা থাকলে সেগুলোও পরিবর্তন করা উচিত। 2FA চালু থাকলে ভালো; না থাকলে চালু করার সুযোগ দেখুন।
Account settings-এ Devices, Sessions বা Login Activity থাকলে অচেনা কিছু আছে কি না দেখুন।
টাকা চলে গেলে bank, card issuer বা payment service-এর official support-এ দ্রুত যোগাযোগ করুন। টাকা ফেরত আসবে—এমন নিশ্চয়তা নেই। তবে দ্রুত report করলে transaction থামানো, reversal বা অন্য কোনো ব্যবস্থা সম্ভব কি না তারা বলতে পারবে।
অচেনা device যুক্ত হয়ে থাকলে শুধু password বদলে নিশ্চিন্ত হবেন না। Linked Devices বা Sessions থেকেও সেটি সরাতে হবে। আর সন্দেহজনক app install করে থাকলে app সরিয়ে permissions দেখুন। Office-এর phone বা computer হলে IT team-কে জানানোই ভালো।
প্রতারণার সময় সবচেয়ে বেশি কাজে দেয় ছোট্ট বিরতি
QR scam-এর জন্য আলাদা কোনো জটিল checklist মাথায় রাখা কঠিন। বাস্তবে পাঁচ সেকেন্ডের বিরতিই অনেক সময় যথেষ্ট।
QR কেন এসেছে?
আমি কি এটা আশা করছিলাম?
টাকা ঠিক মানুষটির কাছে যাচ্ছে?
Login কি আমি নিজে শুরু করেছি?
কেউ কি ফোনে থেকে তাড়া দিচ্ছে?
এই প্রশ্নগুলোর মধ্যে কোনো একটি নিয়ে অস্বস্তি হলে কাজটি বন্ধ করুন। তারপর verification করার জন্য আবার সেই message-এ দেওয়া phone number বা link ব্যবহার করবেন না। Bank, দোকান বা service-এর এমন contact ব্যবহার করুন, যেটা আপনি আগে থেকেই জানেন বা আলাদাভাবে খুঁজে পেয়েছেন।
QR ব্যবহার বন্ধ করার দরকার নেই
QR Code Scam-এর সমাধান QR ব্যবহার না করা নয়। দৈনন্দিন payment, ticket, Login বা information sharing-এ QR খুবই সুবিধাজনক। সমস্যা হয় যখন scan করা আর approve করাকে আমরা এক কাজ ধরে নিই।
ওই দুটির মাঝখানে একটু সময় রাখুন।
Payment হলে receiver আর amount দেখুন। Login হলে request-টা নিজের কি না দেখুন। Website খুললে domain পড়ুন। UPI-তে টাকা পাওয়ার নামে PIN চাইলে থামুন। বাংলাদেশে PIN, OTP বা verification code কাউকে দেবেন না।
এগুলো অভ্যাসে চলে এলে QR নিয়ে আলাদা ভয় পাওয়ার প্রয়োজন পড়ে না। সন্দেহ হলে official app খুলে কাজটি নিজে শুরু করাই সবচেয়ে কম ঝুঁকির পথ।
সাধারণ জিজ্ঞাসা
QR কোড স্ক্যান করলেই কি ফোন হ্যাক হয়ে যেতে পারে?
সাধারণত শুধু QR কোড স্ক্যান করা বা লিংকের preview দেখা মানেই ফোন হ্যাক হয়ে যাওয়া নয়। ঝুঁকি বাড়ে যখন সন্দেহজনক ওয়েবসাইটে password, PIN বা OTP দেওয়া হয়, payment approve করা হয়, app install করা হয় অথবা কোনো অচেনা device বা session-কে access দেওয়া হয়।
QR কোড আসল না নকল, স্ক্যান করার আগে কীভাবে বুঝব?
শুধু QR-এর নকশা দেখে নিশ্চিত হওয়া কঠিন। দোকান বা পাবলিক জায়গায় QR-এর ওপর নতুন sticker লাগানো হয়েছে কি না দেখুন। Scan করার পর receiver name, amount এবং URL যাচাই করুন। প্রত্যাশিত তথ্যের সঙ্গে না মিললে payment বা Login চালিয়ে যাবেন না।
টাকা Receive করতে কি UPI PIN দিতে হয়?
না। UPI-তে টাকা Receive করার জন্য UPI PIN দেওয়ার প্রয়োজন নেই। কেউ refund, পুরস্কার বা payment পাঠানোর কথা বলে QR scan করিয়ে PIN দিতে বললে সেটি scam-এর শক্তিশালী সতর্কসংকেত।
তবে Collect Request approve করার সময় PIN লাগতে পারে, কারণ তখন আপনি নিজের account থেকে টাকা পাঠানোর অনুমতি দিচ্ছেন।
QR Login কখন সন্দেহজনক ধরে নেব?
আপনি Login শুরু করেননি, অথচ হঠাৎ email, message বা call-এর মাধ্যমে QR scan করতে বলা হলে সতর্ক হন। বিশেষ করে নতুন device link করা, session approve করা, OTP দেওয়া বা জরুরি account verification-এর নামে তাড়া দিলে কাজটি বন্ধ করুন।
ভুল করে QR scam-এ password বা PIN দিয়ে ফেললে কী করব?
সন্দেহজনক link ব্যবহার না করে সংশ্লিষ্ট service-এর official app বা পরিচিত website খুলুন। Password বদলান, একই password অন্য account-এ থাকলে সেগুলোও পরিবর্তন করুন এবং 2FA চালু করুন। Devices, Sessions বা Login Activity-তে অচেনা কিছু থাকলে সরিয়ে দিন।