
একটি পাসওয়ার্ড মনে রাখা সহজ। দশটি আলাদা পাসওয়ার্ড মনে রাখা সহজ নয়। তাই একই পাসওয়ার্ড দিয়ে ইমেইল, সামাজিক যোগাযোগমাধ্যম, গেম কিংবা অনলাইন ক্লাসের অ্যাকাউন্ট চালানো খুব অস্বাভাবিক অভ্যাস নয়।
সমস্যা হয়, একটি সেবা থেকে সেই পাসওয়ার্ড ফাঁস হলে।
একই ইমেইল ও পাসওয়ার্ড দিয়ে তখন অন্য সেবায় ঢোকার চেষ্টা করা হতে পারে। নিরাপত্তার ভাষায় একে ক্রেডেনশিয়াল স্টাফিং বলা হয়। পরিভাষাটি মনে না রাখলেও মূল কথাটি মনে রাখা দরকার—একটি অ্যাকাউন্টের পাসওয়ার্ড যেন অন্য অ্যাকাউন্টের দরজাও খুলে না দেয়। শিক্ষার্থীদের সাইবার নিরাপত্তার মৌলিক দক্ষতা এখান থেকেই শুরু হয়। হ্যাকিং শেখা দিয়ে নয়; নিজের অ্যাকাউন্ট, ব্যক্তিগত তথ্য ও ডিভাইস নিরাপদ রাখার অভ্যাস দিয়ে।
একই পাসওয়ার্ড বারবার ব্যবহার করাই বড় দুর্বলতা
শক্তিশালী পাসওয়ার্ড বলতে আগে প্রায়ই বড় হাতের অক্ষর, ছোট হাতের অক্ষর, সংখ্যা ও বিশেষ চিহ্ন মিলিয়ে জটিল কিছু বানানোর কথা বলা হতো।
এখনকার নির্দেশনা একটু ভিন্ন।
এনআইএসটির বর্তমান ডিজিটাল পরিচয় নির্দেশনায় পাসওয়ার্ডের দৈর্ঘ্যের ওপর বেশি জোর দেওয়া হয়েছে। এনআইএসটি এসপি ৮০০-৬৩বি-৪ অনুযায়ী, কোনো সেবায় পাসওয়ার্ডই যদি একমাত্র পরিচয় যাচাইয়ের মাধ্যম হয়, সেখানে অন্তত ১৫ অক্ষরের পাসওয়ার্ড গ্রহণের ব্যবস্থা থাকার কথা। পাসওয়ার্ড যদি মাল্টি-ফ্যাক্টর অথেনটিকেশনের অংশ হয়, ন্যূনতম সীমা ৮ অক্ষর হতে পারে।
এটি অবশ্য সাধারণ ব্যবহারকারীর জন্য কোনো বৈশ্বিক আইন নয়। এটি পরিচয় যাচাই ব্যবস্থা তৈরির একটি কারিগরি নির্দেশনা। একজন শিক্ষার্থীর জন্য বেশি কাজের নিয়মটি সহজ: প্রধান ইমেইলের পাসওয়ার্ড অন্য কোথাও ব্যবহার করবেন না। গুরুত্বপূর্ণ অ্যাকাউন্টগুলোর পাসওয়ার্ডও যতটা সম্ভব আলাদা রাখুন।
অনেক পাসওয়ার্ড মনে রাখা কঠিন হলে পাসওয়ার্ড ম্যানেজার ব্যবহার করা যেতে পারে। দশ-বিশটি আলাদা পাসওয়ার্ড মুখস্থ রাখার চেয়ে এটি বাস্তবে অনেক সহজ।
পাসওয়ার্ডের সঙ্গে বাড়তি পরিচয় যাচাই রাখুন
পাসওয়ার্ডের পরে আরেকটি যাচাই রাখা এখন খুব দরকারি নিরাপত্তা অভ্যাস। কারণ পাসওয়ার্ড অন্য কারও হাতে গেলেও অ্যাকাউন্টে ঢুকতে তখন আরও একটি ধাপ পার হতে হয়। এই ব্যবস্থাকে কখনো টু-ফ্যাক্টর অথেনটিকেশন বা ২এফএ, কখনো মাল্টি-ফ্যাক্টর অথেনটিকেশন বা এমএফএ, আবার কোনো সেবায় টু-স্টেপ ভেরিফিকেশন নামে দেখা যায়।
শব্দগুলো কাছাকাছি হলেও কারিগরি অর্থ পুরোপুরি এক নয়। মাল্টি-ফ্যাক্টর অথেনটিকেশনে আলাদা ধরনের পরিচয় যাচাইয়ের উপাদান থাকে। যেমন পাসওয়ার্ডের সঙ্গে ফোন, নিরাপত্তা চাবি বা বায়োমেট্রিক পরিচয়। দুটি আলাদা উপাদান ব্যবহার হলে সেটিকে টু-ফ্যাক্টর অথেনটিকেশন বলা যায়।
সাধারণ ব্যবহারকারীর অবশ্য এই সংজ্ঞা মুখস্থ রাখার দরকার নেই। বরং জানা দরকার দ্বিতীয় ধাপটি কতটা শক্তিশালী। খুদে বার্তায় আসা ওয়ান-টাইম পাসওয়ার্ড বা ওটিপি কিংবা অথেনটিকেটর অ্যাপের কোড পাসওয়ার্ডের সঙ্গে বাড়তি সুরক্ষা দেয়। কিন্তু কোনো নকল প্রবেশপাতায় ব্যবহারকারী নিজেই সেই কোড লিখে দিলে সেটিও আক্রমণকারীর হাতে যেতে পারে।
এ কারণেই এনআইএসটি হাতে লিখে দিতে হয় এমন ওটিপিকে ফিশিং-প্রতিরোধী পরিচয় যাচাই হিসেবে গণ্য করে না। পাসকি বা ওয়েবঅথএন/ফিডো-ভিত্তিক উপযুক্ত নিরাপত্তা চাবি এ ক্ষেত্রে শক্তিশালী বিকল্প। সঠিকভাবে ব্যবহার করা হলে এগুলো নকল ওয়েবসাইটে পরিচয় যাচাইয়ের তথ্য তুলে দেওয়ার ঝুঁকি কমায়।
তার মানে এই নয় যে সবাইকে আজই পুরোনো পদ্ধতি বাদ দিয়ে পাসকিতে চলে যেতে হবে। যে সেবা যে বিকল্প দেয়, তার মধ্যে নিজের পক্ষে নিরাপদে ব্যবহার করা সম্ভব এমন শক্তিশালী পদ্ধতিটি বেছে নেওয়াই বাস্তবসম্মত।
অ্যাকাউন্টে ফেরার পথও আগে ঠিক রাখুন
টু-ফ্যাক্টর অথেনটিকেশন চালু করা সহজ। কিন্তু পুরোনো ফোন নষ্ট হওয়ার পরে অ্যাকাউন্ট পুনরুদ্ধারের ব্যবস্থা নিয়ে ভাবা মোটেও সহজ নয়। ফোন হারিয়ে গেল, নম্বর বদলে গেল বা অথেনটিকেটর অ্যাপ আর ব্যবহার করা যাচ্ছে না—তখন কী করবেন?
গুগল অ্যাকাউন্টে আগে থেকে সেট করা থাকলে ব্যাকআপ কোড, অন্য নিবন্ধিত ডিভাইস, নিরাপত্তা চাবি বা পাসকি কাজে লাগতে পারে। তবে প্রতিটি অ্যাকাউন্টে সব বিকল্প থাকবে না।
ব্যাকআপ কোড তৈরি করলে সেটিকেও পাসওয়ার্ডের মতোই গোপন রাখতে হবে। অর্থাৎ বাড়তি পরিচয় যাচাই চালু করাই শেষ কাজ নয়। অ্যাকাউন্টে ফেরার পথটিও আগে বুঝে রাখা দরকার।
ফিশিং এখন আর সব সময় ভুয়া দেখায় না
“ভুয়া ইমেইলে বানান ভুল থাকবে”—এই ধারণা একসময় বেশ কাজে দিত। এখন শুধু এটুকুর ওপর নির্ভর করা নিরাপদ নয়। একটি ফিশিং মেইল দেখতে একেবারে পরিষ্কার হতে পারে। পরিচিত প্রতিষ্ঠানের নাম থাকতে পারে। লোগোও ঠিকঠাক হতে পারে। এমনকি পরিচিত কারও অ্যাকাউন্ট দখল হয়ে গেলে তার অ্যাকাউন্ট থেকেই বার্তা আসতে পারে।
তাই দেখতে আসল লাগলেই সেটি আসল—এমন ধরে নেওয়া ঠিক নয়।
কিছু আচরণ সন্দেহ বাড়ায়।
খুব দ্রুত ব্যবস্থা নিতে বলা হচ্ছে?
অ্যাকাউন্ট বন্ধ হয়ে যাবে বলে ভয় দেখানো হচ্ছে?
হঠাৎ ওটিপি বা পাসওয়ার্ড চাইছে?
অপ্রত্যাশিত সংযুক্তি এসেছে?
কোনো পুরস্কার বা টাকা ফেরতের কথা বলা হচ্ছে, যার জন্য আপনি আবেদনই করেননি?
এসব লক্ষণ দেখলে একটু থামুন।
তবে একটিমাত্র লক্ষণ দেখেই সিদ্ধান্ত নেওয়া ঠিক নয়। আসল প্রতিষ্ঠানও কখনো জরুরি নিরাপত্তা নোটিশ পাঠাতে পারে। সবচেয়ে ভালো অভ্যাস হলো—বার্তার ভেতরের লিংক ব্যবহার করে সত্যতা যাচাই না করা।
ধরা যাক, একটি ইমেইলে লেখা আছে গুগল অ্যাকাউন্টে সমস্যা হয়েছে। মেইলের বোতামে চাপ না দিয়ে নিজে গুগলের অ্যাপ খুলুন বা পরিচিত ওয়েব ঠিকানা লিখে ওয়েবসাইটে যান। বন্ধুর মেসেঞ্জার থেকে হঠাৎ টাকা চাওয়া হলেও একই নিয়ম। মেসেঞ্জারেই কথাটি সত্য ধরে না নিয়ে ফোন করুন।
ফোনের কোন অ্যাপ কী দেখতে পারে, দেখে নিন
অনেকের ফোনে এমন অ্যাপ থাকে, যা কয়েক মাস আগেই ইনস্টল করা হয়েছে, কিন্তু এখনো ক্যামেরা, মাইক্রোফোন, যোগাযোগের তালিকা বা অবস্থান ব্যবহারের অনুমতি ধরে রেখেছে।
সব অনুমতি বন্ধ করে দেওয়াও সমাধান নয়। ভিডিও কলের অ্যাপের মাইক্রোফোন দরকার। মানচিত্রের অ্যাপের অবস্থান জানা প্রয়োজন হতে পারে। ছবি সম্পাদনার অ্যাপকে ছবির সংগ্রহে প্রবেশের অনুমতি লাগতে পারে।
প্রশ্নটি হওয়া উচিত: অ্যাপটির কাজের সঙ্গে এই অনুমতির সম্পর্ক আছে কি?
সম্পর্ক পরিষ্কার না হলে অনুমতিটি আবার দেখে নেওয়া ভালো।
সামাজিক যোগাযোগমাধ্যমেও একই বিষয় আছে।
বিশ্ববিদ্যালয়ের নাম, জন্মদিন, নিয়মিত কোথায় যাওয়া হয়, কার সঙ্গে মেশা হয়—একটি একটি করে এগুলো খুব সংবেদনশীল মনে নাও হতে পারে। কিন্তু সব তথ্য একসঙ্গে থাকলে একজন ব্যক্তির সম্পর্কে বেশ পরিষ্কার ধারণা পাওয়া যায়। ব্যক্তিগত ছবি বা তথ্য শেয়ার করার ক্ষেত্রেও একটি সীমাবদ্ধতা মেনে নেওয়া ভালো। অন্য কারও কাছে পাঠানোর পর সেটি আর পুরোপুরি নিজের নিয়ন্ত্রণে থাকে না।
আরও পড়ুন: ডেটা ভিজ্যুয়ালাইজেশনে বিভ্রান্তিকর গ্রাফ চেনার উপায়
“পরে হালনাগাদ করব” সব সময় ভালো সিদ্ধান্ত নয়
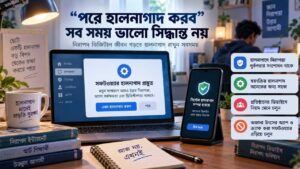
ফোনে হালনাগাদের নোটিশ এমন সময় আসে, যখন সেটি করার ইচ্ছা থাকে না। ক্লাস শুরু হবে, অ্যাসাইনমেন্ট চলছে, ব্যাটারি কম—“পরে” চাপা তাই স্বাভাবিক।
কিন্তু সেই “পরে” যদি কয়েক সপ্তাহ ধরে আসে, সমস্যা হতে পারে।
সফটওয়্যার হালনাগাদে নতুন সুবিধার পাশাপাশি পরিচিত নিরাপত্তা দুর্বলতার সংশোধনও থাকতে পারে। ব্যক্তিগত ফোন বা কম্পিউটারে স্বয়ংক্রিয় হালনাগাদ তাই অনেকের জন্য সহজ ব্যবস্থা।
স্কুল, বিশ্ববিদ্যালয় বা অফিসের ব্যবস্থাপনায় থাকা ডিভাইস অবশ্য আলাদা বিষয়। সেখানে প্রতিষ্ঠানের নিয়ম মেনে চলাই ঠিক।
আর ক্র্যাক করা সফটওয়্যার বা অজানা উৎসের পরিবর্তিত অ্যাপের সমস্যা আরও মৌলিক। কে সফটওয়্যারটি বদলেছে, কী যোগ করেছে বা কী সরিয়েছে—সেটিই জানা যাচ্ছে না। শুধু দামি সফটওয়্যার বিনা খরচে পাওয়া যাচ্ছে বলে সেটি ইনস্টল করা ভালো সিদ্ধান্ত নয়।
সাইবার বুলিং হলে শুধু ব্লক করাই যথেষ্ট নাও হতে পারে
অনলাইনে খারাপ মন্তব্য আর নিয়মিত হুমকি এক বিষয় নয়। কারও নামে নকল প্রোফাইল তৈরি করা, ব্যক্তিগত ছবি ছড়িয়ে দেওয়া বা ভয় দেখানোও একই ধরনের ঘটনা নয়।
এ কারণে সাইবার বুলিংয়ের ক্ষেত্রে “ব্লক করে দাও” সব সময় যথেষ্ট উত্তর নয়। স্কুল বা কলেজপড়ুয়া কারও ক্ষেত্রে বিশ্বস্ত একজন বড় মানুষকে জানানো গুরুত্বপূর্ণ। তিনি অভিভাবক হতে পারেন, শিক্ষক হতে পারেন, কিংবা পরিস্থিতি দায়িত্ব নিয়ে সামলাতে পারবেন এমন কেউ।
রিপোর্ট বা ব্লক করার আগে গুরুতর হুমকির স্ক্রিনশট বা অন্য প্রয়োজনীয় প্রমাণ রেখে দেওয়া কাজে লাগতে পারে। সবকিছু মুছে ফেলার পর পরে ঘটনাটি বোঝানো কঠিন হতে পারে।
তাৎক্ষণিক শারীরিক নিরাপত্তার ঝুঁকি থাকলে বিষয়টি আর সামাজিক যোগাযোগমাধ্যমের অভিযোগ ব্যবস্থার মধ্যে সীমাবদ্ধ থাকে না। তখন স্থানীয় আইনশৃঙ্খলা রক্ষাকারী সংস্থা বা জরুরি সেবার সহায়তা দরকার হতে পারে।
নিজের অ্যাকাউন্টে অস্বাভাবিক কিছু দেখলে
- অচেনা ডিভাইস থেকে প্রবেশ করা হয়েছে।
- নিজের অজান্তে বার্তা পাঠানো হয়েছে।
- পুনরুদ্ধারের ইমেইল বদলে গেছে।
- পাসওয়ার্ড কাজ করছে না।
এ ধরনের কিছু দেখলে আতঙ্কে সার্চ ইঞ্জিনের প্রথম “অ্যাকাউন্ট পুনরুদ্ধার” লিংকে ঢুকে পড়া ঠিক নয়। যে সেবার অ্যাকাউন্ট, তার অফিসিয়াল অ্যাপ খুলুন বা পরিচিত ওয়েবসাইট নিজে লিখে খুলুন। ঢুকতে পারলে পাসওয়ার্ড বদলান। একই পাসওয়ার্ড অন্য কোথাও থাকলে সেখানেও পরিবর্তন করুন। এরপর সাম্প্রতিক প্রবেশের ইতিহাস, সংযুক্ত ডিভাইস এবং পুনরুদ্ধারের তথ্য দেখুন।
অচেনা সেশন থাকলে সরিয়ে দিন। মাল্টি-ফ্যাক্টর অথেনটিকেশন চালু না থাকলে সেটিও সক্রিয় করুন। আপনার অ্যাকাউন্ট থেকে পরিচিতদের কাছে প্রতারণামূলক বার্তা চলে গেলে তাদের জানানোও দরকার। কারণ তারা হয়তো ধরে নিচ্ছেন বার্তাটি সত্যিই আপনি পাঠিয়েছেন।
অ্যাকাউন্টের সঙ্গে অর্থপ্রদানের তথ্য, পরিচয়পত্র বা অন্য সংবেদনশীল তথ্য যুক্ত থাকলে ঘটনাটি বেশি গুরুত্ব দিয়ে দেখা উচিত। প্রয়োজন অনুযায়ী সংশ্লিষ্ট সেবাদাতা, আর্থিক প্রতিষ্ঠান বা স্থানীয় কর্তৃপক্ষের সহায়তা লাগতে পারে।
সাইবার নিরাপত্তা মানেই হ্যাকার হওয়া নয়
একজন ইতিহাসের শিক্ষার্থীও ইমেইল ব্যবহার করেন। একজন ব্যবসায় শিক্ষার শিক্ষার্থীও অনলাইন ফরম পূরণ করেন। একজন স্কুলশিক্ষার্থীও গেমের অ্যাকাউন্ট, ক্লাউড স্টোরেজ বা সামাজিক যোগাযোগমাধ্যম ব্যবহার করতে পারে।
তাই সাইবার নিরাপত্তার মৌলিক দক্ষতা শুধু ভবিষ্যৎ সাইবার নিরাপত্তা পেশাজীবীদের জন্য নয়। যারা পরে সফটওয়্যার উন্নয়ন, নেটওয়ার্কিং, ক্লাউড প্রযুক্তি, তথ্যপ্রযুক্তি প্রশাসন বা সাইবার নিরাপত্তায় যেতে চান, তাদের জন্য অবশ্য এই ভিত্তি আরও কাজে লাগবে।
এখানে শুরুতেই “হ্যাকিং টুল” শেখাকে সাইবার নিরাপত্তা শেখা মনে করা ঠিক নয়। পরিচয় যাচাই কীভাবে কাজ করে, অপারেটিং সিস্টেমের অনুমতি কী, নেটওয়ার্কের মৌলিক ধারণা কী—এসব বুঝলে পরে টুল শেখাও অনেক বেশি অর্থপূর্ণ হয়।
শুরুটা খুব ছোট হতে পারে
প্রথমে নিজের প্রধান ইমেইল অ্যাকাউন্ট খুলুন। পাসওয়ার্ড অন্য কোথাও ব্যবহার করা হয়েছে কি না দেখুন। নিরাপত্তা সেটিংসে গিয়ে বাড়তি পরিচয় যাচাই চালু আছে কি না দেখুন। পুনরুদ্ধারের ফোন নম্বর বা ইমেইল ঠিক আছে কি না মিলিয়ে নিন।
তারপর নিজের একটি অভ্যাস বদলান। অপ্রত্যাশিত লিংক দেখলেই চাপ দেবেন না। কয়েক সেকেন্ড থামুন।
বার্তাটি কি সত্যিই আসার কথা ছিল?
অন্য পথে যাচাই করা যায়?
যে তথ্যটি চাওয়া হচ্ছে, সেটি সত্যিই দেওয়া দরকার?
সাইবার নিরাপত্তার বড় অংশ এমন ছোট সিদ্ধান্তের মধ্যেই থাকে। খুব বেশি সফটওয়্যার জানা নয়; কোথায় একটু সন্দেহ করতে হবে, কোথায় কম তথ্য দিতে হবে এবং সমস্যা হলে কোন পথে ফিরে আসতে হবে—এগুলো জানা। কোনো একটি পাসওয়ার্ড, টু-ফ্যাক্টর অথেনটিকেশন বা অ্যান্টিভাইরাস একা কাউকে নিরাপদ করে না। কয়েকটি ভালো অভ্যাস একসঙ্গে থাকলেই অনলাইন নিরাপত্তা বাস্তবে শক্ত হয়।
প্রায়শই জিজ্ঞাসিত প্রশ্ন
শিক্ষার্থীদের সাইবার নিরাপত্তার দক্ষতা শেখা কেন দরকার?
কারণ পড়াশোনা, ইমেইল, সামাজিক যোগাযোগমাধ্যম, ক্লাউড স্টোরেজ, গেম ও বিভিন্ন অনলাইন সেবায় শিক্ষার্থীদের ব্যক্তিগত তথ্য ও অ্যাকাউন্ট যুক্ত থাকে। সাইবার নিরাপত্তার মৌলিক ধারণা থাকলে পাসওয়ার্ড পুনর্ব্যবহার, ফিশিং লিংক, অপ্রয়োজনীয় অ্যাপ অনুমতি এবং অ্যাকাউন্ট দখলের মতো ঝুঁকি চিনতে সহজ হয়।
দীর্ঘ পাসওয়ার্ড হলেই কি একটি অ্যাকাউন্ট নিরাপদ?
না। পাসওয়ার্ড দীর্ঘ হওয়া গুরুত্বপূর্ণ, তবে একই পাসওয়ার্ড একাধিক অ্যাকাউন্টে ব্যবহার করলে ঝুঁকি থেকে যায়। গুরুত্বপূর্ণ প্রতিটি অ্যাকাউন্টে আলাদা পাসওয়ার্ড রাখা এবং সম্ভব হলে বাড়তি পরিচয় যাচাই চালু করা ভালো অভ্যাস।
ওটিপি ও পাসকির মধ্যে কোনটি বেশি নিরাপদ?
ওটিপি পাসওয়ার্ডের সঙ্গে বাড়তি সুরক্ষা দেয়। তবে নকল ওয়েবসাইটে ব্যবহারকারী নিজে ওটিপি লিখে দিলে সেটি চুরি হতে পারে। সঠিকভাবে বাস্তবায়িত পাসকি ও ফিডো-ভিত্তিক নিরাপত্তা চাবি ফিশিংয়ের বিরুদ্ধে আরও শক্তিশালী সুরক্ষা দিতে পারে। তবে কোন পদ্ধতি পাওয়া যাবে, তা সংশ্লিষ্ট সেবার ওপর নির্ভর করে।
ব্যাকআপ কোড কোথায় রাখা উচিত?
ব্যাকআপ কোডকে পাসওয়ার্ডের মতোই গোপন তথ্য হিসেবে রাখতে হবে। এমন জায়গায় সংরক্ষণ করা উচিত, যেখানে অন্য কেউ সহজে দেখতে বা ব্যবহার করতে পারবে না। কারণ ফোন বা অথেনটিকেটর অ্যাপে প্রবেশ করা না গেলে এই কোড অ্যাকাউন্টে ফেরার বিকল্প পথ হতে পারে।
সাইবার বুলিংয়ের প্রমাণ সঙ্গে সঙ্গে মুছে ফেলা উচিত কি?
গুরুতর হুমকি, হয়রানি বা ব্যক্তিগত তথ্য ছড়িয়ে দেওয়ার ঘটনায় প্রয়োজনীয় স্ক্রিনশট বা বার্তা আগে সংরক্ষণ করা কাজে লাগতে পারে। এরপর সংশ্লিষ্ট অ্যাকাউন্ট রিপোর্ট বা ব্লক করা এবং বিশ্বস্ত অভিভাবক, শিক্ষক বা দায়িত্বশীল ব্যক্তিকে জানানো উচিত। তাৎক্ষণিক নিরাপত্তার ঝুঁকি থাকলে স্থানীয় কর্তৃপক্ষের সহায়তা নেওয়া প্রয়োজন।