
সাইবার হামলা শনাক্ত হওয়ার পর তাড়াহুড়ো করে কম্পিউটার ফরম্যাট করা, ক্ষতিকর সফটওয়্যার মুছে ফেলা বা ডিভাইস পুনরায় চালু করা ঠিক নয়। এতে আক্রমণকারী কীভাবে ঢুকেছিল, কোন অ্যাকাউন্ট ব্যবহার হয়েছিল বা কোন সিস্টেমে কী পরিবর্তন হয়েছে—এসব বোঝার জন্য প্রয়োজনীয় ডিজিটাল প্রমাণ নষ্ট হতে পারে।
আবার প্রমাণ রক্ষার জন্য আক্রান্ত ডিভাইসকে নেটওয়ার্কে চালু রাখাও ঝুঁকিপূর্ণ। এতে ক্ষতিকর সফটওয়্যার অন্য সিস্টেমে ছড়াতে পারে বা আক্রমণকারী আরও ক্ষতি করতে পারে।
তাই সাইবার হামলার পর প্রথম সিদ্ধান্ত হওয়া উচিত দুটি বিষয়কে একসঙ্গে সামলানো: ক্ষতি ছড়িয়ে পড়া বন্ধ করা এবং ডিজিটাল প্রমাণ যতটা সম্ভব অক্ষত রাখা। এরপর ঘটনার ধরন অনুযায়ী BGD e-GOV CIRT, বাংলাদেশ পুলিশ বা সংশ্লিষ্ট কর্তৃপক্ষের কাছে রিপোর্ট করতে হবে।
গুরুতর তথ্য ফাঁস, র্যানসমওয়্যার, সার্ভার দখল, আর্থিক ক্ষতি বা সম্ভাব্য মামলার ক্ষেত্রে নিজে পরীক্ষা-নিরীক্ষা না চালিয়ে প্রশিক্ষিত ঘটনা মোকাবিলা বা ডিজিটাল ফরেনসিক বিশেষজ্ঞকে যুক্ত করা বেশি নিরাপদ।
সতর্কতা: এটি সাধারণ সাইবার নিরাপত্তা ঘটনা মোকাবিলা ও ডিজিটাল প্রমাণ সংরক্ষণের নির্দেশনা। নির্দিষ্ট ঘটনার আইনি বাধ্যবাধকতা প্রতিষ্ঠান, খাত, তথ্যের ধরন ও প্রযোজ্য আইনের ওপর নির্ভর করতে পারে।
প্রথম কাজ: নেটওয়ার্ক বিচ্ছিন্ন করুন, অকারণে ডিভাইস বন্ধ নয়
আক্রান্ত কম্পিউটার বা সার্ভার চালু থাকলে আগে সেটিকে নেটওয়ার্ক থেকে বিচ্ছিন্ন করার চেষ্টা করুন।
ইথারনেট ব্যবহার করলে কেবল খুলে দেওয়া এবং Wi-Fi ব্যবহার করলে সংযোগ বন্ধ করা যেতে পারে। একাধিক কম্পিউটার বা পুরো একটি নেটওয়ার্ক অংশ আক্রান্ত হলে নেটওয়ার্ক প্রশাসককে Switch, VLAN বা সংশ্লিষ্ট অংশ পর্যায়ে বিচ্ছিন্ন করতে হতে পারে।
CISA-এর র্যানসমওয়্যার প্রতিক্রিয়া নির্দেশনায়ও আক্রান্ত সিস্টেম দ্রুত বিচ্ছিন্ন করার ওপর জোর দেওয়া হয়েছে। একাধিক সিস্টেম আক্রান্ত হলে প্রয়োজনে সংশ্লিষ্ট নেটওয়ার্ক অংশ অফলাইনে নিতে হতে পারে। ক্লাউড সম্পদের ক্ষেত্রে নির্দিষ্ট সময়ের Volume Snapshot পরবর্তী ফরেনসিক বিশ্লেষণে কাজে লাগতে পারে।
কখন ডিভাইস বন্ধ করা প্রয়োজন হতে পারে
নেটওয়ার্ক থেকে আলাদা করা সম্ভব না হলে এবং সংক্রমণ দ্রুত ছড়িয়ে পড়ার আশঙ্কা থাকলে ডিভাইস বন্ধ করা প্রয়োজন হতে পারে। তবে এটি প্রথম পছন্দ নয়।
কারণ ডিভাইস বন্ধ করলে RAM বা অন্যান্য অস্থায়ী মেমরিতে থাকা কিছু তথ্য হারিয়ে যায়। এর মধ্যে চলমান প্রক্রিয়া, সক্রিয় নেটওয়ার্ক সংযোগ, লগইন সেশন বা ক্ষতিকর সফটওয়্যারের সাময়িক তথ্য থাকতে পারে।
BGD e-GOV CIRT-এর ২০২৬ সালের একটি ক্ষতিকর সফটওয়্যার সতর্কবার্তাতেও আক্রান্ত সিস্টেম বিচ্ছিন্ন করার পাশাপাশি ফরেনসিক প্রমাণ সংরক্ষণের নির্দেশ রয়েছে।
সাধারণভাবে এই ক্রমটি অনুসরণ করা বাস্তবসম্মত:
- আক্রান্ত সিস্টেম নেটওয়ার্ক থেকে বিচ্ছিন্ন করুন।
- কী ঘটছে এবং কখন শনাক্ত হয়েছে তা নথিবদ্ধ করুন।
- অপ্রয়োজনে পুনরায় চালু, ফরম্যাট বা পরিষ্কার করবেন না।
- দ্রুত হারিয়ে যেতে পারে এমন লগ ও অন্যান্য তথ্য সংরক্ষণের ব্যবস্থা করুন।
- ঘটনা গুরুতর হলে সাইবার ঘটনা মোকাবিলা বা ডিজিটাল ফরেনসিক বিশেষজ্ঞকে যুক্ত করুন।
শুরু থেকেই ঘটনার সময়রেখা লিখুন
সাইবার হামলার কয়েক ঘণ্টা পর স্মৃতি থেকে পুরো ঘটনা সাজানো কঠিন হতে পারে। তাই প্রথম অস্বাভাবিকতা দেখার সময় থেকেই একটি ঘটনার সময়রেখা রাখা উচিত।
সেখানে অন্তত লিখুন:
- প্রথম কখন সমস্যা দেখা গেছে
- কে প্রথম শনাক্ত করেছেন
- কোন কম্পিউটার, সার্ভার, ওয়েবসাইট বা অ্যাকাউন্ট আক্রান্ত
- Hostname, Domain ও IP Address
- কী ধরনের নিরাপত্তা সতর্কতা বা ত্রুটি দেখা গেছে
- মুক্তিপণ দাবির বার্তা থাকলে তার বিবরণ
- কোন অ্যাকাউন্টে অস্বাভাবিক লগইন দেখা গেছে
- কখন সিস্টেম বিচ্ছিন্ন করা হয়েছে
- ঘটনার পর কে কোন পরিবর্তন করেছেন
সময় উল্লেখের সঙ্গে Time Zone লিখে রাখা বিশেষভাবে দরকার। উদাহরণ হিসেবে, সার্ভার UTC এবং কর্মীর ল্যাপটপ বাংলাদেশ সময় ব্যবহার করলে পরে একই ঘটনার লগ মিলিয়ে দেখতে সমস্যা হতে পারে।
মুক্তিপণ দাবির বার্তা, লগইন সতর্কতা বা সন্দেহজনক বার্তা দেখা গেলে Screenshot নিতে পারেন। তবে Screenshot মূল লগ, আসল ইমেইল বা ফাইলের বিকল্প নয়। সম্ভব হলে মূল ডিজিটাল উপাদানটিও সংরক্ষণ করতে হবে।
কোন ডিজিটাল প্রমাণ আগে সংরক্ষণ করবেন
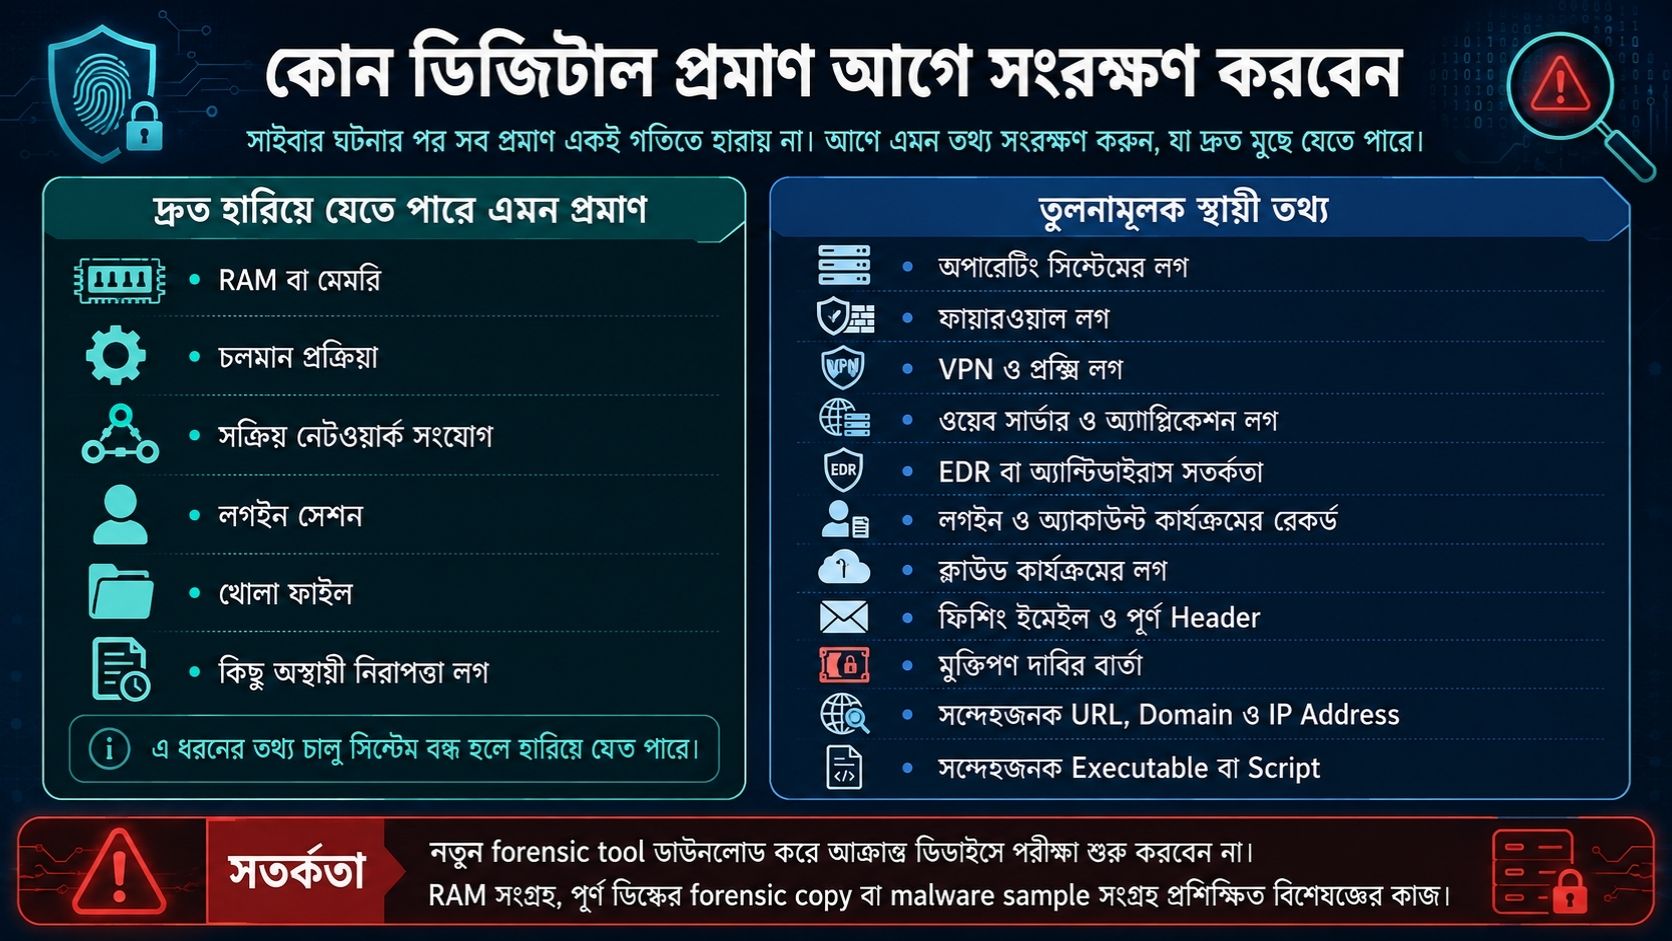
সব প্রমাণ একই সময় পর্যন্ত টিকে থাকে না। কিছু তথ্য ডিভাইস বন্ধ হওয়ার সঙ্গে সঙ্গেই হারিয়ে যেতে পারে, আবার ডিস্কে থাকা লগ বা ফাইল তুলনামূলক বেশি সময় থাকে।
NIST অস্থায়ী তথ্য বলতে এমন তথ্য বোঝায়, যা চলমান সিস্টেম বন্ধ হলে হারিয়ে যায়। এর মধ্যে থাকতে পারে:
- RAM বা মেমরি
- চলমান প্রক্রিয়া
- সক্রিয় নেটওয়ার্ক সংযোগ
- লগইন সেশন
- খোলা ফাইল
- কিছু অস্থায়ী নিরাপত্তা লগ
এ ধরনের তথ্য সংগ্রহে সতর্কতা প্রয়োজন। চালু সিস্টেমে কোনো টুল বা নির্দেশ চালালেই সিস্টেমের কিছু অবস্থা বদলে যেতে পারে। ফলে RAM সংগ্রহ, পূর্ণ ডিস্কের ফরেনসিক কপি, চলমান প্রক্রিয়ার তথ্য সংগ্রহ বা ক্ষতিকর সফটওয়্যারের নমুনা সংগ্রহ প্রশিক্ষিত প্রশাসক বা ফরেনসিক বিশেষজ্ঞের হাতে দেওয়াই ভালো।
আরও পড়ুনঃ বয়স্ক পরিবারের সদস্যদের অনলাইন স্ক্যাম থেকে সুরক্ষিত রাখার পরিকল্পনা
তুলনামূলক স্থায়ী তথ্য
ঘটনার ধরন অনুযায়ী নিচের উৎসগুলোও সংরক্ষণ করা প্রয়োজন হতে পারে:
- অপারেটিং সিস্টেমের লগ
- ফায়ারওয়াল লগ
- VPN ও প্রক্সি লগ
- ওয়েব সার্ভার ও অ্যাপ্লিকেশন লগ
- EDR বা অ্যান্টিভাইরাস সতর্কতা
- লগইন ও অ্যাকাউন্ট কার্যক্রমের রেকর্ড
- ক্লাউড কার্যক্রমের লগ
- ফিশিং ইমেইল এবং প্রয়োজন হলে পূর্ণ Header
- মুক্তিপণ দাবির বার্তা
- সন্দেহজনক URL, Domain ও IP Address
- সন্দেহজনক Executable বা Script
CISA-এর র্যানসমওয়্যার তালিকায় প্রাসঙ্গিক লগ, মেমরির কপি, সিস্টেমের কপি, ক্ষতিকর সফটওয়্যারের নমুনা এবং আক্রমণের চিহ্ন সংগ্রহের কথা রয়েছে।
তবে সাধারণ ব্যবহারকারীর জন্য একটি বিষয় বিশেষভাবে গুরুত্বপূর্ণ: আক্রান্ত ল্যাপটপে নতুন কোনো “forensic tool” ডাউনলোড করে পরীক্ষা শুরু করবেন না। নতুন সফটওয়্যার ইনস্টল বা নির্দেশ চালানোর ফলে ফাইল, সময়ের তথ্য বা সিস্টেমের অবস্থা পরিবর্তিত হতে পারে।
মূল প্রমাণ ও বিশ্লেষণের কপি আলাদা রাখুন
গুরুত্বপূর্ণ প্রমাণ পাওয়া গেলে সরাসরি মূল কপিতে পরীক্ষা চালানো উচিত নয়। সম্ভব হলে একটি নিরাপদ মূল কপি সংরক্ষণ করে বিশ্লেষণের জন্য আলাদা কার্যকর কপি তৈরি করুন।
প্রতিষ্ঠানের ক্ষেত্রে অন্তত এই নিয়মগুলো অনুসরণ করা ভালো:
- মূল প্রমাণ নিয়ন্ত্রিত সংরক্ষণস্থলে রাখুন।
- বিশ্লেষণে আলাদা কপি ব্যবহার করুন।
- মূল ফাইল অকারণে নাম পরিবর্তন বা সম্পাদনা করবেন না।
- কপি কে, কখন এবং কোথা থেকে তৈরি করেছে তা লিখে রাখুন।
- প্রমাণ কার কাছে হস্তান্তর হয়েছে তা নথিবদ্ধ করুন।
- প্রমাণের সংরক্ষণস্থলে প্রবেশাধিকার সীমিত রাখুন।
প্রমাণ হস্তান্তরের ধারাবাহিক নথি কেন দরকার
Chain of Custody হলো প্রমাণ সংগ্রহের পর কার কার হাতে গেছে এবং কী উদ্দেশ্যে হস্তান্তর হয়েছে তার ধারাবাহিক নথি।
NIST-এর সংজ্ঞা অনুযায়ী এতে সাধারণত কে প্রমাণ পরিচালনা করেছে, কখন সংগ্রহ বা স্থানান্তর হয়েছে এবং কেন স্থানান্তর হয়েছে—এসব তথ্য রাখা হয়।
সম্ভাব্য পুলিশি বা আইনি তদন্তে এই রেকর্ড গুরুত্বপূর্ণ হতে পারে। তবে Chain of Custody রাখলেই কোনো প্রমাণ আদালতে স্বয়ংক্রিয়ভাবে গ্রহণযোগ্য হবে—এমন নিশ্চয়তা নেই। সেটি প্রযোজ্য আইন ও বিচারিক প্রক্রিয়ার ওপর নির্ভর করবে।
Hash দিয়ে প্রমাণ পরিবর্তিত হয়েছে কি না যাচাই করুন
প্রযুক্তিগত সক্ষমতা থাকলে গুরুত্বপূর্ণ প্রমাণ সংগ্রহের সময় বা যত দ্রুত সম্ভব একটি cryptographic hash তৈরি করা যায়।
Hash মূল ফাইলের বিষয়বস্তু থেকে তৈরি একটি নির্দিষ্ট মান। পরে ফাইল পরিবর্তিত হয়েছে কি না যাচাইয়ে এটি কাজে লাগে। NIST ডিজিটাল প্রমাণের অখণ্ডতা যাচাইয়ের ক্ষেত্রেও Hash Value ব্যবহারের কথা উল্লেখ করে।
NIST-এর ডিজিটাল প্রমাণ সংরক্ষণ নির্দেশনায় Hash নিরাপদে এবং মূল প্রমাণ থেকে আলাদা স্থানে সংরক্ষণের সুপারিশ রয়েছে।
তবে Hash-কে Chain of Custody-এর বিকল্প ভাবা ঠিক নয়। প্রমাণ কোথা থেকে এসেছে, কে সংগ্রহ করেছে, কীভাবে কপি করা হয়েছে এবং কোথায় রাখা হয়েছে—এসব তথ্যও প্রয়োজনীয়।
লগ সংরক্ষণের সময় সাধারণ ভুল
অনেক সাইবার নিরাপত্তা ঘটনায় আক্রমণের সময়রেখা তৈরির সবচেয়ে কার্যকর উপাদানগুলোর একটি হলো লগ। আবার Log Rotation বা স্বল্প সংরক্ষণ সময়ের কারণে এগুলো দ্রুত মুছেও যেতে পারে।
তাই সম্ভব হলে:
- লগ তার মূল বা Exportযোগ্য বিন্যাসে রাখুন।
- শুধু হামলার মুহূর্ত নয়, ঘটনার আগে ও পরের প্রাসঙ্গিক সময়ের লগ রাখুন।
- Timestamp ও Time Zone অক্ষুণ্ণ রাখুন।
- মূল লগ সম্পাদনা করবেন না।
- কোন ডিভাইস বা সেবা থেকে লগ নেওয়া হয়েছে তা লিখুন।
- লগ সংরক্ষণের সময় কম হলে দ্রুত নিরাপদ কপি নিন।
শুধু আক্রান্ত কম্পিউটারের লগ দেখে পুরো ঘটনা বোঝা নাও যেতে পারে। পরিস্থিতি অনুযায়ী Firewall, VPN, পরিচয় ব্যবস্থাপনা ব্যবস্থা, ইমেইল সার্ভার, ওয়েব সার্ভার ও ক্লাউড প্ল্যাটফর্মের লগও প্রয়োজন হতে পারে।
BGD e-GOV CIRT-এ ঘটনা কীভাবে রিপোর্ট করবেন
BGD e-GOV CIRT বাংলাদেশের নির্ধারিত National Computer Emergency Response Team বা N-CERT। এটি Bangladesh Computer Council-এর অধীনে পরিচালিত।
CIRT-এর ঘটনা মোকাবিলা সেবায় ঘটনার বিশ্লেষণ, প্রমাণ সংগ্রহ, প্রতিক্রিয়া সমন্বয় এবং আক্রান্ত প্রতিষ্ঠানের জন্য কারিগরি সহায়তা অন্তর্ভুক্ত রয়েছে।
বর্তমান Incident Report Form-এ কী তথ্য লাগে
৩১ আগস্ট, ২০২৬ তারিখে যাচাই করা CIRT-এর Report Incident Form-এ ব্যক্তি বা প্রতিষ্ঠানের পক্ষ থেকে ঘটনা রিপোর্ট করার ব্যবস্থা রয়েছে।
ফর্মে যেসব তথ্য চাওয়া হয় তার মধ্যে রয়েছে:
- রিপোর্টকারীর নাম ও যোগাযোগের তথ্য
- অঞ্চল ও ভৌত অবস্থান
- আক্রান্ত Domain ও IP Address, প্রযোজ্য হলে
- ঘটনার ধরন
- ঘটনার বিবরণ ও তারিখ
- আক্রান্ত সিস্টেম বা সম্পদ
- ঘটনা কীভাবে শনাক্ত হয়েছে
- সম্ভাব্য আক্রমণের পথ
- ঘটনা এখনো চলছে কি না
- ক্ষয়ক্ষতির মূল্যায়ন
- ইতিমধ্যে নেওয়া পদক্ষেপ
লগ বা প্রমাণ .zip, .7z অথবা .rar archive হিসেবে Upload করার ক্ষেত্রও রয়েছে।
ফর্মে প্রমাণ আপলোডের সুযোগ থাকলেও সক্রিয় ক্ষতিকর সফটওয়্যারের Executable নিজের সিদ্ধান্তে পাঠানো ঠিক নয়। বিশেষ ধরনের Malware Sample প্রয়োজন হলে CIRT বা সংশ্লিষ্ট ফরেনসিক দলের নির্দেশ অনুসরণ করুন।
রিপোর্টে নিশ্চিত তথ্য ও অনুমান আলাদা করুন
সাইবার অপরাধ রিপোর্ট করার সময় পর্যবেক্ষণকে প্রমাণিত সিদ্ধান্ত হিসেবে লেখা উচিত নয়।
যেমন, লিখবেন না:
“এই IP-ই হ্যাকার।”
বরং লিখুন:
“এই IP থেকে অস্বাভাবিক লগইন চেষ্টা শনাক্ত হয়েছে।”
একইভাবে তথ্য বাইরে পাঠানো নিশ্চিত না হলে “সব তথ্য চুরি হয়েছে” না লিখে বলা যায়:
“অননুমোদিত প্রবেশ শনাক্ত হয়েছে; তথ্য বাইরে পাঠানো হয়েছে কি না এখনো যাচাই করা হচ্ছে।”
এভাবে লিখলে তদন্তকারী দল পর্যবেক্ষণ, সম্ভাব্য ব্যাখ্যা এবং নিশ্চিত তথ্য আলাদা করে দেখতে পারে।
পুলিশের কাছে সাইবার অপরাধের অভিযোগ
CIRT-এ সাইবার নিরাপত্তা ঘটনার রিপোর্ট এবং পুলিশের কাছে সাইবার অপরাধের অভিযোগ এক উদ্দেশ্যের প্রক্রিয়া নয়।
CIRT মূলত প্রযুক্তিগত ঘটনা মোকাবিলা, বিশ্লেষণ ও সমন্বয়ে সহায়তা করে। সম্ভাব্য অপরাধের অভিযোগ ও পুলিশি তদন্তের জন্য বাংলাদেশ পুলিশের প্রক্রিয়া অনুসরণ করতে হতে পারে।
বাংলাদেশ পুলিশের Online GD পোর্টালে বর্তমানে হারানো-পাওয়াসহ “যে কোনো বিষয়ে” অভিযোগ করার ব্যবস্থা রয়েছে। সংশ্লিষ্ট থানা অভিযোগের ধরন অনুযায়ী ব্যবস্থা নেয়।
অভিযোগটি GD-এর উপযোগী হলে ডিজিটাল GD কপি পাওয়া যেতে পারে। আর অভিযোগটি মামলার যোগ্য বা আমলযোগ্য অপরাধ হলে Complaint Code বা অভিযোগের মুদ্রিত কপি নিয়ে থানায় উপস্থিত হওয়ার নির্দেশ আসতে পারে।
অর্থাৎ Online GD জমা দিলেই মামলা হয়ে গেছে—এমন ধরে নেওয়া ঠিক নয়।
Online GD করতে কী প্রয়োজন
বর্তমান পোর্টাল অনুযায়ী প্রয়োজন:
- জাতীয় পরিচয়পত্র নম্বর
- সচল মোবাইল নম্বর
- সরাসরি তোলা ছবি
অভিযোগের সঙ্গে প্রাসঙ্গিক নথিও যুক্ত করা যায়।
সাইবার অপরাধের অভিযোগ করার আগে ঘটনার ধরন অনুযায়ী গুছিয়ে রাখতে পারেন:
- ঘটনার সময়রেখা
- সংশ্লিষ্ট Email, Username বা Phone Number
- সন্দেহজনক URL, Domain বা IP
- Transaction Reference, থাকলে
- মূল Message বা Email
- Screenshot
- প্রাসঙ্গিক Log
- মুক্তিপণ বা হুমকির বার্তা
- CIRT Report Reference, থাকলে
সংবেদনশীল প্রমাণ প্রকাশ্যে Facebook বা অন্য Social Media-তে পোস্ট করা উচিত নয়। তদন্তকারী সংস্থা বা ফরেনসিক বিশেষজ্ঞ যে পদ্ধতিতে চাইবে, সে অনুযায়ী জমা দিন।
নারী ভুক্তভোগীদের জন্য Police Cyber Support for Women
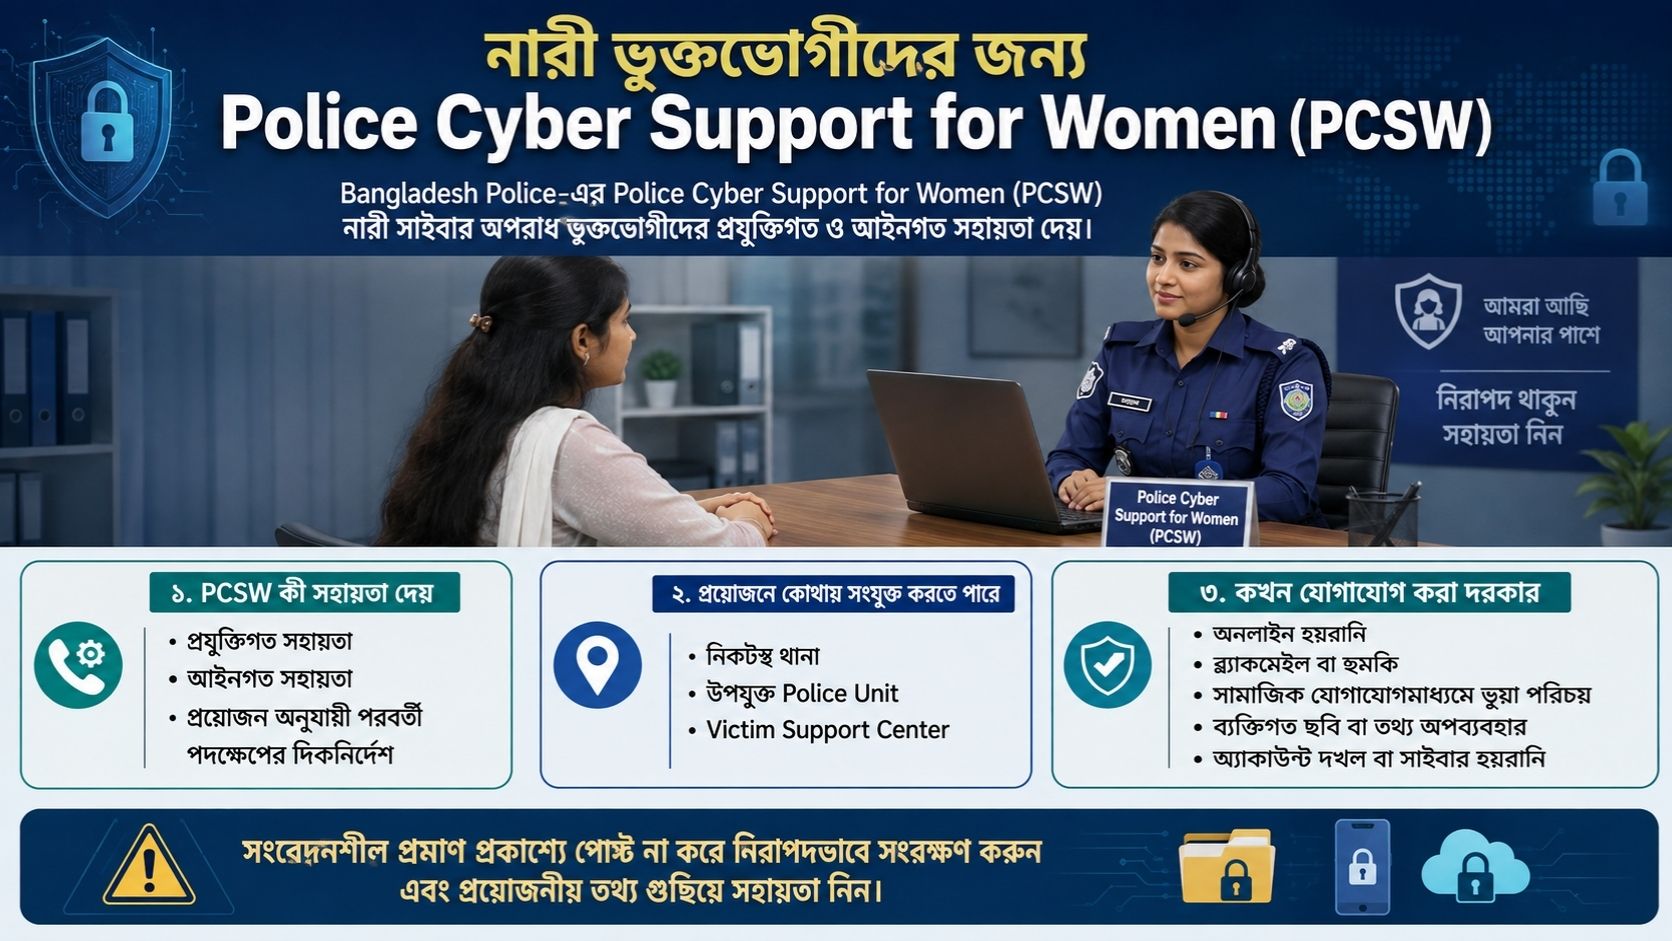
Bangladesh Police-এর Police Cyber Support for Women (PCSW) নারী সাইবার অপরাধ ভুক্তভোগীদের প্রযুক্তিগত ও আইনগত সহায়তা দেয়।
প্রয়োজন অনুযায়ী PCSW ভুক্তভোগীকে নিকটস্থ থানা, উপযুক্ত Police Unit বা Victim Support Center-এর সঙ্গে যুক্ত করার কথাও জানিয়েছে।
অ্যাকাউন্ট দখল হলে প্রবেশাধিকার বন্ধ করুন
কোনো অ্যাকাউন্ট আক্রমণকারীর নিয়ন্ত্রণে রয়েছে বলে মনে হলে সেটির প্রবেশাধিকার বন্ধ করাও ঘটনা নিয়ন্ত্রণের অংশ।
প্রতিষ্ঠানের ক্ষেত্রে সম্ভব হলে আগে প্রয়োজনীয় লগইন তথ্য, নিরাপত্তা সতর্কতা ও অ্যাকাউন্ট কার্যক্রম সংরক্ষণ করুন। এরপর ঘটনা মোকাবিলা পরিকল্পনা অনুযায়ী আপস হওয়া পাসওয়ার্ড পরিবর্তন, সক্রিয় সেশন বন্ধ এবং প্রয়োজনীয় Token বা API Key বাতিল করুন।
BGD e-GOV CIRT-এর ২০২৬ সালের ক্ষতিকর সফটওয়্যার সতর্কবার্তাতেও আপস হওয়া পাসওয়ার্ড পরিবর্তনের নির্দেশ রয়েছে।
Password পরিবর্তন সম্ভব হলে আক্রান্ত কম্পিউটারের পরিবর্তে একটি পরিচ্ছন্ন ও বিশ্বস্ত ডিভাইস ব্যবহার করুন। তবে একটি বিষয় মনে রাখা দরকার: কিছু প্ল্যাটফর্মে Password পরিবর্তন করলেই সব পুরোনো Session বন্ধ হয় না।
তাই “Sign out of other sessions”, “Log out all devices” বা Token Revocation-এর ব্যবস্থা থাকলে সেটিও পরীক্ষা করুন।
প্রমাণ সংরক্ষণের অজুহাতে আক্রমণকারীকে অ্যাকাউন্টে সক্রিয় থাকতে দেওয়া উচিত নয়। প্রমাণ সংরক্ষণ এবং ক্ষতি নিয়ন্ত্রণ—দুটিকে একসঙ্গে সামলাতে হবে।
যেসব কাজ প্রমাণ নষ্ট করতে পারে
ঘটনা শনাক্ত হওয়ার পর যথেষ্ট কারণ ছাড়া নিচের কাজগুলো এড়িয়ে চলুন:
- Hard Drive Format করা
- Operating System পুনরায় Install করা
- সন্দেহজনক File মুছে ফেলা
- Cleaner বা Optimizer চালানো
- Log পরিষ্কার করা
- ডিভাইস বারবার Restart করা
- Malware File খুলে পরীক্ষা করা
- মূল প্রমাণের ওপর পরিবর্তনমূলক পরীক্ষা চালানো
- প্রমাণ কে ব্যবহার বা হস্তান্তর করেছে তা নথিবদ্ধ না রাখা
আক্রমণকারীর কম্পিউটার বা সার্ভারে পাল্টা প্রবেশের চেষ্টা করাও উচিত নয়। নিজের সিস্টেম রক্ষা করা এবং তৃতীয় পক্ষের সিস্টেমে অননুমোদিত প্রবেশ করা এক বিষয় নয়; দ্বিতীয়টি আলাদা আইনগত ও নিরাপত্তা ঝুঁকি তৈরি করতে পারে।
কখন ডিজিটাল ফরেনসিক বিশেষজ্ঞ প্রয়োজন
প্রতিটি Social Media Account সমস্যায় পূর্ণ ফরেনসিক তদন্ত দরকার হয় না। কিন্তু কিছু ঘটনায় পেশাদার সহায়তা দেরি না করে নেওয়া ভালো।
যেমন:
- Ransomware একাধিক সিস্টেমে ছড়িয়েছে
- গ্রাহক বা কর্মীর তথ্য ফাঁস হওয়ার আশঙ্কা রয়েছে
- আর্থিক ব্যবস্থা আক্রান্ত
- Server বা Database দখল হয়েছে
- ভেতরের কারও সম্পৃক্ততা সন্দেহ হচ্ছে
- সম্ভাব্য মামলা বা আইনগত তদন্ত রয়েছে
- আক্রমণকারী এখনো Network-এ থাকতে পারে
- প্রতিষ্ঠান নির্ভরযোগ্য Memory Capture বা Forensic Image তৈরি করতে পারছে না
BGD e-GOV CIRT-এর Digital Forensics Service-এ প্রমাণ শনাক্তকরণ, সংগ্রহ, বিশ্লেষণ বা পরীক্ষা এবং নথিবদ্ধকরণ ও প্রতিবেদন অন্তর্ভুক্ত রয়েছে। সরকারি, বেসরকারি ও আইন প্রয়োগকারী সংস্থার জন্য এ সেবা দেওয়ার কথাও CIRT উল্লেখ করেছে।
NIST-এর সংজ্ঞাতেও Digital Forensics-এর ক্ষেত্রে তথ্যের অখণ্ডতা বজায় রেখে প্রমাণ শনাক্ত, সংগ্রহ, পরীক্ষা ও বিশ্লেষণ এবং Chain of Custody বজায় রাখার ওপর জোর দেওয়া হয়েছে।
আগে থেকে Incident Response Plan থাকলে ভুল কমে
সাইবার হামলা চলাকালে বসে ঠিক করতে হলে কে Network বিচ্ছিন্ন করবে, কে প্রমাণ নেবে বা কে CIRT-এ Report করবে—সিদ্ধান্ত নিতে অপ্রয়োজনীয় সময় লাগে।
একটি প্রতিষ্ঠানের ঘটনা মোকাবিলা পরিকল্পনায় অন্তত ঠিক করে রাখা উচিত:
- ঘটনা ঘোষণা করার দায়িত্ব কার
- গুরুত্বপূর্ণ System ও Asset কোনগুলো
- জরুরি যোগাযোগের তালিকা
- Log কোথায় এবং কতদিন থাকে
- Evidence সংগ্রহের দায়িত্ব কার
- Backup ও Recovery ব্যবস্থা কী
- Management ও Legal Team-কে কখন যুক্ত করা হবে
- CIRT বা Police-এর সঙ্গে কে যোগাযোগ করবে
- প্রধান যোগাযোগ ব্যবস্থা আক্রান্ত হলে বিকল্প ব্যবস্থা কী
NIST SP 800-61 Rev. 3 এপ্রিল ২০২৫-এ চূড়ান্ত হয়েছে এবং আগের SP 800-61 Rev. 2-কে প্রতিস্থাপন করেছে। বর্তমান সংস্করণে ঘটনা মোকাবিলাকে প্রতিষ্ঠানের বিস্তৃত Cybersecurity Risk Management-এর সঙ্গে যুক্ত করে প্রস্তুতি, শনাক্তকরণ, প্রতিক্রিয়া ও Recovery সক্ষমতা উন্নত করার ওপর জোর দেওয়া হয়েছে।
ঘটনা ঘটলে প্রথম কয়েকটি সিদ্ধান্ত
বাস্তব ঘটনায় ক্ষতি নিয়ন্ত্রণ, প্রমাণ সংরক্ষণ এবং তদন্ত সব সময় একটির পর একটি হয় না। কয়েকটি কাজ একই সময়ে চলতে পারে।
তবু অগ্রাধিকারের দিক থেকে এই ক্রমটি কার্যকর:
- আক্রান্ত System থেকে ক্ষতি ছড়াচ্ছে কি না দেখুন এবং Network থেকে বিচ্ছিন্ন করুন।
- দৃশ্যমান ঘটনা ও সময় নথিবদ্ধ করুন।
- দ্রুত হারিয়ে যেতে পারে এমন প্রমাণ আছে কি না বিবেচনা করুন।
- প্রয়োজন ছাড়া Restart, Format বা Cleanup করবেন না।
- প্রাসঙ্গিক Log ও অন্যান্য ডিজিটাল প্রমাণ নিরাপদ করুন।
- Account বা Access দখল হলে নিয়ন্ত্রিতভাবে সেটি বন্ধ করুন।
- ঘটনার গুরুত্ব অনুযায়ী CIRT, Police, Management, Legal Team বা ফরেনসিক বিশেষজ্ঞকে যুক্ত করুন।
- প্রমাণ সংরক্ষণের প্রয়োজন মিটিয়ে নিরাপদ ও পরিচ্ছন্ন System থেকে Recovery শুরু করুন।
সাইবার অপরাধের রিপোর্ট করার ক্ষেত্রে সবচেয়ে বড় ভুলগুলোর একটি হলো ঘটনার কোনো নথি না রেখে আক্রান্ত সিস্টেম দ্রুত “পরিষ্কার” করে ফেলা। বেশির ভাগ ক্ষেত্রে প্রথম বাস্তবসম্মত পদক্ষেপ হলো ক্ষতি থামানো, প্রমাণ অক্ষত রাখা এবং তারপর সঠিক কর্তৃপক্ষের কাছে পর্যাপ্ত তথ্যসহ রিপোর্ট করা।
শেষ কথা
সাইবার হামলার পর সবচেয়ে গুরুত্বপূর্ণ সিদ্ধান্ত হলো তাড়াহুড়ো করে সবকিছু মুছে ফেলা নয়, বরং ক্ষতি নিয়ন্ত্রণের পাশাপাশি প্রমাণ সংরক্ষণ করা। আক্রান্ত সিস্টেমকে নেটওয়ার্ক থেকে বিচ্ছিন্ন করা, ঘটনার সময়রেখা লিখে রাখা, প্রয়োজনীয় লগ ও ডিজিটাল প্রমাণ নিরাপদ করা এবং তারপর উপযুক্ত কর্তৃপক্ষের কাছে রিপোর্ট করা—এই ক্রমটি তদন্ত ও পুনরুদ্ধার দুটোই সহজ করে।
গুরুতর ঘটনায় নিজের মতো করে ফরেনসিক পরীক্ষা চালানোর চেয়ে প্রশিক্ষিত বিশেষজ্ঞের সহায়তা নেওয়া বেশি নিরাপদ। আর Cybercrime reporting-এর ক্ষেত্রে অনুমান নয়, যাচাই করা তথ্য, সময়, লগ ও প্রাসঙ্গিক নথি গুছিয়ে দেওয়া সবচেয়ে কার্যকর পদ্ধতি।
প্রায়শই জিজ্ঞাসিত প্রশ্ন
১. সাইবার হামলার পর কম্পিউটার সঙ্গে সঙ্গে বন্ধ করা উচিত কি?
সব ক্ষেত্রে নয়। প্রথমে সম্ভব হলে ডিভাইসটিকে নেটওয়ার্ক থেকে বিচ্ছিন্ন করুন। কারণ কম্পিউটার বন্ধ করলে RAM-এ থাকা কিছু অস্থায়ী তথ্য হারিয়ে যেতে পারে, যা ফরেনসিক তদন্তে কাজে লাগতে পারে। তবে নেটওয়ার্ক থেকে বিচ্ছিন্ন করা সম্ভব না হলে এবং সংক্রমণ দ্রুত ছড়িয়ে পড়ার ঝুঁকি থাকলে ডিভাইস বন্ধ করা প্রয়োজন হতে পারে।
২. BGD e-GOV CIRT-এ কী ধরনের তথ্য দিয়ে রিপোর্ট করা যায়?
ঘটনার ধরন, আক্রান্ত Domain বা IP Address, প্রভাবিত System বা Asset, ঘটনার সময়, সম্ভাব্য Attack Vector, ইতিমধ্যে নেওয়া পদক্ষেপ এবং প্রাসঙ্গিক Log বা Evidence দেওয়া যায়। রিপোর্টে নিশ্চিত তথ্য ও অনুমান আলাদা করে লেখা উচিত।
৩. পুলিশের কাছে Cybercrime Complaint করার আগে কী প্রস্তুত রাখবেন?
ঘটনার সময়রেখা, সংশ্লিষ্ট Email বা Username, সন্দেহজনক URL বা IP Address, Screenshot, Original Message, Log, Transaction Reference এবং CIRT Report Reference থাকলে তা গুছিয়ে রাখুন। বাংলাদেশ পুলিশের Online GD ব্যবস্থার মাধ্যমে অভিযোগ করা যেতে পারে; অভিযোগের ধরন অনুযায়ী সংশ্লিষ্ট থানা পরবর্তী ব্যবস্থা নিতে পারে।