
একটি ফোন কল। পরিচয় দেওয়া হলো ব্যাংকের কর্মকর্তা হিসেবে। আপনার নাম ঠিক, কথাবার্তাও স্বাভাবিক। কিছুক্ষণ পর বলা হলো, অ্যাকাউন্টে সমস্যা হয়েছে—ফোনে যে ওটিপি গেছে, সেটি বললেই ঠিক হয়ে যাবে।
এ ধরনের ঘটনায় প্রতারক সব সময় কোনো সিস্টেম ভাঙে না। অনেক সময় তার দরকারও পড়ে না। সে চেষ্টা করে এমন পরিস্থিতি তৈরি করতে, যেখানে আপনি নিজেই এমন একটি তথ্য দিয়ে দেন, যা সাধারণ অবস্থায় কাউকে দিতেন না।
সোশ্যাল ইঞ্জিনিয়ারিং মূলত মানুষের এই সিদ্ধান্ত নেওয়ার মুহূর্তকে লক্ষ্য করে।
সাইবার নিরাপত্তার কথা উঠলে আমরা সাধারণত পাসওয়ার্ড, ম্যালওয়্যার, হ্যাকিং বা সফটওয়্যারের দুর্বলতা নিয়ে ভাবি। কিন্তু সোশ্যাল ইঞ্জিনিয়ারিংয়ের ঝুঁকিটা অন্য জায়গায়। এখানে প্রশ্ন হলো, আপনি কাকে বিশ্বাস করছেন, কত দ্রুত প্রতিক্রিয়া দিচ্ছেন এবং কোনো বার্তা আপনাকে ভয় বা তাড়াহুড়োর মধ্যে ফেলছে কি না।
প্রযুক্তি সম্পর্কে জানেন বলেই এই ঝুঁকি আপনার নেই—এমন ধরে নেওয়ার সুযোগ নেই।
ফাঁদটি প্রযুক্তিতে নয়, পরিস্থিতিতে
একজন প্রতারকের কাছে একটি ওটিপিও মূল্যবান হতে পারে। একইভাবে পাসওয়ার্ড রিসেট কোড, ইমেইলে প্রবেশের তথ্য, কার্ডের তথ্য বা অফিসের কোনো নথি পরে অন্য কাজে ব্যবহার করা সম্ভব। কখনো প্রথম লক্ষ্য টাকা নয়। প্রথমে একটি ইমেইল অ্যাকাউন্ট দখল করা হয়। তারপর সেই অ্যাকাউন্ট থেকেই সহকর্মী বা সরবরাহকারীর কাছে নতুন অর্থ পরিশোধের নির্দেশ পাঠানো হয়।
বিজনেস ইমেইল কম্প্রোমাইজ বা বিইসি-এর ঝুঁকি বোঝার জন্য এই উদাহরণটাই যথেষ্ট।
এখানে সমস্যাটা হলো, বার্তাটি তখন বাইরে থেকে “নকল” দেখাবে না। প্রেরকের ঠিকানা সত্যি হতে পারে, পুরোনো কথোপকথনের ধারাবাহিকতাও থাকতে পারে। ফলে শুধু লোগো, ইমেইল ঠিকানা বা পরিচিত নাম দেখে সিদ্ধান্ত নিলে ভুল হওয়ার সুযোগ থেকে যায়।
এই কারণেই সোশ্যাল ইঞ্জিনিয়ারিং অনেক সময় সাধারণ স্প্যামের চেয়ে বেশি বিশ্বাসযোগ্য লাগে।
মানুষ কেন এমন অনুরোধে সাড়া দেয়
কারও ফোনে হঠাৎ ওটিপি চাওয়া হলে বাইরে থেকে দেখে মনে হতে পারে, “এটা তো পরিষ্কার প্রতারণা।” কিন্তু প্রতারণার মুহূর্তে পরিস্থিতি এত পরিষ্কার নাও থাকতে পারে।
ধরা যাক, একই সঙ্গে বলা হলো আপনার অ্যাকাউন্ট থেকে সন্দেহজনক লেনদেন হয়েছে। অথবা অফিসের একজন ঊর্ধ্বতন সহকর্মী লিখেছেন, অর্থ পরিশোধ আজই করতে হবে। তখন মানুষ প্রথমে সমস্যাটি সামলাতে চায়।
প্রতারকের জন্য এই তাড়াটাই দরকার।
ভয়, কর্তৃত্ব আর পরিচিতি—এই তিনটি বিষয় বারবার ব্যবহৃত হয়। কখনো ব্যাংক কর্মকর্তা, কখনো তথ্যপ্রযুক্তি সহায়তাকর্মী, কখনো ঊর্ধ্বতন কর্মকর্তার পরিচয়। আবার কোনো ক্ষেত্রে ভয় দেখানোর প্রয়োজনও হয় না। পরিচিত কুরিয়ার প্রতিষ্ঠানের নামে পার্সেল ডেলিভারির বার্তা এলেই অনেক মানুষ লিংক খুলে দেখবেন।
ব্যক্তিগত তথ্য প্রতারণাটিকে আরও শক্তিশালী করে। আপনার নাম, কোথায় কাজ করেন, কী পদে আছেন—এসব তথ্য অনেক সময় প্রকাশ্যেই পাওয়া যায়। লিংকডইন বা প্রতিষ্ঠানের ওয়েবসাইট ঘেঁটেই একজন প্রতারক কথোপকথনকে যথেষ্ট বিশ্বাসযোগ্য করে তুলতে পারে। তাই কেউ আপনার সম্পর্কে সঠিক তথ্য জানে—এটি পরিচয় নিশ্চিত করার প্রমাণ নয়।
ফিশিং আসলে এই বড় সমস্যার একটি অংশ
ফিশিং শব্দটি সোশ্যাল ইঞ্জিনিয়ারিংয়ের চেয়ে বেশি পরিচিত। সাধারণভাবে ইমেইল, বার্তা বা নকল ওয়েবসাইট ব্যবহার করে লগইন বা অন্য তথ্য নেওয়ার চেষ্টা ফিশিংয়ের মধ্যে পড়ে। এসএমএস ব্যবহার করলে স্মিশিং, ফোন বা ভয়েস কল হলে ভিশিং—এমন আলাদা নাম আছে। লক্ষ্যবস্তু খুব নির্দিষ্ট হলে স্পিয়ার ফিশিং বলা হয়।
এসব শব্দ জানা কাজে লাগে, কিন্তু সাধারণ ব্যবহারকারীর জন্য নাম মুখস্থ করা খুব জরুরি নয়।
বাস্তবে একটি প্রতারণা এসএমএস দিয়ে শুরু হতে পারে, পরে ফোন আসতে পারে, শেষে ওয়েবসাইটে লগইন করতে বলা হতে পারে। তখন কোন অংশ স্মিশিং আর কোন অংশ ভিশিং—সেটি বোঝার চেয়ে পুরো আচরণটি চিনতে পারা বেশি দরকার।
কেউ কি আপনাকে স্বাভাবিকের চেয়ে দ্রুত কোনো সিদ্ধান্ত নিতে বলছে?
এমন তথ্য চাইছে, যা সাধারণত কাউকে দেওয়া হয় না? আগের পরিচিত পদ্ধতি বাদ দিয়ে নতুন অ্যাকাউন্ট, নতুন নম্বর বা নতুন লিংক ব্যবহার করতে বলছে? এই প্রশ্নগুলো বেশি কার্যকর।
বাংলাদেশে ঘটনাগুলো কেমন দেখা গেছে
বাংলাদেশেও ফিশিং ও সোশ্যাল ইঞ্জিনিয়ারিং নিয়ে বাস্তব সতর্কতা এসেছে। বিজিডি ই-গভ সার্ট সাম্প্রতিক বছরগুলোতে বাংলাদেশ-সংশ্লিষ্ট একাধিক প্রচারণা নিয়ে সতর্ক করেছে। ২০২৫ সালে সরকারি ও আইনশৃঙ্খলা-সংশ্লিষ্ট দখল হয়ে যাওয়া ইমেইল অ্যাকাউন্ট ব্যবহার করে ফিশিং চালানোর ঘটনাও তাদের সতর্কতায় উঠে আসে।
২০২৬ সালে এরর৫২৪ নামে পরিচিত একটি স্মিশিং প্রচারণায় বাংলাদেশ লক্ষ্য হওয়া দেশগুলোর মধ্যে ছিল। এসএমএসে পার্সেল ডেলিভারি, অ্যাকাউন্ট যাচাই বা পুরস্কারের মতো সাধারণ বিষয় ব্যবহার করে ব্যবহারকারীকে ভুয়া ওয়েবসাইটে নেওয়ার চেষ্টা করা হতো। সেখানে লগইন তথ্য, কার্ডের তথ্য বা একবার ব্যবহারযোগ্য যাচাইকরণ কোড সংগ্রহ করা সম্ভব ছিল।
একই বছর জনপ্রিয় কৃত্রিম বুদ্ধিমত্তাভিত্তিক সেবার নাম ও ব্র্যান্ডিং ব্যবহার করে ফিশিং, অর্থ পরিশোধসংক্রান্ত প্রতারণা ও ম্যালওয়্যার ছড়ানো নিয়েও সতর্কতা প্রকাশ করা হয়।
তবে একটি সীমা মনে রাখা দরকার। কৃত্রিম বুদ্ধিমত্তাভিত্তিক ব্র্যান্ড ব্যবহার করা ওই প্রচারণা নিয়ে সতর্কতার কিছু তথ্য মাইক্রোসফটসহ বাইরের সাইবার হুমকি গবেষণার ওপর ভিত্তি করে তৈরি হয়েছিল। তাই উল্লেখিত প্রতিটি প্রচারণা বাংলাদেশে সফলভাবে ঘটেছে—এমনভাবে তথ্যটি পড়া ঠিক হবে না।
এই ঘটনাগুলো থেকে যে শিক্ষা পাওয়া যায়, সেটি বরং খুব সাধারণ: প্রতারকেরা মানুষের আগ্রহের বিষয় বদলানোর সঙ্গে সঙ্গে নিজেদের গল্পও বদলায়। একসময় পার্সেল ডেলিভারি, আবার কখনো ব্যাংক, চাকরি কিংবা কৃত্রিম বুদ্ধিমত্তার টুল। গল্প বদলায়। উদ্দেশ্য খুব একটা বদলায় না।
কী দেখলে একটু থামবেন
ফিশিং চেনার পুরোনো একটি নিয়ম ছিল—বানান ভুল দেখুন, অদ্ভুত ভাষা দেখুন। এখনও কাজে লাগে। তবে ভালো ভাষা দেখেই কোনো বার্তাকে নিরাপদ বলা যায় না।
কৃত্রিম বুদ্ধিমত্তা ব্যবহার করে স্বাভাবিক ভাষার ইমেইল বা বার্তা লেখা সহজ হয়েছে। ভয়েস ক্লোনিং বা কৃত্রিম বুদ্ধিমত্তায় তৈরি কণ্ঠ ব্যবহার করেও পরিচিত ব্যক্তির মতো শোনানো সম্ভব। এফবিআই ২০২৫ সালে এমন একটি পরিচয়-নকল প্রচারণা নিয়ে সতর্ক করেছিল, যেখানে কৃত্রিম বুদ্ধিমত্তায় তৈরি ভয়েস বার্তা ব্যবহার করা হয়েছিল।
তাই বার্তার ভাষার চেয়ে অনুরোধের ধরন দেখুন।
“এখনই করতে হবে”—কেন?
“ওটিপি বলুন”—কেন?
সরবরাহকারীর ব্যাংক অ্যাকাউন্ট হঠাৎ বদলেছে—কেন?
পরিচিত ব্যক্তি নতুন নম্বর থেকে টাকা চাইছেন—কেন?
এই “কেন” প্রশ্নটি অনেক সময় ভালো ছাঁকনি হিসেবে কাজ করে।
কলার আইডিও চূড়ান্ত প্রমাণ নয়। পরিচিত নাম বা নম্বর দেখানো সম্ভব হলেও সেটি আসল কলদাতার পরিচয় নিশ্চিত করে না। আর ওয়েবসাইট দেখতে আসলের মতো হলেই সেটি আসল নয়। লোগো নকল করা সহজ; ডোমেইন এবং আপনি কীভাবে সেখানে পৌঁছালেন, সেটি বেশি গুরুত্বপূর্ণ।
আরও পড়ুন: Phishing Message চেনার ১২টি লক্ষণ: SMS, Email ও Messenger-এর উদাহরণ
সন্দেহ হলে একটি কাজ করুন: পথ বদলান
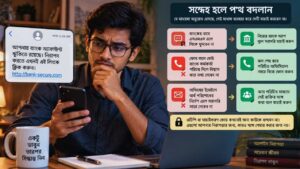
সোশ্যাল ইঞ্জিনিয়ারিং নিয়ে অনেক নিরাপত্তা পরামর্শ আছে। কিন্তু সাধারণ ব্যবহারকারীর জন্য সবচেয়ে কাজের অভ্যাসটি খুব সোজা।
যে মাধ্যমে অনুরোধটি এসেছে, সেই মাধ্যম ব্যবহার করে সেটি যাচাই করবেন না।
ব্যাংকের নামে এসএমএস এলে এসএমএসের লিংক খুলবেন না। নিজের ব্যাংক অ্যাপ খুলুন।
ফোন কলে কেউ ব্যাংক কর্মকর্তা পরিচয় দিলে কল শেষ করুন। তারপর পরিচিত অফিসিয়াল নম্বরে নিজে ফোন করুন। অফিসের ইমেইলে অস্বাভাবিক অর্থ পরিশোধের নির্দেশ এলে সম্ভব হলে অন্য পরিচিত মাধ্যমে সেই ব্যক্তির সঙ্গে কথা বলুন।
এই ছোট পরিবর্তনটি গুরুত্বপূর্ণ। কারণ আপনি তখন প্রতারকের তৈরি পরিবেশের বাইরে যাচ্ছেন। ওটিপি বা যাচাইকরণ কোড নিয়ে সিদ্ধান্ত আরও সহজ। লগইন, পাসওয়ার্ড রিসেট বা লেনদেন অনুমোদনের জন্য পাওয়া কোড অন্য কাউকে বলা উচিত নয়।
নিরাপত্তা সুবিধা আছে মানেই কাজ শেষ নয়
এমএফএ চালু রাখা অবশ্যই ভালো সিদ্ধান্ত। পাসওয়ার্ড ফাঁস হলেও বাড়তি পরিচয় যাচাইকরণ ধাপ অ্যাকাউন্ট দখল কঠিন করতে পারে। কিন্তু এমএফএকে এমনভাবে দেখা ঠিক নয় যেন সেটি সব ফিশিং বন্ধ করে দেয়।
এসএমএস বা অ্যাপে পাওয়া কোড যদি ব্যবহারকারী নিজেই ফিশিং পেজে দিয়ে দেন, সেটিও অপব্যবহার হতে পারে। এ কারণেই সিসা ও এনআইএসটি ফিশিং-প্রতিরোধী পরিচয় যাচাইকরণ পদ্ধতির কথা বলে; ফিডো/ওয়েবঅথন-ভিত্তিক পদ্ধতি তার একটি উদাহরণ।
এই প্রযুক্তিগত বিস্তারিত সাধারণ ব্যবহারকারীর মুখস্থ রাখার দরকার নেই।
বরং দুটি অভ্যাস যথেষ্ট ব্যবহারিক: গুরুত্বপূর্ণ অ্যাকাউন্টে এমএফএ রাখুন এবং নিজে লগইন শুরু না করলে হঠাৎ আসা অনুমোদনের অনুরোধ গ্রহণ করবেন না।
পাসওয়ার্ডের ক্ষেত্রেও একই কথা। এক পাসওয়ার্ড বহু জায়গায় ব্যবহার করলে একটি সাইটে ফাঁস হওয়ার পর অন্য অ্যাকাউন্টও ঝুঁকিতে পড়ে। অনেক আলাদা পাসওয়ার্ড মনে রাখা কঠিন হলে পাসওয়ার্ড ম্যানেজার কাজে লাগতে পারে।
অফিসে একটি ভুল যাতে বড় ক্ষতিতে না যায়
কর্পোরেট পরিবেশে শুধু কর্মীদের “সাবধান থাকতে হবে” বলা যথেষ্ট নয়। মানুষ ভুল করবে—নিরাপত্তা প্রক্রিয়ায় সেটি ধরে নেওয়াই বেশি বাস্তবসম্মত। সরবরাহকারীর ব্যাংক তথ্য বদলেছে? অন্য চ্যানেলে নিশ্চিত করা যায়।
বড় অর্থ পরিশোধ? দ্বিতীয় অনুমোদন রাখা যায়।
কোনো কর্মীর সব সিস্টেমে প্রবেশাধিকার দরকার নেই? প্রয়োজনমতো সীমিত করা যায়।
এগুলো খুব চমকপ্রদ সাইবার নিরাপত্তা ব্যবস্থা নয়। কিন্তু একটি ভুল ইমেইল বা ফোন কল থেকে ক্ষতির পরিমাণ কমাতে এগুলো কাজে দেয়। সন্দেহজনক ইমেইল জানিয়ে দেওয়ার পথটিও সহজ হওয়া দরকার। কর্মী ভুল করে লিংক খুলে ফেললে দ্রুত জানানো অনেক বেশি দরকারি; ভুলটি লুকিয়ে রাখলে সমস্যাটি পরে বড় হতে পারে।
ভুল করে ফেললে আগে বোঝার চেষ্টা করুন কী হয়েছে
কেউ ফিশিং লিংকে ক্লিক করেছেন মানেই সঙ্গে সঙ্গে অ্যাকাউন্ট হ্যাক হয়ে গেছে—এমন নয়।
কিন্তু এরপর কী করেছেন, সেটি গুরুত্বপূর্ণ। পাসওয়ার্ড দিয়েছেন? পাসওয়ার্ড বদলান। একই পাসওয়ার্ড অন্য কোথাও থাকলে সেখানেও পরিবর্তন করুন।
ওটিপি বা কার্ডের তথ্য দিয়েছেন? ব্যাংক বা সংশ্লিষ্ট আর্থিক সেবার পরিচিত অফিসিয়াল চ্যানেলে দ্রুত যোগাযোগ করুন। কোনো ফাইল ডাউনলোড বা সফটওয়্যার ইনস্টল করেছেন? নিরাপত্তা স্ক্যান প্রয়োজন হতে পারে। অফিসের ডিভাইস হলে তথ্যপ্রযুক্তি বা নিরাপত্তা দলকে জানানো ভালো।
কাজের অ্যাকাউন্ট দখল হয়ে যাওয়ার সন্দেহ থাকলে শুধু পাসওয়ার্ড পরিবর্তন করেই থামা ঠিক নয়। সেবাভেদে সক্রিয় সেশন, সংযুক্ত ডিভাইস বা টোকেনও পরীক্ষা কিংবা বাতিল করতে হতে পারে।
আর ভয় পেয়ে বার্তা, ইমেইল বা লেনদেনের নথি মুছে ফেলবেন না। এগুলো পরে ঘটনার তদন্ত বা অভিযোগে কাজে লাগতে পারে। বাংলাদেশে সাইবার নিরাপত্তাজনিত ঘটনা জানাতে বিজিডি ই-গভ সার্টের অনলাইন ব্যবস্থা রয়েছে। তবে ব্যাংকিং বা অর্থ জড়িত থাকলে সংশ্লিষ্ট আর্থিক প্রতিষ্ঠানের সঙ্গে যোগাযোগই প্রথম কাজ।
শেষ পর্যন্ত অভ্যাসটাই বেশি গুরুত্বপূর্ণ
সোশ্যাল ইঞ্জিনিয়ারিং ঠেকাতে অ্যান্টিভাইরাস, স্প্যাম ফিল্টার, এমএফএ কিংবা পাসওয়ার্ড ম্যানেজার—সবকিছুরই জায়গা আছে। কিন্তু প্রতিটি প্রতারণায় আক্রমণকারী আপনার ডিভাইস ভাঙতে আসবে না।
কখনো সে শুধু চাইবে আপনি নিজেই দরজাটি খুলে দিন।
তাই সন্দেহ হলে দ্রুত উত্তর দেওয়ার বদলে কয়েক মিনিট সময় নিন। অন্য নম্বর ব্যবহার করুন। নিজে অ্যাপ খুলুন। পরিচিত আরেকটি মাধ্যমে কথা বলুন। কেউ তাড়া দিচ্ছে বলেই আপনারও তাড়াহুড়ো করতে হবে—এমন কোনো নিয়ম নেই।
প্রায়শ জিজ্ঞাসিত প্রশ্ন
সোশ্যাল ইঞ্জিনিয়ারিং কী?
সোশ্যাল ইঞ্জিনিয়ারিং হলো এমন প্রতারণার কৌশল, যেখানে প্রযুক্তিগত দুর্বলতার চেয়ে মানুষের বিশ্বাস, ভয়, কৌতূহল বা তাড়াহুড়োকে কাজে লাগানো হয়। লক্ষ্য হতে পারে পাসওয়ার্ড, ওটিপি, ব্যাংকিং তথ্য, ইমেইল অ্যাকাউন্ট বা প্রতিষ্ঠানের গোপন তথ্য সংগ্রহ করা।
ফিশিং এবং সোশ্যাল ইঞ্জিনিয়ারিং কি একই?
একই নয়। সোশ্যাল ইঞ্জিনিয়ারিং একটি বিস্তৃত ধারণা। ফিশিং তার একটি পদ্ধতি, যেখানে সাধারণত ইমেইল, এসএমএস, বার্তা বা ভুয়া ওয়েবসাইটের মাধ্যমে কাউকে তথ্য দিতে বা কোনো ক্ষতিকর পদক্ষেপ নিতে প্ররোচিত করা হয়।
পরিচিত নম্বর থেকে ফোন এলেও কি সেটি প্রতারণা হতে পারে?
হ্যাঁ। কলার আইডিতে পরিচিত নাম বা নম্বর দেখালেই কলটি সেই ব্যক্তি বা প্রতিষ্ঠানের—এমন নিশ্চয়তা নেই। সন্দেহজনক আর্থিক বা নিরাপত্তাসংক্রান্ত অনুরোধ এলে কল শেষ করে আগে থেকে জানা অফিসিয়াল নম্বরে নিজে যোগাযোগ করুন।
ব্যাংক কর্মকর্তা বা সহায়তাকর্মী চাইলে ওটিপি দেওয়া যাবে কি?
না। লগইন, পাসওয়ার্ড পরিবর্তন বা লেনদেন অনুমোদনের জন্য পাওয়া ওটিপি বা যাচাইকরণ কোড অন্য কাউকে দেওয়া উচিত নয়। কেউ এমন কোড চাইলে যোগাযোগ বন্ধ করে সংশ্লিষ্ট প্রতিষ্ঠানের পরিচিত অফিসিয়াল চ্যানেলে যাচাই করুন।
এমএফএ চালু থাকলে কি সোশ্যাল ইঞ্জিনিয়ারিং থেকে পুরোপুরি নিরাপদ থাকা যায়?
না। এমএফএ অ্যাকাউন্ট দখলের ঝুঁকি কমাতে পারে, কিন্তু সব পদ্ধতি ফিশিংয়ের বিরুদ্ধে সমান সুরক্ষা দেয় না। নিজে শুরু করেননি এমন লগইন বা অনুমোদনের অনুরোধ গ্রহণ না করাও জরুরি।
ভুল করে ফিশিং লিংকে ক্লিক করলে কী করা উচিত?
শুধু লিংক খোলা হয়েছে, নাকি সেখানে পাসওয়ার্ড, ওটিপি বা কার্ডের তথ্য দেওয়া হয়েছে—আগে সেটি বোঝার চেষ্টা করুন। তথ্য দিয়ে থাকলে সংশ্লিষ্ট পাসওয়ার্ড পরিবর্তন করুন এবং ব্যাংকিং তথ্য জড়িত থাকলে দ্রুত আর্থিক প্রতিষ্ঠানের অফিসিয়াল চ্যানেলে যোগাযোগ করুন। কোনো ফাইল বা সফটওয়্যার ইনস্টল হয়ে থাকলে নিরাপত্তা পরীক্ষা প্রয়োজন হতে পারে।
সোশ্যাল ইঞ্জিনিয়ারিং থেকে বাঁচার সবচেয়ে সহজ অভ্যাস কী?
সন্দেহজনক কোনো অনুরোধ যে মাধ্যমে এসেছে, সেই মাধ্যমের ওপর নির্ভর করে সেটি যাচাই করবেন না। যেমন, এসএমএসে ব্যাংকের লিংক এলে সেটি না খুলে নিজে ব্যাংকের অ্যাপ বা অফিসিয়াল ওয়েবসাইটে যান।