
কাস্টমার কেয়ার, ব্যাংক কর্মকর্তা বা প্রযুক্তি সহায়তাকারী পরিচয়ে কেউ ফোন করে বলল, “সমস্যা ঠিক করতে অ্যানিডেস্ক বা টিমভিউয়ার ইনস্টল করুন।” অ্যাপের নাম পরিচিত বলে কথাটি বিশ্বাসযোগ্য মনে হতে পারে।
রিমোট অ্যাক্সেস স্ক্যাম-এ প্রতারকেরা এই বিশ্বাসকেই কাজে লাগায়। বৈধ দূরবর্তী সহায়তা বা স্ক্রিন শেয়ারিং সফটওয়্যার ব্যবহার করে তারা আপনার স্ক্রিন দেখতে, প্রয়োজনীয় অনুমতি নিতে এবং কিছু অ্যান্ড্রয়েড ডিভাইসে দূর থেকে নির্দিষ্ট কাজ করার সুযোগ পেতে পারে। তবে স্ক্রিন শেয়ার করা আর পুরো ফোনের নিয়ন্ত্রণ অন্য কারও হাতে চলে যাওয়া এক বিষয় নয়। কী করা সম্ভব হবে, তা ফোনের অপারেটিং সিস্টেম, অ্যাপ, ডিভাইস এবং আপনি কী ধরনের অনুমতি দিয়েছেন—এসবের ওপর নির্ভর করে।
সবচেয়ে নিরাপদ সিদ্ধান্ত হলো—নিজে কোনো প্রতিষ্ঠানের সহায়তা না চাইলে অচেনা কলারের নির্দেশে রিমোট অ্যাক্সেস বা স্ক্রিন শেয়ারিং অ্যাপ ইনস্টল বা চালু করবেন না। সেশন আইডি, পাসওয়ার্ড, ওটিপি, পিন বা অন্য কোনো গোপন কোডও দেবেন না।
রিমোট অ্যাক্সেস স্ক্যাম সাধারণত কীভাবে এগোয়
অ্যানিডেস্ক ও টিমভিউয়ার প্রতারণামূলক অ্যাপ নয়। এগুলো বৈধ দূরবর্তী সহায়তা সফটওয়্যার। সমস্যা হয় যখন প্রতারক পরিচয় গোপন করে বা ভুয়া পরিচয় দিয়ে ব্যবহারকারীকেই প্রয়োজনীয় প্রবেশাধিকার দিতে রাজি করায়। অ্যানিডেস্ক ও টিমভিউয়ার দুটিই অপ্রত্যাশিত সহায়তা-সংক্রান্ত ফোনকল এবং অচেনা ব্যক্তিকে ডিভাইসে প্রবেশাধিকার দেওয়ার ঝুঁকি নিয়ে সতর্ক করেছে।
একটি সাধারণ প্রতারণা এভাবে এগোতে পারে:
১. প্রতারক ব্যাংক, মোবাইল আর্থিক সেবা, টেলিকম কোম্পানি বা প্রযুক্তি প্রতিষ্ঠানের কর্মী পরিচয় দেয়।
২. অ্যাকাউন্ট বন্ধ হয়ে যাবে, কেওয়াইসি হালনাগাদ করতে হবে, টাকা ফেরত পাওয়া যাবে, লেনদেন আটকে আছে বা ফোনে নিরাপত্তা সমস্যা হয়েছে—এমন কোনো কারণ দেখায়।
৩. এরপর অ্যানিডেস্ক, টিমভিউয়ার বা অন্য কোনো স্ক্রিন শেয়ারিং বা দূরবর্তী সহায়তা অ্যাপ ইনস্টল করতে বলে।
৪. সেশন আইডি, সংযোগের অনুরোধ, স্ক্রিন শেয়ারিংয়ের অনুমতি অথবা অ্যান্ড্রয়েডের অতিরিক্ত কোনো অনুমতি চালু করতে বলা হতে পারে।
৫. ভুক্তভোগীকে ব্যাংকিং বা মোবাইল আর্থিক সেবার অ্যাপ খুলতে, নির্দিষ্ট অপশনে যেতে, পিন লিখতে বা ওটিপি কিংবা যাচাইকরণ কোড জানাতে বলা হয়।
৬. স্ক্রিনে দেখা তথ্য, সরাসরি পাওয়া লগইন তথ্য বা পাওয়া নিয়ন্ত্রণ ব্যবহার করে প্রতারক অননুমোদিত লেনদেন কিংবা অ্যাকাউন্ট দখলের চেষ্টা করতে পারে।
রিজার্ভ ব্যাংক অব ইন্ডিয়ার আর্থিক প্রতারণা-সচেতনতা সামগ্রীতেও স্ক্রিন শেয়ারিং বা রিমোট অ্যাক্সেস অ্যাপ ব্যবহার করে ডিভাইস দেখা বা নিয়ন্ত্রণ এবং আর্থিক লগইন তথ্য সংগ্রহের এমন কৌশলের কথা বলা হয়েছে। এ ধরনের প্রতারণায় সব সময় অপারেটিং সিস্টেমের নিরাপত্তা ভেঙে প্রচলিত অর্থে ফোন “হ্যাক” করতে হয় না। অনেক ক্ষেত্রে ব্যবহারকারীকেই বিশ্বাস করিয়ে প্রয়োজনীয় প্রবেশাধিকার নেওয়া হয়।
স্ক্রিন শেয়ার করলেই কি পুরো ফোন নিয়ন্ত্রণ করা যায়?
না। অ্যান্ড্রয়েড এবং আইফোনের ক্ষেত্রে সক্ষমতা এক নয়। এমনকি দুটি অ্যান্ড্রয়েড ফোনেও নির্মাতা, সফটওয়্যার সংস্করণ ও অনুমতির কারণে পার্থক্য থাকতে পারে।
অ্যান্ড্রয়েডে কী হতে পারে
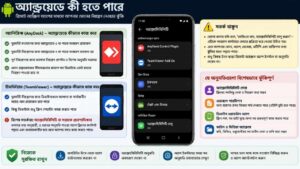
অ্যানিডেস্কের ২০২৬ সালের অ্যান্ড্রয়েড ডকুমেন্টেশন অনুযায়ী, দূরবর্তী সংযোগ গ্রহণের জন্য অ্যান্ড্রয়েড ৫ বা পরের সংস্করণ প্রয়োজন এবং দূরবর্তী নিয়ন্ত্রণ সুবিধার জন্য অ্যান্ড্রয়েড ৭ বা পরের সংস্করণ ব্যবহৃত হয়। অনেক অ্যান্ড্রয়েড ডিভাইসে পূর্ণ নিয়ন্ত্রণের জন্য আলাদা নিয়ন্ত্রণ প্লাগইন ও বিশেষ অনুমতি দরকার হয়। ফোন প্রস্তুতকারকের সীমাবদ্ধতার কারণে সব ডিভাইসে একই মাত্রার নিয়ন্ত্রণ পাওয়া যায় না।
টিমভিউয়ারের ক্ষেত্রেও অ্যান্ড্রয়েডে দূরবর্তী নিয়ন্ত্রণের জন্য ডিভাইসভেদে আলাদা বা সার্বজনীন অ্যাড-অন প্রয়োজন হতে পারে। কিছু ডিভাইসে শুধু স্ক্রিন শেয়ারিং কাজ করতে পারে। বিশেষভাবে সতর্ক থাকতে হবে অ্যাক্সেসিবিলিটি বা সহায়ক প্রবেশাধিকার নিয়ে। গুগলের তথ্য অনুযায়ী, এ ধরনের অনুমতি পাওয়া অ্যাপ স্ক্রিনের কনটেন্ট পড়তে এবং ব্যবহারকারীর হয়ে অন্য অ্যাপের সঙ্গে কাজ করতে পারে।
অ্যান্ড্রয়েড ১৩ এবং পরের কিছু সংস্করণে বাইরের উৎস থেকে ইনস্টল করা অ্যাপের এমন অনুমতি চালুর ক্ষেত্রে সীমাবদ্ধ সেটিংস নামে বাড়তি সুরক্ষা থাকতে পারে। তাই কোনো কলার যদি বলে, “সেটিংসে যান, অ্যাক্সেসিবিলিটি চালু করুন”—এটিকে সাধারণ কাস্টমার কেয়ার প্রক্রিয়া ধরে নেওয়া উচিত নয়।
আইফোন ও আইপ্যাডে পরিস্থিতি আলাদা
আইফোন বা আইপ্যাডে “রিমোট অ্যাক্সেস” বললেই অন্য ব্যক্তি পুরো ফোনে ট্যাপ করে সব কাজ করতে পারবে—এমন ধারণা ঠিক নয়।
অ্যানিডেস্কের যাচাইকৃত সামঞ্জস্যসংক্রান্ত তথ্য অনুযায়ী, আইওএস ও আইপ্যাডওএসে পূর্ণ দূরবর্তী নিয়ন্ত্রণ সমর্থিত নয়। টিমভিউয়ারের ২০২৬ সালে হালনাগাদ করা ডকুমেন্টেশনেও আইফোন ও আইপ্যাডে স্ক্রিন শেয়ারিংয়ের কথা বলা হয়েছে, সরাসরি পূর্ণ দূরবর্তী নিয়ন্ত্রণ নয়।
তাতে ঝুঁকি শেষ হয়ে যায় না। স্ক্রিনে সংবেদনশীল তথ্য দেখানো, প্রতারকের নির্দেশে নিজে লেনদেন করা, ওটিপি বলে দেওয়া বা ভুয়া ওয়েবপেজে তথ্য লিখলেও আর্থিক ও ব্যক্তিগত ক্ষতি হতে পারে। প্রতারকের সব সময় ফোনে ট্যাপ করার ক্ষমতা দরকার হয় না। অনেক সময় আপনাকেই দিয়ে প্রয়োজনীয় কাজটি করিয়ে নেওয়া হয়।
কোন ধরনের অনুমতিতে কী ঝুঁকি
সব অনুমতির ক্ষমতা এক নয়।
- স্ক্রিন শেয়ারিং: শেয়ার হওয়া স্ক্রিনে যা দেখা যাচ্ছে, অন্য পক্ষও তা দেখতে পারে।
- অ্যান্ড্রয়েডে দূরবর্তী নিয়ন্ত্রণ: সমর্থিত ডিভাইসে ট্যাপ, মেনুতে যাওয়া বা অন্য ধরনের কাজ সম্ভব হতে পারে।
- অ্যাক্সেসিবিলিটি অনুমতি: স্ক্রিনের তথ্য পড়া বা অন্য অ্যাপের সঙ্গে কাজ করার ক্ষমতা বাড়তে পারে।
- এসএমএস বা নোটিফিকেশন অনুমতি: সংবেদনশীল বার্তা বা বিজ্ঞপ্তির তথ্য প্রকাশের ঝুঁকি বাড়তে পারে।
- ফাইল ব্যবহারের অনুমতি: দেওয়া অনুমতির সীমার মধ্যে ফাইল বা নথিতে প্রবেশের ঝুঁকি থাকতে পারে।
কোনো ব্যাংকিং অ্যাপ আবার নিরাপত্তার কারণে কিছু স্ক্রিন ধারণ বা শেয়ার করা আটকে দিতে পারে। তাই “সবকিছু দেখা যাবে” এবং “কিছুই দেখা যাবে না”—দুটো বক্তব্যই অতিরঞ্জিত। নিরাপদ পদ্ধতি হলো দূরবর্তী সেশন চলার সময় ব্যক্তিগত বা আর্থিক অ্যাপ না খোলা।
প্রতারকের লক্ষ্য সাধারণত কোন তথ্য
দূরবর্তী প্রবেশাধিকার সফটওয়্যার সাধারণত প্রতারণার মাধ্যম। আসল লক্ষ্য হতে পারে টাকা, ব্যাংকিং তথ্য বা অনলাইন অ্যাকাউন্ট।
প্রতারকের আগ্রহ থাকতে পারে:
- মোবাইল ব্যাংকিং পিন;
- ব্যাংকিং পাসওয়ার্ড;
- ওটিপি বা যাচাইকরণ কোড;
- ই-মেইলের লগইন তথ্য;
- কার্ডের তথ্য;
- অ্যাকাউন্ট পুনরুদ্ধারের তথ্য।
বিকাশের নিরাপত্তা নির্দেশনায় পিন, ওটিপি এবং যাচাইকরণ কোড কারও সঙ্গে শেয়ার না করার কথা বলা হয়েছে। ফোনে কথা বলার সময়ও এসব তথ্য বলা বা লিখতে নিষেধ করা হয়েছে। কেউ “ভেরিফিকেশনের জন্য ওটিপি বলুন” বললে সেটিকে স্বাভাবিক কাস্টমার কেয়ার প্রক্রিয়া ধরে নেওয়া উচিত নয়।
আরও পড়ুন: Phishing Message চেনার ১২টি লক্ষণ: SMS, Email ও Messenger-এর উদাহরণ
যে কথাগুলো শুনলে সতর্ক হবেন
রিমোট অ্যাক্সেস স্ক্যামের বড় অংশই সামাজিক কৌশলে মানুষকে প্রভাবিত করার পদ্ধতি বা সোশ্যাল ইঞ্জিনিয়ারিংয়ের ওপর নির্ভর করে। প্রতারক সাধারণত এমন পরিস্থিতি তৈরি করে, যাতে আপনি পরিচয় যাচাই করার সময় না পান।
যেমন:
- “আপনার অ্যাকাউন্ট এখনই বন্ধ হয়ে যাবে।”
- “টাকা ফেরত পেতে এই অ্যাপটি ইনস্টল করুন।”
- “আমি কাস্টমার কেয়ার থেকে বলছি, স্ক্রিন শেয়ার করুন।”
- “এই লিংক থেকে এপিকে ফাইল ইনস্টল করুন।”
- “অ্যাক্সেসিবিলিটি অনুমতি চালু করুন।”
- “ফোনে যে ওটিপি এসেছে সেটা বলুন।”
- “কল কাটবেন না, তাহলে প্রক্রিয়া বাতিল হয়ে যাবে।”
- “আপনার ফোনে ভাইরাস পাওয়া গেছে, এখনই রিমোট অ্যাক্সেস দিতে হবে।”
আপনি যে সহায়তা চাননি, সেটি দিতে কেউ হঠাৎ ফোন করছে—এটিও বড় সতর্কসংকেত। এই পরিস্থিতিতে কথোপকথন দীর্ঘ করার দরকার নেই। কল কেটে নিজে প্রতিষ্ঠানের অফিসিয়াল নম্বরে যোগাযোগ করুন।
গুগলে পাওয়া কাস্টমার কেয়ার নম্বরও যাচাই করুন
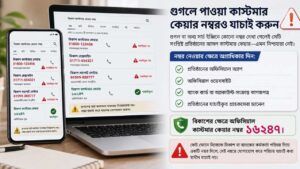
গুগল বা অন্য সার্চ ইঞ্জিনে কোনো নম্বর দেখা গেলেই সেটি সংশ্লিষ্ট প্রতিষ্ঠানের আসল কাস্টমার কেয়ার—এমন নিশ্চয়তা নেই।
নম্বর নেওয়ার ক্ষেত্রে অগ্রাধিকার দিন:
- প্রতিষ্ঠানের অফিসিয়াল অ্যাপ;
- অফিসিয়াল ওয়েবসাইট;
- ব্যাংক কার্ড বা অ্যাকাউন্ট-সংক্রান্ত কাগজপত্র;
- প্রতিষ্ঠানের যাচাইকৃত গ্রাহকসেবা চ্যানেল।
বিকাশের ক্ষেত্রে অফিসিয়াল কাস্টমার কেয়ার নম্বর ১৬২৪৭। কেউ ফোনে নিজেকে বিকাশ বা ব্যাংকের কর্মকর্তা পরিচয় দিয়ে একটি নম্বর দিল, তারপর সেই নম্বরে যোগাযোগ করে পরিচয় যাচাই করতে বলল—এটি স্বাধীন যাচাই নয়।
যদি ইতিমধ্যে রিমোট অ্যাক্সেস দিয়ে ফেলেন
এখানে প্রথম কাজ শুধু অ্যাপ মুছে ফেলা নয়। আগে সক্রিয় সংযোগ বন্ধ করুন।
সংযোগ বিচ্ছিন্ন করুন
অ্যাপ থেকে সেশন বন্ধ করা গেলে সঙ্গে সঙ্গে সংযোগ বিচ্ছিন্ন করুন। সেটি সম্ভব না হলে ইন্টারনেট সংযোগ বন্ধ বা ফোন বন্ধ করলে সক্রিয় দূরবর্তী সেশন থেমে যেতে পারে।
ব্যাংক বা মোবাইল আর্থিক সেবা প্রতিষ্ঠানকে জানান
পিন, ওটিপি, ব্যাংকিং পাসওয়ার্ড বা আর্থিক তথ্য প্রকাশ হয়ে থাকতে পারে মনে হলে সংশ্লিষ্ট ব্যাংক বা মোবাইল আর্থিক সেবার অফিসিয়াল গ্রাহকসেবা চ্যানেলে দ্রুত যোগাযোগ করুন। কোন পদক্ষেপ দরকার—পিন বদলানো, অ্যাকাউন্ট পরীক্ষা নাকি অন্য ব্যবস্থা—তা সংশ্লিষ্ট প্রতিষ্ঠানের নির্দেশনা অনুযায়ী করুন।
গুরুত্বপূর্ণ পাসওয়ার্ড বদলান
দূরবর্তী সেশন চলার সময় ই-মেইল বা অন্য গুরুত্বপূর্ণ অ্যাকাউন্ট খোলা থাকলে পাসওয়ার্ড পরিবর্তন করা উচিত। সম্ভব হলে অন্য একটি বিশ্বস্ত ডিভাইস থেকে এই কাজ করুন। একই পাসওয়ার্ড একাধিক জায়গায় ব্যবহার করে থাকলে সেসব অ্যাকাউন্টও পরীক্ষা করুন।
অ্যাপ ও অনুমতি পরীক্ষা করুন
দূরবর্তী সহায়তার অ্যাপ আর প্রয়োজন না হলে আনইনস্টল করুন। অ্যান্ড্রয়েডে সংশ্লিষ্ট অ্যাপ বা প্লাগইনকে অ্যাক্সেসিবিলিটি অথবা অন্য কোনো সংবেদনশীল অনুমতি দেওয়া হয়েছিল কি না দেখুন। ফোনের ব্র্যান্ড ও অ্যান্ড্রয়েড সংস্করণ অনুযায়ী সেটিংসের অবস্থান আলাদা হতে পারে।
প্লে প্রোটেক্ট পরীক্ষা করুন
অ্যান্ড্রয়েডে গুগল প্লে প্রোটেক্ট ক্ষতিকর বা সন্দেহজনক অ্যাপ শনাক্ত করতে সহায়তা করতে পারে। প্রয়োজন হলে কোনো অ্যাপ বন্ধ বা সরিয়েও দিতে পারে।
তবে এর ওপর একা নির্ভর করবেন না। অ্যানিডেস্ক ও টিমভিউয়ার বৈধ সফটওয়্যার। প্রতারক বৈধ অ্যাপ ব্যবহার করেছে বলে প্লে প্রোটেক্ট সেটিকে স্বয়ংক্রিয়ভাবে প্রতারণার অ্যাপ হিসেবে শনাক্ত করবে—এমন নিশ্চয়তা নেই।
প্রমাণ রেখে দিন
কল নম্বর, এসএমএস, লেনদেনের আইডি, ব্যবহৃত অ্যাপের নাম, গুরুত্বপূর্ণ স্ক্রিনশট এবং ঘটনার সময় সংরক্ষণ করুন। ব্যাংক, মোবাইল আর্থিক সেবা প্রতিষ্ঠান বা সংশ্লিষ্ট কর্তৃপক্ষের কাছে অভিযোগ করার সময় এগুলো কাজে লাগতে পারে।
বাংলাদেশে কোথায় জানাবেন
সাইবার নিরাপত্তা-সংক্রান্ত সহায়তার জন্য জাতীয় সাইবার সুরক্ষা এজেন্সির ৩৩৩ (৮) হেল্পলাইন এবং অনলাইন ঘটনা জানানোর ব্যবস্থা রয়েছে। আর্থিক ক্ষতি হলে প্রথমেই সংশ্লিষ্ট ব্যাংক বা মোবাইল আর্থিক সেবা প্রতিষ্ঠানকে জানানো উচিত।
বাংলাদেশ পুলিশের ৯৯৯ জাতীয় জরুরি সেবা। সাধারণ রিমোট অ্যাক্সেস স্ক্যামের অভিযোগ জানানোর নিয়মিত নম্বর হিসেবে এটি ব্যবহার করার কথা নয়। তবে প্রতারণার সঙ্গে তাৎক্ষণিক নিরাপত্তা ঝুঁকি বা অন্য কোনো জরুরি পরিস্থিতি তৈরি হলে ৯৯৯ প্রাসঙ্গিক হতে পারে।
ভারতে থাকলে
ভারতে আর্থিক সাইবার প্রতারণার জন্য সরকারি হেল্পলাইন ১৯৩০। জাতীয় সাইবার অপরাধ প্রতিবেদন পোর্টালেও অভিযোগ করা যায়।
সরকারি অভিযোগের পাশাপাশি সংশ্লিষ্ট ব্যাংক বা অর্থপ্রদান সেবা প্রতিষ্ঠানকেও দ্রুত জানানো দরকার।
পরিবারের কম প্রযুক্তি-অভিজ্ঞ সদস্যদের জন্য সহজ নিয়ম
বয়স্ক বা প্রযুক্তিতে কম অভিজ্ঞ কাউকে অ্যাক্সেসিবিলিটি, দূরবর্তী নিয়ন্ত্রণ বা প্লাগইনের পার্থক্য বোঝানো সব সময় প্রয়োজন নেই।
তার বদলে একটি নিয়ম মনে রাখতে বলা যায়:
“ফোন করে কেউ নতুন অ্যাপ ইনস্টল করতে, স্ক্রিন শেয়ার করতে, অ্যাক্সেসিবিলিটি চালু করতে বা ওটিপি-পিন বলতে বললে কল কেটে দাও। এরপর নিজে অফিসিয়াল নম্বরে ফোন করে যাচাই করো।”
প্রয়োজন না থাকলে ফোনে দূরবর্তী সহায়তার অ্যাপ রেখে দেওয়ারও দরকার নেই। বৈধ কাজে ইনস্টল করলে কাজ শেষে সেশন বন্ধ হয়েছে কি না এবং স্বয়ংক্রিয় বা অনুপস্থিত অবস্থায় প্রবেশাধিকার চালু রয়েছে কি না দেখে নিন।
রিমোট অ্যাক্সেস স্ক্যাম থেকে বাঁচতে আসল বিষয়টি কী
অ্যানিডেস্ক বা টিমভিউয়ার ফোনে থাকাই মূল ঝুঁকি নয়। ঝুঁকি তৈরি হয় যখন ভুল ব্যক্তিকে প্রবেশাধিকার দেওয়া হয়।
অ্যান্ড্রয়েডে কিছু ক্ষেত্রে প্রয়োজনীয় অনুমতি ও প্লাগইন থাকলে দূর থেকে নির্দিষ্ট কাজ করা সম্ভব। আইফোন ও আইপ্যাডে আলোচিত অ্যাপগুলোর ক্ষেত্রে স্ক্রিন শেয়ারিংই প্রধান ঝুঁকি। কিন্তু দুই ক্ষেত্রেই প্রতারকের মূল অস্ত্র একই—ব্যবহারকারীকে এমন কিছু করতে রাজি করানো, যা তিনি স্বাভাবিক অবস্থায় করতেন না।
তাই তিনটি নিয়ম মনে রাখুন:
- অপ্রত্যাশিত কলে রিমোট অ্যাক্সেস অ্যাপ ইনস্টল করবেন না।
- ওটিপি, পিন বা পাসওয়ার্ড কাউকে দেবেন না।
- সন্দেহ হলে কল কেটে নিজে প্রতিষ্ঠানের অফিসিয়াল চ্যানেলে যোগাযোগ করুন।
প্রায় জিজ্ঞাসিত প্রশ্ন
অ্যানিডেস্ক বা টিমভিউয়ার ফোনে থাকলেই কি ফোন হ্যাক হয়েছে?
না। এগুলো বৈধ দূরবর্তী সহায়তা সফটওয়্যার। শুধু অ্যাপ ইনস্টল থাকা মানেই ফোন হ্যাক হয়েছে নয়। ঝুঁকি বাড়ে যখন অপরিচিত কাউকে সংযোগের অনুমতি দেওয়া হয়, সংবেদনশীল অনুমতি চালু করা হয় অথবা তার নির্দেশে আর্থিক বা ব্যক্তিগত তথ্য প্রকাশ করা হয়।
স্ক্রিন শেয়ার করলে কি ওটিপি দেখা যেতে পারে?
ওটিপি বা অন্য সংবেদনশীল তথ্য শেয়ার হওয়া স্ক্রিন বা নোটিফিকেশনে দৃশ্যমান থাকলে অন্য পক্ষ সেটি দেখতে পারে। তবে কোন তথ্য দেখা যাবে, তা অ্যাপ, ফোনের অপারেটিং সিস্টেম এবং সংশ্লিষ্ট ব্যাংকিং অ্যাপের নিরাপত্তা ব্যবস্থার ওপর নির্ভর করে। তাই “ওটিপি অবশ্যই দেখা যাবে” বা “কখনো দেখা যাবে না”—কোনোটিই ধরে নেওয়া ঠিক নয়।
রিমোট অ্যাক্সেস অ্যাপ মুছে ফেললেই কি ঝুঁকি শেষ?
সব ক্ষেত্রে নয়। অ্যাপ মুছে দিলে ভবিষ্যতে ওই অ্যাপের মাধ্যমে সংযোগের ঝুঁকি কমে। কিন্তু সেশন চলার সময় যদি পাসওয়ার্ড, পিন, ওটিপি বা অন্য তথ্য প্রকাশ হয়ে থাকে, সেগুলো আলাদাভাবে পরিবর্তন করতে হবে। সন্দেহজনক আর্থিক লেনদেনও পরীক্ষা করা দরকার।
কেউ ব্যাংকের কর্মকর্তা পরিচয় দিলে কীভাবে নিশ্চিত হব?
কলারের দেওয়া নম্বরে আবার ফোন করে যাচাই করবেন না। কল কেটে ব্যাংকের অফিসিয়াল অ্যাপ, ওয়েবসাইট, কার্ড বা নথিতে থাকা নম্বর ব্যবহার করে নিজে যোগাযোগ করুন। পরিচয় যাচাই না হওয়া পর্যন্ত কোনো অ্যাপ ইনস্টল, স্ক্রিন শেয়ার বা গোপন তথ্য দেওয়া উচিত নয়।
আসল প্রযুক্তি সহায়তা কর্মী রিমোট অ্যাক্সেস চাইলে কী করবেন?
আপনি নিজে কোনো প্রতিষ্ঠানের অফিসিয়াল গ্রাহকসেবায় যোগাযোগ করে দূরবর্তী সহায়তা চেয়ে থাকলে বৈধভাবে এ ধরনের সফটওয়্যার ব্যবহার করার প্রয়োজন হতে পারে। তবু প্রতিষ্ঠানের পরিচয় নিশ্চিত করুন, কী অনুমতি দিচ্ছেন তা দেখুন, সেশন চলার সময় ব্যাংকিং বা অপ্রয়োজনীয় ব্যক্তিগত অ্যাপ খুলবেন না এবং কাজ শেষ হলে সংযোগ বন্ধ করুন।
ফোনে অ্যাক্সেস দেওয়ার পর টাকা না গেলেও কি ব্যবস্থা নিতে হবে?
হ্যাঁ, যদি সংবেদনশীল তথ্য দেখা বা প্রকাশ হয়ে থাকার আশঙ্কা থাকে। গুরুত্বপূর্ণ অ্যাকাউন্টের পাসওয়ার্ড পরীক্ষা বা পরিবর্তন করুন, ব্যাংক বা মোবাইল আর্থিক সেবা অ্যাকাউন্টে অচেনা লেনদেন আছে কি না দেখুন এবং দেওয়া অনুমতিগুলো পর্যালোচনা করুন।
গুগল প্লে থেকে ইনস্টল করা অ্যাপ কি সব সময় নিরাপদ?
না। গুগল প্লেতে থাকা বৈধ অ্যাপও প্রতারণায় অপব্যবহার করা যেতে পারে। এখানে মূল প্রশ্ন অ্যাপটি কোথা থেকে এসেছে তা নয়; কার নির্দেশে ইনস্টল করছেন এবং তাকে কী ধরনের প্রবেশাধিকার দিচ্ছেন, সেটিই বেশি গুরুত্বপূর্ণ।