
একটি অ্যাপ ইনস্টল করতে গিয়ে আপনি লোকেশনের অনুমতি দিলেন। অন্য একটি সাইটে ফোন নম্বর লিখলেন। অনলাইনে কয়েকবার একটি নির্দিষ্ট পণ্য খুঁজলেন। আলাদা করে দেখলে এগুলো খুব সাধারণ ঘটনা।
কিন্তু এই ছোট ছোট তথ্য যখন বিভিন্ন জায়গা থেকে একত্র হয়, তখন আপনার সম্পর্কে এমন একটি ছবি তৈরি হতে পারে, যা আপনি কোনো একটি প্রতিষ্ঠানকে কখনোই দেননি।
Data broker privacy নিয়ে আলোচনার মূল জায়গা এটি। ডেটা ব্রোকাররা বিভিন্ন উৎস থেকে মানুষের তথ্য সংগ্রহ করে বা অন্য উৎস থেকে সেই তথ্য নেয়, মিলিয়ে দেখে এবং ব্যবসায়িক কাজে ব্যবহারযোগ্য করে তোলে। পরে সেই তথ্য বা তার ভিত্তিতে তৈরি শ্রেণিবিন্যাস অন্য প্রতিষ্ঠানের কাছে বিক্রি, শেয়ার বা লাইসেন্স দেওয়া হতে পারে।
তাই প্রশ্নটি শুধু “আমি কোথায় তথ্য দিয়েছি?” নয়। আরও দরকারি প্রশ্ন হলো, সেই তথ্য পরে কোথায় যেতে পারে?
ডেটা ব্রোকার বলতে আসলে কী বোঝায়
ডেটা ব্রোকারকে সাধারণভাবে তথ্যের মধ্যবর্তী ব্যবসায়ী বলা যায়। ধরা যাক, আপনি একটি অনলাইন দোকান থেকে রানিং শু কিনেছেন। দোকানটির কাছে আপনার কেনাকাটার তথ্য থাকা অস্বাভাবিক নয়। কিন্তু অন্য একটি কোম্পানি যদি অন্য উৎস থেকে জানতে পারে যে আপনি নিয়মিত খেলাধুলার পণ্য দেখেন, নির্দিষ্ট এলাকায় থাকেন এবং অনলাইনে নির্দিষ্ট ধরনের জিনিস কেনেন, তখন সেই তথ্যগুলো মিলিয়ে আপনাকে একটি নির্দিষ্ট ক্রেতাশ্রেণিতে রাখা সম্ভব।
এটাই পুরো ব্যবসার একটি অংশ। তবে সব ডেটা ব্রোকার একই কাজ করে না। কেউ বিজ্ঞাপনের জন্য audience তৈরি করে। কেউ পরিচয় যাচাই বা fraud detection-এর মতো কাজে তথ্য দেয়। People-search service আবার নাম, পুরোনো ঠিকানা, ফোন নম্বর ও প্রকাশ্য রেকর্ড এক জায়গায় এনে দেখাতে পারে।
এই কারণে ডেটা ব্রোকারকে সরাসরি “তথ্য চোর” বলা সমস্যাটিকে অতিরিক্ত সরল করে ফেলে। কোন তথ্য নেওয়া বৈধ, কোনটি নয়, সেটি দেশ ও আইনভেদে আলাদা। প্রাইভেসির সমস্যা অনেক সময় অন্য জায়গায়—যার তথ্য, তিনি জানেনই না সেটি কত দূর গেছে।
আরও পড়ুন: গুগল অ্যাকাউন্টের প্রাইভেসি চেকআপ: কোন সেটিংস আগে বদলাবেন
আপনার তথ্য কোথা থেকে আসে?
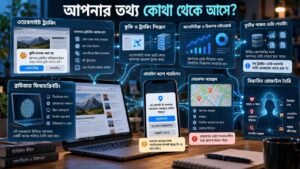
একটি বিস্তারিত প্রোফাইল সাধারণত এক জায়গা থেকে তৈরি হয় না। ওয়েবসাইটে cookie ও tracking pixel থাকতে পারে। আপনি কোন পেজ দেখেছেন, কোথায় ক্লিক করেছেন বা কোন পণ্যে আগ্রহ দেখিয়েছেন, সেখান থেকে কিছু তথ্য পাওয়া যায়। Browser fingerprinting আবার ব্রাউজার ও ডিভাইসের বিভিন্ন বৈশিষ্ট্য মিলিয়ে একই ব্যবহারকারী বা ডিভাইসকে আলাদা করে শনাক্ত করার চেষ্টা করতে পারে।
এখানে একটি বিষয় পরিষ্কার রাখা দরকার। কোনো সাইট আপনাকে track করছে মানেই সেই তথ্য সরাসরি কোনো ডেটা ব্রোকারের কাছে গেছে—এমন নয়। একটি ওয়েবসাইটের নিজস্ব analytics, বিজ্ঞাপন নেটওয়ার্ক এবং তৃতীয় পক্ষের tracking-এর মধ্যে পার্থক্য আছে।
মোবাইল অ্যাপ আরেকটি উৎস। অনেক অ্যাপের কাজের জন্য নির্দিষ্ট permission দরকার হয়। Google Maps-এর মতো অ্যাপ লোকেশন চাইলে সেটি বোঝা যায়। কিন্তু এমন কোনো অ্যাপ precise location চাইছে, যার মূল কাজের সঙ্গে আপনার অবস্থানের সম্পর্ক পরিষ্কার নয়—সেখানে অনুমতি দেওয়ার আগে কারণটি দেখা ভালো।
Android-এ সংস্করণ ও ডিভাইসভেদে লোকেশনের জন্য “Allow all the time”, “Allow only while using the app”, “Ask every time” বা “Don’t allow”-এর মতো অপশন পাওয়া যায়। Precise location-ও আলাদা করে নিয়ন্ত্রণ করা যায়।
লোকেশন ডেটা নিয়ে উদ্বেগকে তাত্ত্বিক সমস্যা ভাবার সুযোগ নেই। ২০২৪ সালে মার্কিন Federal Trade Commission X-Mode/Outlogic ও InMarket-সংক্রান্ত ঘটনায় precise location data নিয়ে ব্যবস্থা নেয়। অভিযোগ ছিল, তৃতীয় পক্ষের অ্যাপ ও সংশ্লিষ্ট প্রযুক্তির মাধ্যমে এমন তথ্য পাওয়া যাচ্ছিল, যেখান থেকে কোনো ডিভাইস medical clinic, workplace বা place of worship-এর মতো সংবেদনশীল স্থানে ছিল কি না বোঝা সম্ভব হতে পারে।
একই বছর Mobilewalla-র বিরুদ্ধেও sensitive location data নিয়ে FTC ব্যবস্থা নেয়। এই মামলাগুলো যুক্তরাষ্ট্রের। বাংলাদেশের কোনো সাধারণ অ্যাপ সম্পর্কে সেখান থেকে সরাসরি সিদ্ধান্ত নেওয়া যাবে না। তবে location permission কেন হালকাভাবে নেওয়া উচিত নয়, উদাহরণগুলো সেটি পরিষ্কার করে।
কেনাকাটার তথ্যও আলাদা নয়
আপনি কী কিনেছেন, কোন ধরনের পণ্য দেখেছেন বা loyalty program ব্যবহার করেন কি না—এসব থেকেও তথ্য তৈরি হয়। Warranty registration, subscription এবং অন্য বাণিজ্যিক লেনদেনও একই ছবির অংশ হতে পারে।
একটি কোম্পানির কাছে হয়তো শুধু postcode আছে। আরেকটির কাছে একটি email address। অন্য কোথাও shopping category রয়েছে। এগুলো যদি নির্ভরযোগ্যভাবে একই ব্যক্তির সঙ্গে মেলানো যায়, তখন আলাদা আলাদা তথ্য আর ততটা আলাদা থাকে না।
এ কারণেই “আমার সম্পর্কে তো তারা শুধু ইমেইল জানে” ধরনের ধারণা সব সময় পুরো চিত্র দেখায় না।
আপনি নিজেই যে তথ্য প্রকাশ্যে রেখেছেন
ডেটা ব্রোকারদের সব তথ্য গোপন জায়গা থেকে আসতে হয় না। দেশভেদে property record, business registration, court record বা অন্য কিছু সরকারি নথি প্রকাশ্য থাকতে পারে। যুক্তরাষ্ট্রের people-search service-গুলো এ ধরনের public record-এর সঙ্গে প্রকাশ্য social-media profile এবং অন্য ডেটা ব্রোকারের কাছ থেকে পাওয়া তথ্যও মিলিয়ে ব্যবহার করতে পারে।
বাংলাদেশ, ভারত ও যুক্তরাষ্ট্রে কোন তথ্য জনসাধারণের জন্য উন্মুক্ত থাকবে, তার নিয়ম এক নয়। তাই বিদেশি কোনো privacy guide দেখে নিজের দেশের ক্ষেত্রেও একই ব্যবস্থা আছে ধরে নেওয়া ঠিক হবে না।
সামাজিক যোগাযোগমাধ্যমে আরেক ধরনের সমস্যা দেখা যায়। আপনি হয়তো ইচ্ছা করেই নিজের শহর, কর্মস্থল বা শিক্ষাপ্রতিষ্ঠানের নাম public রেখেছেন। কিন্তু “আমি এটি মানুষকে দেখার জন্য প্রকাশ করেছি” এবং “এই তথ্যটি পরে কোনো database-এ জুড়ে দেওয়া হোক”—দুটি এক সিদ্ধান্ত নয়। এখান থেকেই consent-এর প্রশ্নটি জটিল হয়ে যায়।
আরেক ব্রোকার থেকেও তথ্য আসতে পারে
ব্যবস্থাটি আরও অস্পষ্ট হয় যখন একটি ডেটা ব্রোকার অন্য ডেটা ব্রোকারের কাছ থেকে তথ্য নেয়। FTC-এর data broker গবেষণায় এমন broker-to-broker data flow পাওয়া গিয়েছিল। অর্থাৎ তথ্যটি যে প্রতিষ্ঠানের কাছে এখন আছে, সেটি হয়তো আপনার কাছ থেকে বা আপনি ব্যবহার করা কোনো সেবা থেকে সরাসরি সেটি সংগ্রহই করেনি।
এই কারণেই একটি পুরোনো ফোন নম্বর বা ঠিকানা কোথা থেকে একটি database-এ ঢুকেছে, তা অনেক সময় ব্যবহারকারীর পক্ষে খুঁজে বের করা কঠিন।
ছোট ছোট তথ্য থেকে কতটা বোঝা যায়?
ধরা যাক, আলাদা জায়গায় পাওয়া গেল—
- আপনার email address
- আনুমানিক বয়স
- শহর বা postcode
- নির্দিষ্ট ধরনের পণ্যে আগ্রহ
- কিছু browsing activity
- mobile advertising ID
- কেনাকাটার কিছু তথ্য
একটি তথ্যও হয়তো খুব বেশি কিছু প্রকাশ করছে না। কিন্তু সবগুলো একই ব্যক্তির সঙ্গে মিলে গেলে আগ্রহ, কেনাকাটার প্রবণতা বা আচরণ নিয়ে একটি profile তৈরি করা যায়। সেই profile আবার ভুলও হতে পারে।
পুরোনো ঠিকানা, অন্য ব্যক্তির সঙ্গে ভুল matching বা অসম্পূর্ণ তথ্য থেকে এমন একটি classification তৈরি হতে পারে, যা আপনাকে ঠিকভাবে প্রতিনিধিত্ব করে না। ডেটা বেশি মানেই তথ্য নির্ভুল—এটি ধরে নেওয়ার কারণ নেই।
বিজ্ঞাপন দেখলেই ধরে নেবেন না আপনার তথ্য বিক্রি হয়েছে
আপনি রাতে একটি ফোন খুঁজলেন। পরদিন Facebook বা অন্য কোনো সাইটে একই ধরনের ফোনের বিজ্ঞাপন এল। এটি বিরক্তিকরভাবে নির্ভুল মনে হতে পারে। কিন্তু সেখান থেকে সরাসরি “আমার তথ্য data broker বিক্রি করেছে” সিদ্ধান্তে যাওয়া ঠিক হবে না।
Cookie, advertising network, tracking pixel, advertising ID বা আগের browsing activity থেকেও বিজ্ঞাপন ব্যক্তিগত করা যায়।
অচেনা marketing call-এর ক্ষেত্রেও একই সমস্যা। নম্বরটি কোনো পুরোনো form, lead-generation campaign, public business listing, marketing database বা data breach থেকে আসতে পারে। ডেটা ব্রোকার সম্ভাব্য একটি পথ। একমাত্র পথ নয়।
নিজের তথ্য কম ছড়াতে চাইলে প্রথমে সহজ জায়গাগুলো দেখুন
এখানে সবচেয়ে বাস্তবসম্মত লক্ষ্য “ইন্টারনেট থেকে অদৃশ্য হয়ে যাওয়া” নয়। সেটি অধিকাংশ মানুষের জন্য সম্ভবও নয়। বরং যেখানে আপনার নিয়ন্ত্রণ আছে, সেখান থেকে শুরু করা যায়।
অ্যাপ কোনো permission চাইলে একবার দেখুন তার কাজের সঙ্গে সেটির সম্পর্ক আছে কি না। একটি flashlight বা সাধারণ utility app যদি অপ্রত্যাশিত permission চায়, কারণটি বোঝার চেষ্টা করুন। Location সব সময় দরকার না হলে সীমিত access যথেষ্ট হতে পারে।
অ্যাকাউন্ট খোলার সময়ও একই নিয়ম। প্রতিটি ঘর পূরণ করা বাধ্যতামূলক নয়। জন্মতারিখ, ফোন নম্বর বা পূর্ণ ঠিকানা optional হলে না দেওয়াই অনেক ক্ষেত্রে সহজ সিদ্ধান্ত। Privacy policy পুরোটা পড়বেন—এই পরামর্শ বাস্তবে খুব কাজে আসে না। বেশির ভাগ মানুষই পড়বেন না।
তার বদলে “information we collect”, “third parties”, “sell”, “share”, “location”, “retention”, “delete” এবং “opt out” শব্দগুলো খুঁজে দেখতে পারেন। কয়েক মিনিটেই অনেক গুরুত্বপূর্ণ অংশ সামনে চলে আসে।
App uninstall করলে account মুছে যায় না
এই ভুলটি খুব সাধারণ। ফোন থেকে কোনো অ্যাপ সরিয়ে দিলে অ্যাপটি আপনার ডিভাইসে থাকে না। কিন্তু তার মানে এই নয় যে ওই সেবায় তৈরি account বা তাদের server-এ থাকা আপনার তথ্যও মুছে গেছে।
Google Play-এর বর্তমান নীতিতে যেসব app-এর ভেতরে account তৈরি করা যায়, সেগুলোকে account এবং সংশ্লিষ্ট data deletion-এর অনুরোধ করার পথ রাখতে হয়। তারপরও কিছু তথ্য আইনগত, security বা fraud-prevention কারণে নির্দিষ্ট সময় রাখা হতে পারে।
অন্য platform বা service-এর নিয়ম আলাদা হতে পারে। তাই বহুদিন ব্যবহার না করা account থাকলে শুধু app uninstall করেছেন কি না না দেখে account deletion-এর অপশনও খুঁজুন।
People-search site থেকে নাম সরালেই কি কাজ শেষ?
যুক্তরাষ্ট্রে people-search site নিয়ে এই প্রশ্নটি বেশি আসে। এসব সাইটে নাম, পুরোনো ঠিকানা, ফোন নম্বর এবং অন্য public information দেখা যেতে পারে। FTC-এর তথ্য অনুযায়ী, অধিকাংশ people-search site কোনো না কোনো opt-out পদ্ধতি দেয়।
নিজে করলে টাকা লাগে না। সমস্যা হলো, একাধিক সাইটে একই কাজ করা বিরক্তিকর এবং সময়সাপেক্ষ।
Paid removal service এই জায়গাতেই সুবিধা বিক্রি করে। তবে টাকা দেওয়ার আগে চারটি বিষয় দেখা বেশি গুরুত্বপূর্ণ—কতটি site কভার করে, কত ঘন ঘন আবার scan করে, record ফিরে এলে আবার সরায় কি না এবং আপনি কাজটির status দেখতে পারবেন কি না।
আর একটি সীমাবদ্ধতা মনে রাখতে হবে। People-search site থেকে record সরালেও মূল public record মুছে যায় না। সেই উৎস থেকে পরে আবার তথ্য পাওয়া গেলে record ফিরে আসতে পারে। অর্থাৎ এটি সব সময় একবারের কাজ নয়।
California-র DROP নিয়ে যে ভুল ধারণাটি হতে পারে
Data deletion-এর অধিকার পৃথিবীর সব জায়গায় এক নয়। ইউরোপীয় ইউনিয়নের GDPR-এর অধীনে নির্দিষ্ট পরিস্থিতিতে personal data মুছে দেওয়ার অনুরোধ করার অধিকার আছে। আবার আইনি বাধ্যবাধকতা বা legal claim-এর মতো কারণে কোনো প্রতিষ্ঠান কিছু তথ্য রেখে দিতে পারে।
California-তে data broker-এর জন্য আরও নির্দিষ্ট ব্যবস্থা রয়েছে।
Delete Request and Opt-out Platform (DROP) California resident-দের জন্য ১ জানুয়ারি ২০২৬ চালু হয়। যোগ্য বাসিন্দারা একটি request দিয়ে DROP-এ থাকা active data broker-দের কাছে personal information মুছে দেওয়া এবং sale বা sharing বন্ধ করার অনুরোধ পাঠাতে পারেন।
১ আগস্ট ২০২৬ থেকে সংশ্লিষ্ট data broker-দের DROP request অন্তত প্রতি ৪৫ দিনে সংগ্রহ ও process করতে হচ্ছে। শুনতে এটি অনেকটা “সব তথ্য মুছে দিন” বোতামের মতো লাগতে পারে। আসলে তা নয়।
আপনি কোনো প্রতিষ্ঠানে account খোলার সময় সরাসরি যে first-party data দিয়েছেন, তার সব DROP-এর আওতায় নাও থাকতে পারে। Publicly available বা আইনগতভাবে exempt কিছু তথ্যও এর বাইরে থাকতে পারে।
আর সবচেয়ে গুরুত্বপূর্ণ বিষয়: এটি California resident-দের ব্যবস্থা। বাংলাদেশ বা ভারতের ব্যবহারকারী একই সুবিধা পাবেন ধরে নেওয়া যাবে না।
VPN কিনলেই কি privacy সমস্যা মিটে যাবে?
এখানে marketing claim আর বাস্তব কাজের মধ্যে পার্থক্য রাখা দরকার। VPN একটি নির্দিষ্ট ধরনের privacy ও network-security tool। Tracker blocker অন্য কাজ করে। Browser-এর privacy setting আবার অন্য জায়গায় নিয়ন্ত্রণ দেয়। Data-removal service-এর কাজ সম্পূর্ণ আলাদা।
VPN চালু করলে কোনো পুরোনো shopping account মুছে যায় না। Loyalty program-এ থাকা তথ্যও নয়। Public record-ও অদৃশ্য হয় না। তাই data broker নিয়ে উদ্বেগ থেকে একটি paid privacy tool কিনতে চাইলে আগে বোঝা দরকার সেটি আসলে কোন সমস্যাটি সমাধান করছে।
“Privacy tool” নামটি খুব বিস্তৃত। সব tool একই কাজ করে না।
শুরুটা কোথা থেকে করবেন
Data broker privacy নিয়ে উদ্বিগ্ন হলে প্রথম পদক্ষেপ হিসেবে কোনো subscription কেনার প্রয়োজন নেই। আজই ফোনের কয়েকটি গুরুত্বপূর্ণ app-এর location, contacts, microphone ও photo permission দেখে নেওয়া যায়। এরপর ব্যবহার না করা পুরোনো account আছে কি না দেখুন। নতুন কোনো service-এ sign up করার সময় optional তথ্য বাদ দিন।
তারপর privacy policy-র sharing ও deletion অংশ দেখুন।
এই কয়েকটি কাজ কোনোভাবেই আপনার সব personal data ইন্টারনেট থেকে মুছে দেবে না। সেই প্রতিশ্রুতি বাস্তবসম্মতও নয়। কিন্তু কোন তথ্য নতুন করে ছড়াবে, সেই জায়গাটিতে আপনার নিয়ন্ত্রণ বাড়াবে। Data broker privacy-র ক্ষেত্রে সেটিই সম্ভবত সবচেয়ে কাজে লাগার মতো শুরু।
প্রায়শই জিজ্ঞাসিত প্রশ্ন
Incognito mode চালালে কি tracking বন্ধ হয়?
না। Chrome-এর Incognito mode মূলত session শেষ হওয়ার পর ডিভাইসে browsing history, cookie ও site data রাখার ধরন সীমিত করে। এটি website, internet service provider, employer বা network administrator-এর কাছে আপনার activity অদৃশ্য করে না।
Location permission বন্ধ করলে আগের location data-ও কি চলে যাবে?
ধরে নেওয়া উচিত নয়। Permission বন্ধ করলে ভবিষ্যতের location access সীমিত হতে পারে। আগে সংগ্রহ করা data মুছতে account settings, privacy control বা আলাদা deletion process লাগতে পারে।
Data broker কি password-ও বিক্রি করে?
সাধারণ data-broker business আর চুরি হওয়া login credential-এর বাজার একই বিষয় নয়। Password ও username data breach, phishing বা অন্য cyberattack-এর মাধ্যমে অপরাধীদের হাতে যেতে পারে। Password ফাঁস হয়েছে জানা গেলে সেটি বদলানো, একই password অন্য account-এ ব্যবহার করলে সেগুলোও পরিবর্তন করা এবং সম্ভব হলে multi-factor authentication চালু করা উচিত।