
ফোন খুলতে মুখ দেখালেন। কয়েক সেকেন্ড পর একটি ব্যাংকিং অ্যাপেও ফেস আইডি দিলেন। পরে আরেকটি অ্যাপ বলল, পরিচয় নিশ্চিত করতে সেলফি তুলতে হবে।
দেখতে কাছাকাছি তিনটি কাজ। প্রাইভেসির দিক থেকে কিন্তু এক নয়।
প্রথম দুই ক্ষেত্রে ফোন নিজেই আপনার পরিচয় মিলিয়ে দেখতে পারে। তৃতীয় ক্ষেত্রে আপনার মুখের ছবি সত্যিই কোনো প্রতিষ্ঠানের কাছে চলে যেতে পারে। বায়োমেট্রিক প্রাইভেসি নিয়ে সবচেয়ে বেশি বিভ্রান্তি এখানেই হয়। “মুখ ব্যবহার করছি” শুনেই আমরা সব ধরনের বায়োমেট্রিক যাচাইকে একই জিনিস ধরে নিই।
আসলে প্রথম প্রশ্ন হওয়া উচিত অন্যটি: আমার বায়োমেট্রিক তথ্য কোথায় যাচ্ছে?
ফোনের ফেস আইডি আর কোনো অ্যাপের সেলফি যাচাই এক নয়
ফেস আইডি, টাচ আইডি বা অ্যান্ড্রয়েডের নিজস্ব বায়োমেট্রিক ব্যবস্থা দিয়ে কোনো অ্যাপে ঢুকলে সেই অ্যাপ সাধারণত আপনার আসল আঙুলের ছাপ বা সংরক্ষিত মুখের টেমপ্লেট দেখতে পায় না। ফোনের অপারেটিং সিস্টেম পরিচয় যাচাই করে অ্যাপকে জানায়, মিল পাওয়া গেছে কি না।
এটি অনেকটা দরজার ভেতর থেকে কেউ পরিচয় দেখে বাইরে শুধু “ঠিক আছে” বলার মতো। বাইরে দাঁড়ানো ব্যক্তি আপনার পরিচয়পত্রের কপি পাচ্ছেন না।
সমস্যা অন্য জায়গায় শুরু হয়।
কোনো অ্যাপ যদি নিজের ক্যামেরা চালু করে সেলফি তুলতে বলে, মাথা ঘোরাতে বলে বা ভিডিও যাচাই করায়, তখন সেটি ফোনের ফেস আইডি ব্যবহার করছে—এমন ধরে নেওয়া যাবে না। ছবি বা ভিডিও তখন সেবাদাতার সার্ভারে যেতে পারে। কীভাবে প্রক্রিয়াকরণ হবে, কত দিন রাখা হবে বা অন্য কোনো প্রতিষ্ঠানের সঙ্গে ভাগ করা হবে কি না—এসব নির্ভর করবে সেই সেবার নিজস্ব ব্যবস্থার ওপর।
এই পার্থক্য না বুঝলে একটি নিরাপদ স্থানীয় পরিচয় যাচাই আর একটি আলাদা বায়োমেট্রিক তথ্য সংগ্রহকে একই চোখে দেখা হয়।
আপনার মুখের পুরো ছবিটা কি ফোনে জমা থাকে?
ফেস আইডি নিয়ে আরেকটি সাধারণ ভুল ধারণা হলো, ফোন বুঝি মুখের একটি ছবি রেখে দেয় এবং প্রতিবার সেই ছবির সঙ্গে মিলিয়ে দেখে।
অ্যাপলের ফেস আইডি এভাবে কাজ করে না। মুখের বিভিন্ন বৈশিষ্ট্য থেকে একটি গাণিতিক উপস্থাপন তৈরি হয়, যা সিকিউর এনক্লেভের সুরক্ষার মধ্যে রাখা হয়। অ্যাপলের নথি অনুযায়ী, ফেস আইডির তথ্য আইক্লাউড ব্যাকআপে যায় না। টাচ আইডিতেও আসল আঙুলের ছাপের ছবি সংরক্ষণের বদলে তার গাণিতিক উপস্থাপন ব্যবহার করা হয়।
অ্যান্ড্রয়েডের শক্তিশালী বায়োমেট্রিক ব্যবস্থার ক্ষেত্রেও কাঁচা বায়োমেট্রিক তথ্য ও টেমপ্লেট সুরক্ষিত পরিবেশের মধ্যে রাখার শর্ত রয়েছে।
তবে এখানেও খুব দ্রুত আশ্বস্ত হয়ে যাওয়ার কারণ নেই।
“ছবি রাখা হচ্ছে না” এবং “কোনো সংবেদনশীল তথ্য রাখা হচ্ছে না”—দুটি আলাদা কথা। বায়োমেট্রিক টেমপ্লেট এখনও আপনার শরীরের বৈশিষ্ট্য থেকে তৈরি তথ্য। ফলে এটি কোথায় আছে, কীভাবে সুরক্ষিত এবং কার প্রবেশাধিকার আছে—এসব গুরুত্বপূর্ণই থাকে।
বায়োমেট্রিক লগইনের সুবিধাটা আসল
প্রতিবার পিন বা পাসওয়ার্ড লেখার চেয়ে আঙুল ছোঁয়ানো বা মুখ দেখানো সহজ। রাস্তায়, অফিসে কিংবা ব্যস্ত অবস্থায় এই সুবিধা আরও স্পষ্ট বোঝা যায়। পাসওয়ার্ড ম্যানেজার বা ব্যাংকিং অ্যাপেও দ্রুত আবার পরিচয় নিশ্চিত করা যায়। জনসমক্ষে বারবার পাসওয়ার্ড টাইপ না করলে পাশে দাঁড়ানো কারও সেটি দেখে ফেলার সুযোগও কিছুটা কমে।
কিন্তু এর মানে এই নয় যে বায়োমেট্রিক চালু করলেই পাসওয়ার্ডের সব সমস্যা শেষ। একই দুর্বল পাসওয়ার্ড পাঁচ জায়গায় ব্যবহার করলে ফেস আইডি আপনাকে সেই অভ্যাস থেকে রক্ষা করবে না।
পাসকির ক্ষেত্রে অবশ্য ব্যবস্থাটি একটু আলাদা। সেখানে মুখ, আঙুলের ছাপ বা ডিভাইস পিন মূলত ফোনে থাকা একটি ক্রিপ্টোগ্রাফিক পরিচয়পত্র ব্যবহারের অনুমতি দেয়। ওয়েবসাইটকে আপনার মুখের তথ্য পাঠাতে হয় না। গুগল অ্যাকাউন্টের পাসকি ব্যবস্থাতেও বায়োমেট্রিক তথ্য ডিভাইসেই থাকে।
এ কারণেই “আমি মুখ দিয়ে লগইন করছি, তাই ওয়েবসাইট নিশ্চয়ই আমার মুখ সংরক্ষণ করছে”—এমন ধারণা সব ক্ষেত্রে ঠিক নয়।
বায়োমেট্রিক কোনো গোপন পাসওয়ার্ড নয়
পাসওয়ার্ড বদলানো যায়। মুখ বদলানো যায় না। এই সাধারণ পার্থক্যটিই বায়োমেট্রিক নিরাপত্তা বোঝার জন্য যথেষ্ট গুরুত্বপূর্ণ। এনআইএসটির ২০২৫ সালের এসপি ৮০০-৬৩বি-৪ ডিজিটাল পরিচয় নির্দেশিকায় বায়োমেট্রিক বৈশিষ্ট্যকে একা সম্পূর্ণ পরিচয় যাচাইয়ের মাধ্যম হিসেবে ধরা হয়নি। তাদের কাঠামোতে বায়োমেট্রিক উপাদান অন্য একটি পরিচয় যাচাইয়ের মাধ্যমের সঙ্গে কাজ করে।
কারণ মুখ বা আঙুলের ছাপ প্রচলিত অর্থে গোপন নয়। আপনার ছবি অন্যের কাছে থাকতে পারে। বিভিন্ন জিনিসে আপনার আঙুলের ছাপও থেকে যায়। তাই ভালো বায়োমেট্রিক ব্যবস্থা শুধু “মিলেছে কি না” দেখে থেমে যায় না। নকল ছবি, মুখোশ বা অন্য ধরনের প্রতারণামূলক উপস্থাপন ঠেকানোর ব্যবস্থাও গুরুত্বপূর্ণ।
স্মার্টফোনে বায়োমেট্রিকের পাশাপাশি পিন, প্যাটার্ন বা পাসকোড থাকার কারণও এটিই। ফেস আইডি কয়েকবার ব্যর্থ হলে বা কিছু নির্দিষ্ট পরিস্থিতিতে আইফোন আবার পাসকোড চাইতে পারে। অ্যান্ড্রয়েড ফোনেও বায়োমেট্রিকের নিচে একটি স্ক্রিন-লক পরিচয়পত্র থাকে। এগুলো বিকল্প হিসেবে আছে বলেই বায়োমেট্রিক দুর্বল—বিষয়টি তেমন নয়। বরং পুরো নিরাপত্তা নকশাটিই একাধিক স্তর ধরে তৈরি।
প্রাইভেসি নিয়ে বেশি ভাবা দরকার কখন
নিজের ফোনের ভেতরে থাকা বায়োমেট্রিক পরিচয় যাচাইয়ের চেয়ে তৃতীয় পক্ষের তথ্য সংগ্রহের ক্ষেত্রে বেশি প্রশ্ন করা দরকার। ধরা যাক, কোনো নতুন আর্থিক অ্যাপ খুলেই আপনার মুখের ভিডিও চাইল। তখন “ওরা তো নিরাপত্তার জন্য চাইছে” বলে অনুমতি দেওয়ার আগে গোপনীয়তা নীতিতে অন্তত কয়েকটি বিষয় খোঁজা উচিত।
কেন মুখের তথ্য দরকার? শুধু একবার পরিচয় যাচাই হবে, নাকি তথ্য সংরক্ষণও করা হবে? কত দিন রাখা হবে? অ্যাকাউন্ট বন্ধ করলে মুছে ফেলার ব্যবস্থা আছে? অন্য প্রতিষ্ঠানের সেবা ব্যবহার করে প্রক্রিয়াকরণ করা হচ্ছে কি না?
এসবের উত্তর পরিষ্কার না হলে বায়োমেট্রিক তথ্য দেওয়া পিছিয়ে দেওয়াই যুক্তিসংগত। কারণ পাসওয়ার্ড ফাঁস হলে নতুন পাসওয়ার্ড তৈরি করা যায়। কোনো বায়োমেট্রিক তথ্যভান্ডার থেকে সংবেদনশীল তথ্য বেরিয়ে গেলে পরিস্থিতি এত সহজ নয়।
তবে এখানেও ভয় বাড়িয়ে বলা ঠিক হবে না। কারও একটি সেলফি ফাঁস হয়েছে মানেই সেই ছবি দিয়ে তার ফেস আইডি খুলে ফেলা যাবে—এমন নয়। কী ধরনের তথ্য পাওয়া গেছে এবং যে বায়োমেট্রিক ব্যবস্থাকে আক্রমণ করা হচ্ছে সেটি প্রতারণামূলক উপস্থাপন ঠেকাতে কতটা সক্ষম, তার ওপর ফল নির্ভর করে।
আরও একটি বিষয় চোখ এড়িয়ে যায়। কোনো প্রতিষ্ঠান আজ যে উদ্দেশ্যে মুখের তথ্য নিচ্ছে, কয়েক বছর পর সেটি অন্য কাজে ব্যবহার শুরু করবে কি না—সেটিও প্রাইভেসির উদ্বেগ। এই ধরনের উদ্দেশ্য বদলে যাওয়াকে অনেক সময় ফাংশন ক্রিপ বলা হয়।
আরও পড়ুন: গুগল অ্যাকাউন্টের প্রাইভেসি চেকআপ: কোন সেটিংস আগে বদলাবেন
আইফোন বা অ্যান্ড্রয়েডে সব সেটিং মুখস্থ করার দরকার নেই
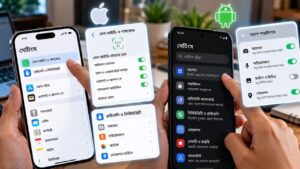
প্রাইভেসি নিয়ে সচেতন হতে গিয়ে অনেকে আবার অন্য সমস্যায় পড়েন—প্রতিটি মেনু, অনুমতি আর নিরাপত্তা-সংক্রান্ত শব্দ মনে রাখার চেষ্টা করেন।
তার প্রয়োজন নেই।
আইফোন ব্যবহার করলে সেটিংস > ফেস আইডি ও পাসকোড থেকে ফেস আইডি কোথায় ব্যবহার হচ্ছে এবং কোন সমর্থিত অ্যাপ সেটি ব্যবহার করতে পারে, তা দেখা যায়। ক্যামেরা বা মাইক্রোফোনের অনুমতি দেখতে সেটিংস > প্রাইভেসি ও সিকিউরিটি-তে যাওয়া যায়।
অ্যান্ড্রয়েডে মেনু ব্র্যান্ড ও সংস্করণ অনুযায়ী বদলায়। কোনো অ্যাপের ক্যামেরা অনুমতি দেখতে সাধারণত সেটিংস > অ্যাপস > সংশ্লিষ্ট অ্যাপ > পারমিশনস পথটি পাওয়া যায়। প্রাইভেসি ড্যাশবোর্ড থাকা অ্যান্ড্রয়েড সংস্করণে সাম্প্রতিক অনুমতি ব্যবহারের তথ্যও দেখা সম্ভব।
স্যামসাংয়ের মেনু আর পিক্সেলের মেনু এক জায়গায় থাকবে না। তাই কোনো অনলাইন নির্দেশিকার নির্দিষ্ট মেনু-পথ না মিললে সেটিকে নিজের ভুল ধরে নেওয়ার দরকার নেই। সেটিংসের সার্চ অনেক সময় দ্রুত কাজ করে। সবচেয়ে দরকারি অভ্যাস হলো মাঝে মাঝে দেখা—কোন অ্যাপ ক্যামেরা বা মাইক্রোফোন ব্যবহারের অনুমতি পাচ্ছে এবং সেটির সত্যিই সেই অনুমতি দরকার কি না।
ফেস আনলক নাকি ফিঙ্গারপ্রিন্ট—ভুল প্রশ্ন হতে পারে
মানুষ প্রায়ই জানতে চান, ফেস রিকগনিশন আর ফিঙ্গারপ্রিন্টের মধ্যে কোনটি বেশি নিরাপদ। শুধু নাম দেখে এর উত্তর দেওয়া যায় না। অ্যাপলের ফেস আইডি ট্রুডেপথ ক্যামেরা দিয়ে গভীরতার তথ্য নেয় এবং সাধারণ ছবি বা কিছু প্রতারণামূলক চেষ্টা ঠেকাতে আলাদা সুরক্ষা ব্যবহার করে। অন্যদিকে “ফেস আনলক” লেখা একটি সস্তা বা পুরোনো ফোন একই প্রযুক্তি ব্যবহার করবে—এমন কোনো নিয়ম নেই।
ফিঙ্গারপ্রিন্টের ক্ষেত্রেও সেন্সর আছে মানেই সব ডিভাইস একই মানের নয়।
তাই “ফেস বনাম ফিঙ্গারপ্রিন্ট” তুলনার চেয়ে নির্দিষ্ট ফোনটি কীভাবে বায়োমেট্রিক তথ্য প্রক্রিয়াকরণ করে, সুরক্ষিত হার্ডওয়্যার ব্যবহার করে কি না এবং নির্মাতা সেটিকে কোন ধরনের পরিচয় যাচাইয়ের জন্য অনুমোদন দিয়েছে—এসব বেশি গুরুত্বপূর্ণ।
একই ফিচারের নাম দুই ফোনে দুই রকম নিরাপত্তা দিতে পারে।
যদি বায়োমেট্রিক তথ্য ফাঁস হওয়ার খবর আসে
এ ধরনের খবর শুনলে প্রথম প্রতিক্রিয়া হিসেবে পাসওয়ার্ড বদলে ফেলা স্বাভাবিক। কিন্তু আগে জানা দরকার, আসলে কী ফাঁস হয়েছে। পাসওয়ার্ড? অ্যাকাউন্ট সেশন? পরিচয়পত্র? মুখের ছবি? নাকি বায়োমেট্রিক টেমপ্লেট?
পাসওয়ার্ড বা অ্যাকাউন্টের পরিচয়পত্র বেরিয়ে গেলে পাসওয়ার্ড পরিবর্তন এবং সক্রিয় সেশন পরীক্ষা করা দরকার। সেবা সমর্থন করলে পাসকি বা উপযুক্ত বহু-স্তরের পরিচয় যাচাই ব্যবহার করাও কাজে আসতে পারে। কিন্তু বায়োমেট্রিক টেমপ্লেট ফাঁস হলে শুধু পাসওয়ার্ড বদলে সমস্যাটি শেষ হয় না।
সংশ্লিষ্ট প্রতিষ্ঠান বায়োমেট্রিক প্রোফাইল মুছে ফেলা, নতুন করে নিবন্ধন বা টেমপ্লেট বাতিল করার কোনো পদ্ধতি দিলে তাদের ঘটনাভিত্তিক নির্দেশনাই অনুসরণ করা ভালো। আর পুরোনো আঙুলের ছাপ মুছে একই আঙুল আবার স্ক্যান করলেই আগের ফাঁস হওয়া বায়োমেট্রিক তথ্য অকার্যকর হয়ে যাবে—এমন নিশ্চয়তাও নেই। আপনার আঙুল তো বদলায়নি।
ফোন হারিয়ে যাওয়ার ঘটনা আবার অন্য ধরনের সমস্যা। সেখানে বায়োমেট্রিক নিয়ে ভাবার পাশাপাশি দূর থেকে ফোন লক বা মুছে ফেলার মতো ডিভাইস-স্তরের ব্যবস্থা দ্রুত নেওয়া বেশি জরুরি হতে পারে।
নিজের ফোন আর অন্যের সার্ভার—এই পার্থক্যটাই মনে রাখুন
বায়োমেট্রিক লগইন নিয়ে ভয় পাওয়ারও দরকার নেই, আবার “ফোনে তো ফেস আইডি ব্যবহার করি” বলে সব জায়গায় মুখের তথ্য দিয়ে দেওয়ার কারণও নেই।
নিজের নিয়ন্ত্রণে থাকা, হালনাগাদ স্মার্টফোনের নিজস্ব বায়োমেট্রিক ব্যবস্থা ব্যবহার করলে কাঁচা বায়োমেট্রিক তথ্য প্রতিটি অ্যাপের কাছে পৌঁছে যাচ্ছে—সাধারণত এমন নয়। দৈনন্দিন লগইনের জন্য সেটি বেশ ব্যবহারযোগ্য ব্যবস্থা হতে পারে।
অস্বস্তির জায়গা হওয়া উচিত তখন, যখন কোনো সেবা আপনার কাছ থেকে আলাদাভাবে মুখের ছবি, ভিডিও বা অন্য বায়োমেট্রিক নমুনা সংগ্রহ করতে চায়। সেই মুহূর্তে প্রযুক্তিগত সব শব্দ মনে করার দরকার নেই।
একটি প্রশ্ন করলেই অনেক কিছু পরিষ্কার হয়:
ফোন কি আমাকে নিজের ভেতরে যাচাই করছে, নাকি আমার বায়োমেট্রিক তথ্য অন্য কারও ব্যবস্থায় জমা হচ্ছে?
বায়োমেট্রিক প্রাইভেসি নিয়ে দৈনন্দিন সিদ্ধান্ত নেওয়ার জন্য এই পার্থক্যটাই সবচেয়ে কাজে লাগে।
প্রায়শই জিজ্ঞাসিত প্রশ্ন
বায়োমেট্রিক তথ্য কি পাসওয়ার্ডের চেয়ে বেশি নিরাপদ?
সব ক্ষেত্রে নয়। বায়োমেট্রিক লগইন সুবিধাজনক এবং ভালোভাবে নকশা করা ডিভাইসে শক্তিশালী নিরাপত্তা দিতে পারে। তবে পাসওয়ার্ড ফাঁস হলে পরিবর্তন করা যায়, মুখ বা আঙুলের মৌলিক বৈশিষ্ট্য সেভাবে বদলানো যায় না। তাই বায়োমেট্রিককে একমাত্র নিরাপত্তা ব্যবস্থা হিসেবে না দেখে পিন, পাসকোড বা অন্য পরিচয় যাচাইয়ের ব্যবস্থার সঙ্গে ব্যবহার করাই বেশি বাস্তবসম্মত।
কোনো অ্যাপ ফেস আইডি ব্যবহার করলে কি সেটি আমার মুখের তথ্য পায়?
ফোনের নিজস্ব ফেস আইডি বা বায়োমেট্রিক ব্যবস্থা ব্যবহার করলে অ্যাপ সাধারণত আপনার সংরক্ষিত মুখের টেমপ্লেট পায় না। অপারেটিং সিস্টেম শুধু জানায় পরিচয় যাচাই সফল হয়েছে কি না। তবে কোনো অ্যাপ যদি আলাদাভাবে ক্যামেরা খুলে সেলফি বা মুখের ভিডিও নিতে বলে, সেটি ভিন্ন ধরনের তথ্য সংগ্রহ।
সেলফি দিয়ে পরিচয় যাচাই করা কি নিরাপদ?
এটি নির্ভর করে কোন প্রতিষ্ঠান তথ্য নিচ্ছে, কেন নিচ্ছে এবং কীভাবে সংরক্ষণ করছে তার ওপর। সেলফি দেওয়ার আগে তথ্যটি কত দিন রাখা হবে, অন্য প্রতিষ্ঠানের সঙ্গে ভাগ করা হবে কি না এবং পরে মুছে ফেলার ব্যবস্থা আছে কি না—এসব দেখে নেওয়া উচিত।
আঙুলের ছাপ ফাঁস হলে কি নতুন করে ফিঙ্গারপ্রিন্ট সেট করলেই সমস্যা শেষ?
নিশ্চিতভাবে নয়। একই আঙুল আবার স্ক্যান করলে আপনার মৌলিক আঙুলের ছাপ বদলে যায় না। সংশ্লিষ্ট সেবা যদি পুরোনো বায়োমেট্রিক টেমপ্লেট বাতিল, মুছে ফেলা বা নতুন করে নিবন্ধনের ব্যবস্থা দেয়, তাদের নির্দিষ্ট নির্দেশনা অনুসরণ করা উচিত।
ফেস আনলক এবং ফেস আইডি কি একই নিরাপত্তা দেয়?
না। সব ফেস আনলক ব্যবস্থা একই প্রযুক্তি ব্যবহার করে না। কিছু ডিভাইস মুখের গভীরতা বা অতিরিক্ত সেন্সর ব্যবহার করে, আবার কিছু ব্যবস্থা সাধারণ ক্যামেরার ওপর বেশি নির্ভর করতে পারে। তাই শুধু “ফেস আনলক” নাম দেখে নিরাপত্তার মান ধরে নেওয়া ঠিক নয়।
বায়োমেট্রিক লগইন বন্ধ করে দেওয়া কি প্রাইভেসির জন্য ভালো?
সব সময় নয়। নিজের নিয়ন্ত্রণে থাকা হালনাগাদ ফোনের সুরক্ষিত বায়োমেট্রিক ব্যবস্থা ব্যবহার করলে কাঁচা বায়োমেট্রিক তথ্য সাধারণত প্রতিটি অ্যাপের কাছে যায় না। বেশি সতর্ক হওয়া দরকার তখন, যখন কোনো তৃতীয় পক্ষ সরাসরি আপনার মুখের ছবি, ভিডিও বা অন্য বায়োমেট্রিক তথ্য সংগ্রহ করতে চায়।