
একজন বিক্রয়কর্মীর গ্রাহকের ফোন নম্বর সংশোধন করার অনুমতি আছে। এতে সমস্যা নেই। কিন্তু সেই একই অ্যাকাউন্ট থেকে যদি প্রতিষ্ঠানের সব গ্রাহকের তথ্য ডাউনলোড করা যায়, অন্য বিভাগের চুক্তি পরিবর্তন করা যায় কিংবা গুরুত্বপূর্ণ নথি মুছে ফেলা যায়, তাহলে অনুমতির ব্যবস্থাটি নতুন করে দেখা দরকার।
ছোট ব্যবসায় এমন পরিস্থিতি তৈরি হওয়া কঠিন নয়। নতুন কর্মীকে দ্রুত কাজে যুক্ত করতে বেশি অনুমতি দেওয়া হয়। পরে দায়িত্ব বদলালেও পুরোনো অনুমতি থেকে যায়। একসময় কে কতটুকু তথ্য ব্যবহার করতে পারছেন, তার পরিষ্কার হিসাব আর থাকে না।
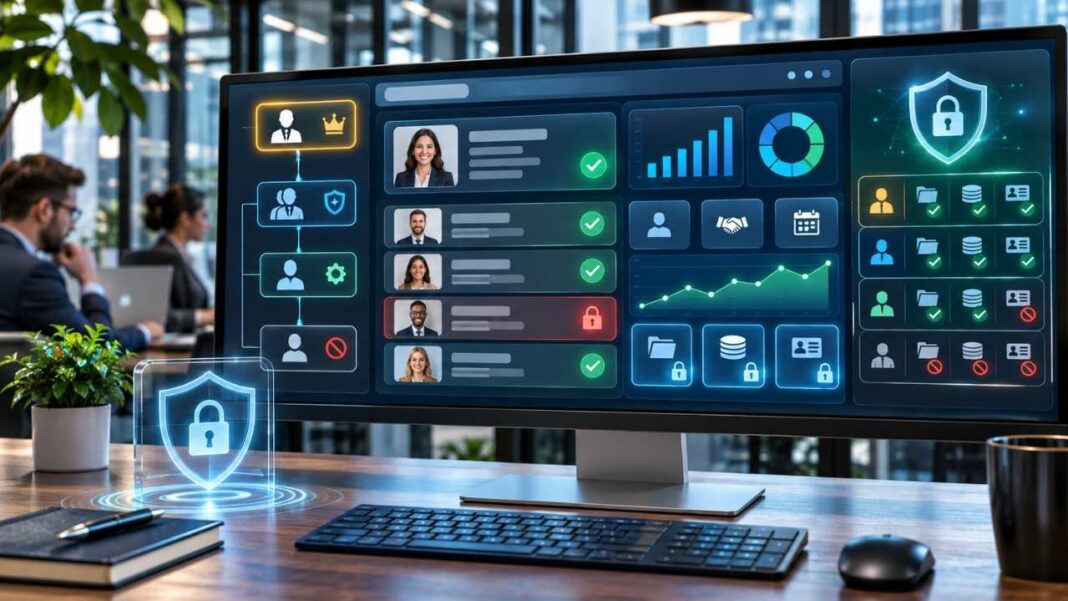
এখানেই সিআরএমে প্রবেশাধিকার নিয়ন্ত্রণ প্রয়োজন। এর উদ্দেশ্য কর্মীদের তথ্য ব্যবহার থেকে বিরত রাখা নয়। বরং যাঁর যে তথ্য প্রয়োজন, তাঁকে সেই তথ্য ব্যবহারের সুযোগ দেওয়া এবং অপ্রয়োজনীয় অনুমতি বন্ধ রাখা। বিষয়টি অবশ্য কর্মীর জন্য একটি ভূমিকা নির্বাচন করার মধ্যে সীমাবদ্ধ নয়। অনেক সিআরএমে ভূমিকা, তথ্য দেখার সীমা এবং কাজের অনুমতি আলাদাভাবে নিয়ন্ত্রণ করতে হয়। কোথাও একটি ব্যবস্থা পরিবর্তন করলেও অন্য অনুমতির কারণে পুরোনো প্রবেশাধিকার কার্যকর থেকে যেতে পারে।
অতিরিক্ত অনুমতি থেকে যে সমস্যাগুলো তৈরি হয়
গ্রাহকের তথ্য চুরির আশঙ্কাটিই প্রথমে সামনে আসে। কিন্তু ভুল অনুমতির কারণে ব্যবসার নিয়মিত কাজেও সমস্যা হতে পারে। অনেক সময় সেই ভুল বোঝা যায় মাসিক বিক্রয়ের প্রতিবেদন তৈরি হওয়ার পর। ধরা যাক, একটি প্রতিষ্ঠানে ১০ জন বিক্রয়কর্মী রয়েছেন। প্রত্যেকের দায়িত্বে আলাদা গ্রাহক। অথচ সবাই পুরো প্রতিষ্ঠানের গ্রাহক তালিকা ডাউনলোড করতে পারেন।
এতে একজন কর্মীর অ্যাকাউন্ট অন্য কারও নিয়ন্ত্রণে চলে গেলে ক্ষতির পরিধি বেড়ে যায়। তাঁর নিজের গ্রাহকদের পাশাপাশি অন্য বিভাগের তথ্যও প্রকাশিত হতে পারে। আবার কেউ ইচ্ছাকৃতভাবে তথ্য সংগ্রহ করতে চাইলে সেই বাড়তি অনুমতি ব্যবহার করার সুযোগ রয়েছে। তথ্য বাইরে নেওয়ার পথও একাধিক। সিআরএম থেকে সরাসরি তথ্য রপ্তানি করা যায়, প্রতিবেদন ডাউনলোড করা যায়, আবার অনুমোদিত অ্যাপ্লিকেশন প্রোগ্রামিং ইন্টারফেস বা সংযুক্ত অন্য সফটওয়্যারের মাধ্যমেও তথ্য পাঠানো সম্ভব হতে পারে। ফলে শুধু তথ্য রপ্তানির অনুমতি বন্ধ করলেই বাইরে যাওয়ার সব পথ বন্ধ হয় না।
আরেকটি সমস্যা হলো ভুল সম্পাদনা। একজন কর্মী কোনো চুক্তির অবস্থা পরিবর্তন করতে গিয়ে ভুল নথি সংশোধন করলেন। সেই পরিবর্তিত তথ্যের ভিত্তিতে পরে বিক্রয়ের প্রতিবেদন তৈরি হলো। ব্যবস্থাপক যদি ভুলটি ধরতে না পারেন, তাহলে প্রতিবেদনে প্রকৃত বিক্রয়ের অবস্থার সঙ্গে অমিল থেকে যাবে।
নথি মুছে যাওয়ার ক্ষেত্রে সমস্যা আরও বেশি হতে পারে। গ্রাহকের সঙ্গে আগের যোগাযোগের ইতিহাস, চুক্তির তথ্য বা গুরুত্বপূর্ণ মন্তব্য হারিয়ে গেলে কাজ ব্যাহত হতে পারে। কিছু সফটওয়্যারে পুনরুদ্ধারের সুবিধা থাকলেও সব মুছে যাওয়া তথ্য আগের অবস্থায় ফেরানো সম্ভব হবে, এমন নিশ্চয়তা নেই। এ কারণেই সিআরএমের তথ্য পরিষ্কার ও নির্ভরযোগ্য রাখার পদ্ধতি অনুসরণের পাশাপাশি কারা তথ্য সংশোধন বা মুছে ফেলতে পারবেন, সেটিও নিয়ন্ত্রণ করতে হয়।
আরও পড়ুন: সেলস পাইপলাইন কী: লিড থেকে কাস্টমার হওয়ার ধাপগুলো সাজাবেন কীভাবে
কর্মীর দায়িত্ব দেখে সব অনুমতি বোঝা যায় না
সিআরএমের অনুমতি ব্যবস্থাপনায় একটি পরিচিত ভুল হলো কর্মীর পদবিকে তাঁর প্রবেশাধিকারের পরিধি ধরে নেওয়া। কাউকে বিক্রয় প্রতিনিধি হিসেবে দায়িত্ব দেওয়া হয়েছে মানেই তিনি শুধু নিজের গ্রাহকের তথ্য দেখতে পারবেন, এমন নয়। সেটি নির্ভর করবে সফটওয়্যারের অনুমতি ও তথ্য ভাগাভাগির নিয়মের ওপর। এখানে কর্মীর ভূমিকা, কাজের অনুমতি এবং নথিতে প্রবেশাধিকারের মধ্যে পার্থক্য রয়েছে।
ভূমিকা সাধারণত কর্মীর দায়িত্ব বা অনুমতির কাঠামো বোঝায়। কাজের অনুমতি দিয়ে নির্ধারিত হয় তিনি তথ্য দেখবেন, তৈরি করবেন, সংশোধন করবেন নাকি মুছে ফেলতে পারবেন। আর নথিতে প্রবেশাধিকার ঠিক করে কোন গ্রাহক বা বিভাগের তথ্য তাঁর জন্য উন্মুক্ত থাকবে। ধরা যাক, দুই কর্মীরই তথ্য সংশোধনের অনুমতি রয়েছে। একজন নিজের দায়িত্বে থাকা গ্রাহকের তথ্য পরিবর্তন করতে পারবেন। অন্যজন পুরো দলের গ্রাহকদের নথি সংশোধন করতে পারবেন। তাঁদের কাজের অনুমতি একই ধরনের হলেও তথ্য ব্যবহারের সীমা আলাদা।
ভূমিকাভিত্তিক প্রবেশাধিকার নিয়ন্ত্রণ পদ্ধতিতে দায়িত্ব অনুযায়ী নির্ধারিত ভূমিকার সঙ্গে অনুমতি যুক্ত করা হয়। তবে কিছু সিআরএমে নির্দিষ্ট নথি ব্যবহারের অনুমতি নিয়ন্ত্রণ করতে আলাদা তথ্য ভাগাভাগির নিয়ম বা অনুমতির সমষ্টিও প্রয়োজন হতে পারে। ছোট প্রতিষ্ঠানের জন্য এ বিষয়ে অতিরিক্ত জটিলতা তৈরি করার দরকার নেই। বিক্রয়কর্মী, বিক্রয় ব্যবস্থাপক, হিসাব বিভাগের কর্মী ও প্রশাসকের কাজগুলো আলাদা করে দেখলেই অনুমতির প্রয়োজন বোঝা সহজ হয়।
বিক্রয়কর্মীর নিজের গ্রাহকের তথ্য প্রয়োজন। বিক্রয় ব্যবস্থাপককে দলের চুক্তি ও অগ্রগতি দেখতে হয়। হিসাব বিভাগের কর্মীর দরকার হতে পারে অনুমোদিত চুক্তির অর্থসংক্রান্ত তথ্য। এই তিনটি দায়িত্বের জন্য একই অনুমতি রাখার যুক্তি নেই। এখানে ন্যূনতম প্রয়োজনীয় অনুমতির নীতি অনুসরণ করা যায়। একজন কর্মী তাঁর কাজের জন্য যতটুকু অনুমতি প্রয়োজন, ততটুকুই পাবেন। দায়িত্ব বাড়লে প্রয়োজন অনুযায়ী অনুমতিও পরিবর্তন করা যাবে। কিন্তু কোনো কর্মীর কাজ আটকে যায়, এমনভাবে অনুমতি কমানোও ঠিক নয়। নিরাপত্তার ব্যবস্থা এমন হতে হবে, যাতে প্রয়োজনীয় কাজ চলতে পারে।
পুরোনো অ্যাকাউন্ট আর প্রশাসনিক অনুমতি আগে দেখুন
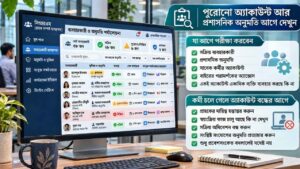
সিআরএমে আগে থেকেই কর্মীরা কাজ করলে সব ভূমিকা নতুন করে নির্ধারণ করার প্রয়োজন নেই। বরং বর্তমান অ্যাকাউন্টগুলো পর্যালোচনা করা বেশি কার্যকর হতে পারে। প্রথমে দেখুন, কারা এখনো সক্রিয় ব্যবহারকারী। তাঁদের মধ্যে কতজন প্রশাসনিক অনুমতি নিয়ে কাজ করছেন? সাবেক কর্মী বা বাইরের পরামর্শকদের অ্যাকাউন্ট চালু রয়েছে কি না? বিশেষ করে প্রশাসনিক অ্যাকাউন্টগুলো আলাদা গুরুত্ব দিয়ে দেখা উচিত।
অনেক সিআরএমে প্রশাসনিক অ্যাকাউন্ট থেকে নতুন ব্যবহারকারী যোগ করা, অন্য কর্মীদের অনুমতি পরিবর্তন এবং সফটওয়্যার সংযোগ পরিচালনা করা যায়। সাধারণ বিক্রয়কর্মীর এসব ক্ষমতা প্রয়োজন না হলে তাঁকে তা দেওয়ার কারণ নেই। একই অ্যাকাউন্ট একাধিক ব্যক্তি ব্যবহার করছেন কি না, সেটিও পরীক্ষা করুন। এতে কোনো পরিবর্তনের জন্য প্রকৃত দায়িত্বপ্রাপ্ত ব্যক্তিকে শনাক্ত করা কঠিন হয়ে যেতে পারে।
কর্মী চলে গেলে অ্যাকাউন্ট বন্ধ করার আগে যা দেখতে হবে
কর্মী প্রতিষ্ঠান ছেড়ে গেলে তাঁর সিআরএমে প্রবেশাধিকার অপ্রয়োজনীয় হয়ে যেতে পারে। তবে অ্যাকাউন্ট বন্ধ করার আগে চলমান দায়িত্বের বিষয়টি দেখা দরকার। যদি তাঁর অ্যাকাউন্ট দিয়ে ইমেইল বিপণন বা অন্য কোনো স্বয়ংক্রিয় কাজ চালু থাকে, তাহলে সরাসরি অ্যাকাউন্ট নিষ্ক্রিয় করলে সেই কাজও ব্যাহত হতে পারে।
আগে গ্রাহকের দায়িত্ব ও প্রয়োজনীয় সফটওয়্যার সংযোগ অন্য অনুমোদিত ব্যবহারকারীর কাছে হস্তান্তর করুন। এরপর অ্যাকাউন্ট নিষ্ক্রিয় করা, প্রয়োজনমতো সক্রিয় অধিবেশন বন্ধ করা এবং সংশ্লিষ্ট সংযোগের অনুমতি প্রত্যাহার করা যায়। শুধু প্রবেশসংকেত পরিবর্তন করলেই সব প্রবেশাধিকার বন্ধ হয়ে গেছে, এমন ধরে নেওয়া ঠিক নয়।
তথ্য দেখার অনুমতি আর মুছে ফেলার অনুমতি আলাদা রাখুন
সাধারণত সিআরএমে তথ্য দেখা, নতুন নথি তৈরি, সংশোধন এবং মুছে ফেলার আলাদা অনুমতি থাকে। কিছু সফটওয়্যারে তথ্য আমদানি, রপ্তানি, একাধিক নথি একীভূত করা বা একসঙ্গে অনেক নথি মুছে ফেলার জন্যও আলাদা নিয়ন্ত্রণ রয়েছে। কর্মীর কী কাজ প্রয়োজন, সেটি বুঝে এসব অনুমতি নির্ধারণ করতে হবে।
যিনি শুধু গ্রাহকের তথ্য দেখেন, তাঁর নথি মুছে ফেলার ক্ষমতা থাকার প্রয়োজন নেই। আবার একজন বিক্রয়কর্মীর নিজের গ্রাহকের তথ্য সংশোধনের অনুমতি থাকলেও পুরো প্রতিষ্ঠানের তথ্য পরিবর্তনের সুযোগ দেওয়া জরুরি নয়।
অনুমতির নাম দেখে অবশ্য সব সময় তার পরিধি বোঝা যায় না। কিছু সিআরএমে একসঙ্গে অনেক নথি মুছে ফেলা এবং পৃথক নথি মুছে ফেলার অনুমতি আলাদা। ফলে একসঙ্গে মুছে ফেলার ক্ষমতা বন্ধ থাকলেও অন্য অনুমতির মাধ্যমে পৃথক নথি মুছে ফেলার সুযোগ থাকতে পারে।
নথির মালিকানা ও তথ্য ভাগাভাগির নিয়মও পরীক্ষা করা দরকার। ব্যবহারকারীর ভূমিকা সীমিত থাকলেও অতিরিক্ত অনুমতি বা প্রতিষ্ঠানের সামগ্রিক তথ্য ভাগাভাগির নিয়মের কারণে তিনি বেশি তথ্য দেখতে পারেন। এখানে অনুমতি পরিবর্তনের পর পরীক্ষা না করলে ভুল থেকে যেতে পারে। সাধারণ কর্মীর অনুমতি নিয়ে দেখুন, তিনি নিজের দায়িত্বের তথ্য সংশোধন করতে পারছেন কি না। একই সঙ্গে অন্য বিভাগের নথিতে অপ্রয়োজনীয় প্রবেশাধিকার রয়েছে কি না যাচাই করুন।
পরীক্ষার জন্য কৃত্রিম গ্রাহক নথি ব্যবহার করা ভালো। প্রকৃত গ্রাহকের তথ্য পরিবর্তন বা মুছে দিয়ে পরীক্ষা করবেন না। আলাদা পরীক্ষামূলক অ্যাকাউন্টের জন্য কিছু সফটওয়্যারে বাড়তি ব্যবহার অনুমতিপত্র প্রয়োজন হতে পারে। পরীক্ষার স্বতন্ত্র পরিবেশ থাকলে সেটিও ব্যবহার করা যায়।
সিআরএমের বাইরে তথ্য যাচ্ছে কোন পথে?
কর্মীদের অনুমতি ঠিক করার পরও সংযুক্ত অ্যাপগুলোর বিষয়টি থেকে যায়। অনেক ব্যবসায় সিআরএমের সঙ্গে ইমেইল বিপণন, হিসাবরক্ষণ বা অন্য সফটওয়্যার যুক্ত থাকে। এসব সংযোগের মাধ্যমে তথ্য পড়া বা পরিবর্তনের অনুমতি দেওয়া থাকতে পারে। ধরা যাক, একটি বিপণন সফটওয়্যারের শুধু গ্রাহকদের ইমেইল ঠিকানা ব্যবহারের প্রয়োজন। তাহলে পুরো গ্রাহক তথ্যভান্ডার পরিবর্তনের অনুমতি দেওয়ার যৌক্তিকতা নেই।
অ্যাপ্লিকেশন প্রোগ্রামিং ইন্টারফেসের প্রবেশসংকেত এবং স্বয়ংক্রিয় কাজের অনুমতিও এখানে পরীক্ষা করা প্রয়োজন। কোন সংযোগ এখনো কাজে লাগছে, কোনটি আর প্রয়োজন নেই এবং প্রতিটি সংযোগ কতটুকু তথ্য ব্যবহার করতে পারে, সেগুলো পরিষ্কার থাকা উচিত।
পুরোনো কোনো সফটওয়্যার সংযোগ বন্ধ করার আগে অবশ্য দেখতে হবে, সেটির মাধ্যমে গুরুত্বপূর্ণ কোনো কাজ চলছে কি না।
হাবস্পট, জোহো সিআরএম ও সেলসফোর্সে অনুমতির পার্থক্য
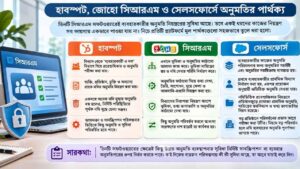
এই তিনটি সফটওয়্যারেই ব্যবহারকারীর অনুমতি নিয়ন্ত্রণের ব্যবস্থা রয়েছে। তবে একই ধরনের কাজের নিয়ন্ত্রণ সব জায়গায় একভাবে পাওয়া যাবে, এমন নয়। হাবস্পটে প্রয়োজনীয় প্রশাসনিক অনুমতি থাকা ব্যবহারকারী বিন্যাস অংশ থেকে ‘ব্যবহারকারী ও দল’ বিভাগে গিয়ে প্রবেশাধিকার এবং অনুমতি পরীক্ষা করতে পারেন। অনুমতি সম্পাদনার অংশ থেকে পরিচিত ব্যক্তি, প্রতিষ্ঠান, চুক্তি এবং অন্যান্য সমর্থিত গ্রাহক নথির অনুমতি নিয়ন্ত্রণ করা যায়। প্রযোজ্য ক্ষেত্রে নিজের, দলের অথবা সব নথি দেখার ও সংশোধনের অনুমতি নির্ধারণ করা সম্ভব।
এখানে একসঙ্গে অনেক নথি মুছে ফেলার নিয়মটি বিশেষভাবে খেয়াল করতে হবে। সেই অনুমতি বন্ধ থাকলেও সংশ্লিষ্ট নথিতে সম্পাদনার অনুমতি থাকা ব্যবহারকারী নির্দিষ্ট পরিস্থিতিতে পৃথক নথি মুছে ফেলতে পারেন। তাই একসঙ্গে নথি মুছে ফেলার অনুমতি বন্ধ করাকেই সব ধরনের নথি মুছে ফেলার নিয়ন্ত্রণ হিসেবে ধরা যাবে না। হাবস্পটে ব্যবহারকারীর আসনধরন ও সাবস্ক্রিপশন পরিকল্পনার ভিত্তিতেও কিছু অনুমতি এবং সুবিধা পরিবর্তিত হতে পারে।
জোহো সিআরএমে ভূমিকা ও অনুমতির কাঠামো আলাদা কাজ করে। ভূমিকা দায়িত্বের স্তর ও নথি দেখার পরিধি নির্ধারণে সহায়তা করে। অনুমতির কাঠামো দিয়ে বিভিন্ন বিভাগে তথ্য দেখা, তৈরি, সংশোধন, মুছে ফেলা এবং আমদানি বা রপ্তানির অনুমতি নিয়ন্ত্রণ করা হয়। প্রশাসনিক ব্যবহারকারীরা বিন্যাসের নিরাপত্তা নিয়ন্ত্রণ অংশে ভূমিকা, তথ্য ভাগাভাগি ও অনুমতির কাঠামো দেখতে পারেন। কিছু অনুমতি পরিবর্তন করলে আলাদা সংরক্ষণের ধাপ ছাড়াই তা কার্যকর হয়।
জোহো সিআরএমের তথ্য ভাগাভাগির নিয়মে প্রতিষ্ঠানের সামগ্রিক অনুমতি সবার জন্য দেখা, পরিবর্তন ও মুছে ফেলার উপযোগী রাখা হলে অন্য কর্মীদের নথিতেও ব্যাপক প্রবেশাধিকার তৈরি হতে পারে। প্রশাসনিক অনুমতির কাঠামো থাকলে সাধারণ ভূমিকার সীমাবদ্ধতা দিয়েও প্রত্যাশিত তথ্য নিয়ন্ত্রণ পাওয়া যায় না।
সেলসফোর্সে ব্যবহারকারীর কাজের অনুমতি পরিচালনার জন্য অনুমতির সমষ্টি এবং অনুমতির সমষ্টিগুচ্ছ ব্যবহারের সুপারিশ করা হয়। ব্যবহারকারীর প্রাথমিক বিন্যাস আলাদাভাবে নির্ধারিত হয়। এরপর প্রয়োজন অনুযায়ী অতিরিক্ত অনুমতি দেওয়া যায়। নথিভিত্তিক প্রবেশাধিকার নিয়ন্ত্রণের জন্য প্রতিষ্ঠানজুড়ে প্রযোজ্য প্রাথমিক অনুমতি, দায়িত্বের স্তরবিন্যাস এবং তথ্য ভাগাভাগির নিয়ম রয়েছে।
ফলে শুধু কর্মীর ভূমিকা পরিবর্তন করে প্রত্যাশিত সীমাবদ্ধতা পাওয়া যাবে না, যদি প্রতিষ্ঠানের সামগ্রিক তথ্য ভাগাভাগির নিয়ম অতিরিক্ত উন্মুক্ত থাকে। সব তথ্য দেখা বা সব তথ্য পরিবর্তনের মতো বিস্তৃত অনুমতি থাকলেও সাধারণ নথিভিত্তিক সীমাবদ্ধতার বাইরে তথ্য ব্যবহারের সুযোগ তৈরি হতে পারে। বড় প্রতিষ্ঠানে এসব পরিবর্তনের প্রভাব আগে পরীক্ষা করা উচিত। বিশেষ করে দায়িত্বের স্তরবিন্যাস বা প্রতিষ্ঠানজুড়ে তথ্য ভাগাভাগির নিয়মে বড় পরিবর্তন করলে নথি ব্যবহারের অনুমতি পুনর্গণনার প্রয়োজন হতে পারে।
তিনটি সফটওয়্যারের ক্ষেত্রেই কিছু উন্নত অনুমতি ব্যবস্থাপনার সুবিধা নির্দিষ্ট সাবস্ক্রিপশন বা ব্যবহার অনুমতিপত্রের ওপর নির্ভর করতে পারে। নিজের ব্যবহৃত পরিকল্পনায় কী পাওয়া যাচ্ছে, তা যাচাই করা দরকার।
বেশি কঠোর নিয়ন্ত্রণও সমস্যার কারণ হতে পারে
একজন বিক্রয়কর্মী ছুটিতে রয়েছেন। তাঁর দায়িত্বে থাকা গ্রাহকের জরুরি সমস্যা দেখা দিয়েছে। সহকর্মী সাহায্য করতে চাইলেও সংশ্লিষ্ট নথি দেখতে পারছেন না। এ অবস্থায় সবার জন্য পূর্ণ অনুমতি খুলে দেওয়ার দরকার নেই। সফটওয়্যার সমর্থন করলে নির্দিষ্ট নথি ভাগাভাগি করা যায়। সাময়িক অনুমতি দেওয়া অথবা ব্যবস্থাপকের মাধ্যমে কাজটি সম্পন্ন করার ব্যবস্থাও রাখা সম্ভব।
অনুমতি পরিবর্তনের আগে কর্মীরা নিয়মিত কোন তথ্য ব্যবহার করেন, তা জেনে নেওয়া তাই জরুরি। বিশেষ করে বিক্রয়, হিসাব ও গ্রাহকসেবা বিভাগের মধ্যে তথ্য আদান-প্রদানের প্রয়োজন থাকলে সেই কাজগুলো বিবেচনায় রাখতে হবে।
এ বিষয়ে সিআরএম ব্যবহারে কর্মীদের অভ্যস্ত করার নিয়ম অনুসরণ করে দায়িত্ব ও কাজের পদ্ধতি পরিষ্কার করা যেতে পারে। নিরাপত্তার নামে এমন ব্যবস্থা তৈরি করা উচিত নয়, যেখানে প্রয়োজনীয় প্রতিটি কাজের জন্য কর্মীদের প্রশাসকের অপেক্ষায় থাকতে হয়।
লগইন নিরাপদ থাকলেও অনুমতি ভুল হতে পারে
বহুস্তরীয় পরিচয় যাচাই অ্যাকাউন্টে প্রবেশের সময় পরিচয় নিশ্চিত করার অতিরিক্ত ব্যবস্থা। কিন্তু প্রবেশের পর একজন কর্মী কী করতে পারবেন, সেটি এই ব্যবস্থা নির্ধারণ করে না। কোনো কর্মী নিজের অ্যাকাউন্টে বৈধভাবে প্রবেশ করলেন। তাঁর অ্যাকাউন্টে পুরো গ্রাহক তালিকা ডাউনলোড করার অনুমতি থাকলে পরিচয় যাচাইয়ের অতিরিক্ত ব্যবস্থা চালু থাকলেও সেই ক্ষমতা থেকে যাবে।
এ কারণে পরিচয় যাচাইয়ের অতিরিক্ত ব্যবস্থা চালু রাখার পাশাপাশি কাজের প্রয়োজন অনুযায়ী অনুমতি সীমিত করা দরকার। সিআরএমে কার্যক্রমের নিরীক্ষা নথি থাকলে গুরুত্বপূর্ণ পরিবর্তনের ইতিহাস পরীক্ষা করা যায়। কিছু ক্ষেত্রে অনুমতি পরিবর্তন, তথ্য রপ্তানি বা সন্দেহজনক কার্যক্রমের তথ্যও পাওয়া যেতে পারে।
তবে সব নিরীক্ষা নথি একই ধরনের তথ্য সংরক্ষণ করে না। কোন ঘটনা নথিভুক্ত হবে, কতদিনের ইতিহাস পাওয়া যাবে এবং কারা তা দেখতে পারবেন, এসব সফটওয়্যার ও সাবস্ক্রিপশন পরিকল্পনার ওপর নির্ভর করে।
তথ্য ফাঁসের সন্দেহ হলে
কোনো অ্যাকাউন্ট থেকে অস্বাভাবিকভাবে তথ্য রপ্তানি হয়েছে বা অনুমতি ছাড়া গুরুত্বপূর্ণ নথি পরিবর্তিত হয়েছে বলে সন্দেহ হলে বিষয়টি দ্রুত পরীক্ষা করা প্রয়োজন। পরিস্থিতি অনুযায়ী সংশ্লিষ্ট অ্যাকাউন্টের প্রবেশাধিকার নিয়ন্ত্রণ, সক্রিয় অধিবেশন বন্ধ এবং অ্যাপ্লিকেশন প্রোগ্রামিং ইন্টারফেসের প্রবেশসংকেত বা সফটওয়্যার সংযোগের অনুমতি প্রত্যাহার করতে হতে পারে।
একই সঙ্গে উপলব্ধ কার্যক্রমের ইতিহাস, পরিবর্তনের নথি ও অন্যান্য প্রাসঙ্গিক প্রমাণ সংরক্ষণ করতে হবে। তদন্তের প্রয়োজনীয় তথ্য সংরক্ষণের আগে নির্বিচারে কোনো নথি মুছে ফেলা উচিত নয়। কোন তথ্য প্রকাশিত হয়েছে, কতগুলো নথি প্রভাবিত হয়েছে এবং অন্য কোনো সংযোগের মাধ্যমে প্রবেশাধিকার অবশিষ্ট আছে কি না, তা অনুসন্ধান করা দরকার।
বড় ধরনের তথ্য প্রকাশ বা সন্দেহজনক অনুপ্রবেশের ক্ষেত্রে তথ্যনিরাপত্তা বিশেষজ্ঞের সহায়তা প্রয়োজন হতে পারে। বাংলাদেশ, ভারত কিংবা অন্য অঞ্চলে ব্যবসা করলে প্রযোজ্য তথ্য সুরক্ষা আইন, চুক্তিগত দায়িত্ব ও নিরাপত্তার ঘটনার প্রতিবেদন দেওয়ার বিধিও যাচাই করতে হবে। প্রতিষ্ঠানের অবস্থান, তথ্যের ধরন এবং প্রযোজ্য আইনি কাঠামো অনুযায়ী এসব দায়িত্ব ভিন্ন হতে পারে।
নতুন সিআরএম কেনার আগে বর্তমান ব্যবস্থাটি দেখুন
অনুমতি ব্যবস্থাপনায় সমস্যা থাকলেই সফটওয়্যার পরিবর্তন করতে হবে, এমন নয়। আগে দেখুন, ব্যবহৃত সিআরএমে প্রয়োজনীয় ভূমিকা, নথিভিত্তিক অনুমতি এবং তথ্য রপ্তানি নিয়ন্ত্রণের ব্যবস্থা রয়েছে কি না। নতুন পরিকল্পনা বা সফটওয়্যার বিবেচনা করলে ব্যবহারকারীভিত্তিক অনুমতি, নথির মালিকানা, অতিরিক্ত পরিচয় যাচাই, কার্যক্রমের নিরীক্ষা নথি এবং তথ্যের নিরাপত্তা অনুলিপি ও পুনরুদ্ধারের সুবিধাগুলো যাচাই করুন।
নিজের প্রয়োজন অনুযায়ী নতুন ভূমিকা তৈরির জন্য বেশি মূল্যের সাবস্ক্রিপশন প্রয়োজন হতে পারে। কর্মীসংখ্যা বাড়লে অতিরিক্ত ব্যবহার অনুমতিপত্রের খরচও হিসাব করতে হবে। তথ্যের নিরাপত্তা অনুলিপি থাকলেই সব মুছে যাওয়া তথ্য আগের অবস্থায় ফিরিয়ে আনা যাবে, এমন নিশ্চয়তা নেই। কী ধরনের তথ্য সংরক্ষিত হয় এবং পুনরুদ্ধারের নিয়ম কী, তা আগে জেনে নিন।
আর স্প্রেডশিট থেকে সিআরএমে তথ্য স্থানান্তরের পরিকল্পনা থাকলে আগে নথির মালিকানা ও ব্যবহারকারীদের অনুমতি নির্ধারণ করুন। এতে নতুন ব্যবস্থায় তথ্য যোগ করার পর অপ্রয়োজনীয়ভাবে সবার কাছে তা প্রকাশিত হওয়ার ঝুঁকি কমবে।
অনুমতি পর্যালোচনার কাজটি নিয়মিত রাখুন
একবার সিআরএমে প্রবেশাধিকার নিয়ন্ত্রণ ঠিক করলেই ভবিষ্যতে আর সমস্যা হবে না, এমন নয়। কর্মীর দায়িত্ব বদলায়, নতুন বিভাগ যুক্ত হয়, সফটওয়্যারের সঙ্গে নতুন সংযোগ তৈরি হয়। এসব পরিবর্তনের সঙ্গে অনুমতিও মিলিয়ে দেখতে হবে। ছোট ব্যবসায় মাসে একবার সক্রিয় ব্যবহারকারীদের তালিকা এবং প্রতি তিন মাসে বিস্তারিত অনুমতি পর্যালোচনার নিয়ম রাখা যেতে পারে। এটি বাধ্যতামূলক সময়সীমা নয়। ঝুঁকি বেশি হলে আরও ঘন ঘন পরীক্ষা প্রয়োজন হতে পারে।
আজই শুরু করতে চাইলে প্রথমে প্রশাসনিক অনুমতি থাকা অ্যাকাউন্টগুলো দেখুন। এরপর সাধারণ কর্মীদের তথ্য রপ্তানি ও নথি মুছে ফেলার অনুমতি পরীক্ষা করুন। কোনো পরিবর্তন করলে কর্মীদের প্রয়োজনীয় কাজ চলছে কি না, সেটিও নিশ্চিত করুন।
প্রতিষ্ঠানের জন্য কার্যকর সিআরএম প্রবেশাধিকার নিয়ন্ত্রণ মানে সব তথ্য তালাবদ্ধ করে রাখা নয়। কর্মীর কাজের সঙ্গে তাঁর অনুমতির মিল রাখা এবং সেই প্রয়োজন শেষ হলে অতিরিক্ত প্রবেশাধিকার বন্ধ করা। নিয়মটি অনুসরণ করলে অনেক অপ্রয়োজনীয় ঝুঁকি কমানো সম্ভব।
প্রায়শই জিজ্ঞাসিত প্রশ্ন
১. ছোট ব্যবসায় সিআরএমে আলাদা ভূমিকা নির্ধারণ করা কি জরুরি?
হ্যাঁ। ছোট ব্যবসায়ও সব কর্মীর একই তথ্য ব্যবহারের প্রয়োজন হয় না। বিক্রয়কর্মী, ব্যবস্থাপক ও হিসাব বিভাগের দায়িত্ব অনুযায়ী অনুমতি আলাদা রাখলে অপ্রয়োজনীয় প্রবেশাধিকার কমে। তবে এর জন্য প্রতিটি কর্মীর নামে আলাদা ভূমিকা তৈরি করতে হবে, এমন নয়।
২. সিআরএমে কর্মীর ভূমিকা পরিবর্তন করলে কি আগের সব অনুমতি বন্ধ হয়ে যায়?
সব ক্ষেত্রে নয়। অনেক সিআরএমে কর্মীর ভূমিকার পাশাপাশি অতিরিক্ত অনুমতি ও তথ্য ভাগাভাগির নিয়ম কার্যকর থাকে। ফলে ভূমিকা পরিবর্তনের পরও কিছু পুরোনো প্রবেশাধিকার থেকে যেতে পারে। পরিবর্তনের পর সংশ্লিষ্ট অ্যাকাউন্ট দিয়ে অনুমতিগুলো পরীক্ষা করা উচিত।
৩. সিআরএমে ভুল করে মুছে ফেলা গ্রাহকের তথ্য কি ফেরত পাওয়া যায়?
এটি ব্যবহৃত সফটওয়্যার ও তার পুনরুদ্ধার সুবিধার ওপর নির্ভর করে। কিছু সিআরএমে নির্দিষ্ট সময়ের মধ্যে মুছে ফেলা তথ্য উদ্ধার করা যায়। তবে সব নথি বা পরিবর্তন পুনরুদ্ধার করা সম্ভব নাও হতে পারে। তাই গুরুত্বপূর্ণ তথ্য মুছে ফেলার অনুমতি সীমিত রাখা এবং তথ্যের নিরাপত্তা অনুলিপির ব্যবস্থা যাচাই করা প্রয়োজন।
৪. বিনামূল্যের সিআরএমে কি ব্যবহারকারীর অনুমতি নিয়ন্ত্রণ করা যায়?
কিছু বিনামূল্যের সিআরএমে সাধারণ অনুমতি নিয়ন্ত্রণের সুবিধা থাকতে পারে। তবে নিজের প্রয়োজন অনুযায়ী ভূমিকা তৈরি, নির্দিষ্ট নথিতে প্রবেশাধিকার সীমিত করা কিংবা উন্নত নিরাপত্তাব্যবস্থা ব্যবহারের জন্য মূল্য পরিশোধের পরিকল্পনা প্রয়োজন হতে পারে। সফটওয়্যার নির্বাচন করার আগে এসব সুবিধা যাচাই করা ভালো।
৫. সিআরএমের অনুমতি কতদিন পরপর পরীক্ষা করা উচিত?
সব প্রতিষ্ঠানের জন্য নির্দিষ্ট সময়সীমা নেই। ছোট ব্যবসায় মাসে একবার সক্রিয় ব্যবহারকারীদের তালিকা এবং প্রতি তিন মাসে বিস্তারিত অনুমতি পর্যালোচনার নিয়ম রাখা যেতে পারে। তবে কোনো কর্মী চাকরি ছাড়লে, দায়িত্ব পরিবর্তন করলে কিংবা নতুন সফটওয়্যার যুক্ত হলে পরবর্তী নিয়মিত পর্যালোচনার অপেক্ষা না করে সংশ্লিষ্ট অনুমতি পরীক্ষা করা উচিত।